Microsoft warnt: Im Oktober 2026 hat der Konzern mit seinen Windows-Sicherheitsupdates mehr als 1.100 Schwachstellen geschlossen. Mindestens genauso beunruhigend ist aber eine zweite Zahl: Vier Wochen nach Veröffentlichung eines Sicherheitsupdates war in einer untersuchten Unternehmensstichprobe noch etwa jeder vierte Windows-PC nicht auf dem aktuellen Sicherheitsstand.
Diese Zahlen stammen aus einem neuen Microsoft-Bericht vom 5. November 2026. Darin warnt das Unternehmen vor einer Entwicklung, die Administratoren zunehmend unter Druck setzt: Künstliche Intelligenz hilft zwar dabei, Sicherheitslücken schneller zu finden und zu schließen – sie ermöglicht Angreifern aber auch, bereits veröffentlichte Updates schneller zu analysieren. Wir erklären, was dahintersteckt und wie Du prüfst, ob Dein Windows-PC ausreichend aktualisiert ist.
Microsoft bestätigt mehr als 1.100 Windows-Sicherheitslücken im Oktober 2026
Die Zahl ist bemerkenswert. Nach Angaben von Microsoft wurden allein mit dem regulären Windows-Sicherheitsupdate vom Oktober 2026 mehr als 1.100 CVEs behandelt. CVE steht für Common Vulnerabilities and Exposures und bezeichnet öffentlich dokumentierte Sicherheitslücken.
Der hohe Wert bedeutet allerdings nicht, dass jeder einzelne Windows-PC für sämtliche 1.100 Schwachstellen anfällig war. Welche Probleme tatsächlich ausgenutzt werden können, hängt von der Windows-Version, der Systemkonfiguration und weiteren Voraussetzungen ab.
| Merkmal | Microsoft-Angaben |
|---|---|
| Neuer Sicherheitsbericht | 5. November 2026 |
| Untersuchter Patchday | 13. Oktober 2026 |
| Behobene Windows-CVEs | Mehr als 1.100 |
| Unternehmensdaten | August 2026 |
| Aktualisiert nach 14 Tagen | Weniger als 50 Prozent |
| Ohne Update nach 28 Tagen | Etwa 25 Prozent |
| Neue Technologie | KI-gestützte Schwachstellensuche |
| Microsoft-Empfehlung | Zeit zwischen Patchfreigabe und Installation verkürzen |
Eine einheitliche CVSS-Bewertung für sämtliche Schwachstellen gibt es nicht. Auch eine pauschale aktive Ausnutzung aller CVEs wurde nicht bestätigt. Microsoft dokumentiert die einzelnen Risiken und gegebenenfalls bekannte Exploits in seinem Security Update Guide.
Schon im September war die Zahl neu korrigierter Sicherheitsprobleme ungewöhnlich hoch. Warum Microsoft inzwischen stärker auf automatisierte Schwachstellensuche setzt, haben wir bereits unter Microsoft warnt vor deutlich mehr Sicherheitsupdates durch KI erklärt.
Windows 11 Sicherheitsupdates herunterladen
Mit dem Oktober-Sicherheitsupdate KB5127648 hat Microsoft über 1.100 Windows-CVEs geschlossen. Prüfe bitte Deinen installierten Update- und Buildstand, bevor Du ein Paket manuell herunterlädst.
Windows 11 24H2
Build: 26100.9711
Datum: 13.10.2026
Architektur: x64 / ARM64
Typ: Sicherheitsupdate
Für Home und Pro war dies
das letzte reguläre
Sicherheitsupdate.
Windows 11 25H2
Build: 26200.9711
Datum: 13.10.2026
Architektur: x64 / ARM64
Typ: Sicherheitsupdate
Spätere kumulative Updates
enthalten die bisherigen
Sicherheitskorrekturen.
Windows 11 26H2
Build: 26300.9711
Datum: 13.10.2026
Architektur: x64 / ARM64
Typ: Sicherheitsupdate
Die Aktualisierung wird
über die üblichen Windows-
Updatewege bereitgestellt.
Microsoft Update Catalog
www.catalog.update.microsoft.com
Suchbegriff: KB5127648
Microsoft listet die vollständigen Katalogpakete mit ungefähr 5.063 MB für x64 und 4.906 MB für ARM64. Die tatsächlich über Windows Update übertragene Datenmenge kann geringer sein.
Bei einer manuellen Installation können zusätzliche Checkpoint- Updates erforderlich sein. Beachte die von Microsoft vorgegebene Installationsreihenfolge.
Installiere bevorzugt das neueste für Dein Gerät freigegebene kumulative Sicherheitsupdate. Die hier genannten Buildnummern beziehen sich auf den Oktober-Patchday 2026.
Stand: 06.11.2026. Servicing Stack: KB5127647. Microsoft-KB-Nummer: KB5127648.
Jeder vierte Firmen-PC nach vier Wochen noch ungepatcht
Aus Sicht von Microsoft ist vor allem eines kritisch: Sicherheitsupdates, die längst verfügbar sind, werden zu spät installiert. Für seinen neuen Bericht hat der Hersteller Diagnosedaten aus August 2026 ausgewertet.
Das Ergebnis: Weniger als die Hälfte der untersuchten Windows-Geräte in Unternehmen hatte das monatliche Sicherheitsupdate innerhalb von zwei Wochen installiert. Selbst nach vier Wochen fehlte es noch auf ungefähr jedem vierten PC.
Diese Werte beziehen sich auf eine konkrete Unternehmensstichprobe. Microsoft nennt keine repräsentative weltweite Zahl betroffener Computer. Die Ergebnisse lassen sich deshalb nicht einfach auf alle Windows-Installationen hochrechnen.
Die eigentliche Gefahr steckt in der Zeit zwischen Veröffentlichung und Installation einer Sicherheitskorrektur: Das Update steht schon bereit, während die nicht aktualisierten Computer weiterhin mit bekannten Schwachstellen laufen. Microsoft nennt diesen Zeitraum „Exposure Window“ – also ein Zeitfenster, in dem ein System möglichen Angriffen ausgesetzt ist.
Warum KI die Situation zusätzlich verschärft
Microsoft verwendet inzwischen eigene KI-Systeme, um umfangreiche Windows-Quellcodes schneller auf Sicherheitsprobleme zu untersuchen. Dazu gehört der KI-gestützte Scanner MDASH, der mehrere Modelle und spezialisierte Softwareagenten kombiniert.
Diese Systeme können verdächtige Codestellen analysieren und mögliche Schwachstellen identifizieren. Anschließend prüfen Sicherheitsexperten die Ergebnisse und entscheiden über notwendige Korrekturen. Die Verantwortung für die Freigabe verbleibt also bei den Entwicklern.
Allerdings können auch Angreifer moderne KI-Werkzeuge verwenden. Sobald ein Sicherheitsupdate veröffentlicht wird, können sie die Veränderungen zwischen verwundbaren und korrigierten Programmversionen untersuchen.
Unter bestimmten Voraussetzungen lässt sich daraus ableiten, welche Schwachstelle geschlossen wurde und wie sie möglicherweise ausgenutzt werden könnte. Microsoft warnt deshalb, dass die Entwicklung passender Exploits mittlerweile deutlich schneller erfolgen kann als früher.
Windows 11 Sicherheitsupdates: Welche KB-Version ist wichtig?
Das reguläre Oktober-Sicherheitsupdate für Windows 11 wurde am 13. Oktober 2026 unter KB5127648 veröffentlicht. Die Aktualisierung enthält Sicherheitskorrekturen und verschiedene Fehlerbehebungen.
| Windows-Version | Update | Build nach Installation |
|---|---|---|
| Windows 11 24H2 | KB5127648 | 26100.9711 |
| Windows 11 25H2 | KB5127648 | 26200.9711 |
| Windows 11 26H2 | KB5127648 | 26300.9711 |
Alle drei Builds beziehen sich auf das Sicherheitsupdate vom 13. Oktober. Inzwischen wurden zusätzliche kumulative Updates veröffentlicht. Eine höhere Buildnummer kann deshalb völlig normal sein und bedeutet nicht automatisch, dass das Oktober-Sicherheitsupdate fehlt.
Unsere ausführliche Analyse findest Du unter KB5127648: Windows 11 Oktober-Update und bekannte Fehler.
Am 26. Oktober folgte außerdem das außerplanmäßige Update KB5134133, das unter anderem aktualisierte Stammzertifikate enthält. Dieses Paket wurde nicht als neues allgemeines Sicherheitsupdate veröffentlicht. Weitere Informationen findest Du unter KB5134133: Windows 11 Sonderupdate.
Für Windows 11 25H2 und 26H2 erschien am 28. Oktober zusätzlich das optionale Vorschauupdate KB5127936 mit wichtigen Fehlerkorrekturen. Welche Probleme dadurch behoben werden, erklären wir im Beitrag KB5127936: Neues Kontextmenü und RDP-Fix.
Windows 11 auf Sicherheitsupdates prüfen: Schritt für Schritt
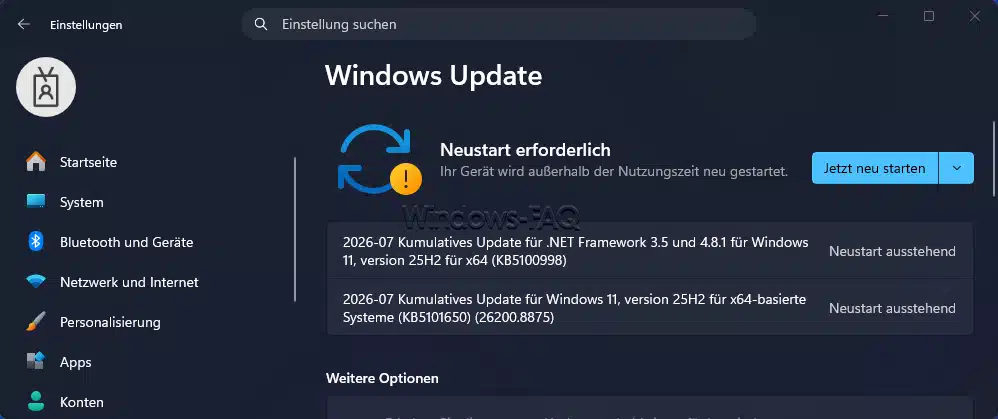
Wenn Du Deinen eigenen Windows-PC kontrollieren möchtest, benötigst Du keine zusätzliche Software. Windows zeigt die installierten Updates direkt in den Einstellungen an.
- Drücke bitte die Tastenkombination Windows + I.
- Öffne danach den Bereich Windows Update.
- Klicke dann auf Nach Updates suchen.
- Warte anschließend, bis Windows alle verfügbaren Aktualisierungen geprüft hat.
- Installiere angebotene Sicherheitsupdates und führe bei Bedarf einen Neustart durch.
- Öffne dann anschließend den Updateverlauf.
- Kontrolliere, welche Qualitätsupdates erfolgreich installiert wurden.
Eine erfolgreiche Updateprüfung allein bedeutet nicht, dass sämtliche Updates bereits vollständig aktiv sind. Ein erforderlicher Neustart sollte deshalb nicht über längere Zeit aufgeschoben werden.
Windows-Version und Buildnummer mit winver prüfen
Zusätzlich solltest Du feststellen, welche Windows-Version überhaupt installiert ist. Öffne dazu mit Windows + R den Ausführen-Dialog, gib den folgenden Befehl ein und bestätige mit Enter:
winverWindows zeigt daraufhin die Version und Betriebssystembuildnummer an. Die Angaben kannst Du mit den veröffentlichten Updateinformationen vergleichen. Unsere Anleitung Welches Windows habe ich? erklärt die Unterschiede zwischen Edition, Version und Buildnummer.
Eine regelmäßig aktualisierte Tabelle aller wichtigen Windows-11-Versionen findest Du außerdem in unserer Windows 11 Update Übersicht.
Windows-Sicherheitsupdates mit PowerShell kontrollieren
Für Administratoren bietet PowerShell eine zusätzliche Möglichkeit, installierte Updates auszulesen. Öffne PowerShell und verwende beispielsweise folgenden Befehl:
Get-HotFix |
Sort-Object InstalledOn -Descending |
Select-Object -First 10 HotFixID, InstalledOn
Die Ausgabe listet die zuletzt erfassten Windows-Hotfixes mit KB-Nummer und Installationsdatum auf. Allerdings zeigt Get-HotFix nicht zuverlässig alle Updates für Windows-Komponenten oder aus sämtlichen Bereitstellungskanälen an.
Für eine vollständige Einschätzung solltest Du deshalb zusätzlich die Buildnummer des Betriebssystems, den Updateverlauf und bei Bedarf die zentralen Verwaltungsdaten heranziehen.
Windows Update schlägt fehl: So kannst Du reagieren
Manchmal scheitert eine Aktualisierung an einem Installationsfehler, beschädigten Komponenten oder inkompatiblen Treibern. Das Oktober-Sicherheitsupdate KB5127648 führte auf einzelnen Systemen beispielsweise zu Installationsabbrüchen mit dem Fehlercode 0x800f0845.
Wenn Dein Computer einen solchen Fehler meldet, solltest Du zuerst den angezeigten Fehlercode dokumentieren und den PC neu starten. Anschließend kannst Du die Windows-Update-Problembehandlung ausprobieren. Weitere Hinweise zum konkreten Oktober-Problem findest Du im Beitrag KB5127648: Windows Update Fehler 0x800f0845.
Bei Verdacht auf beschädigte Windows-Systemkomponenten können die folgenden Reparaturbefehle helfen. Öffne dafür die Eingabeaufforderung mit Administratorrechten:
sfc /scannow
DISM /Online /Cleanup-Image /RestoreHealth
Führe die Befehle bitte nacheinander aus und warte jeweils, bis der Vorgang abgeschlossen ist.
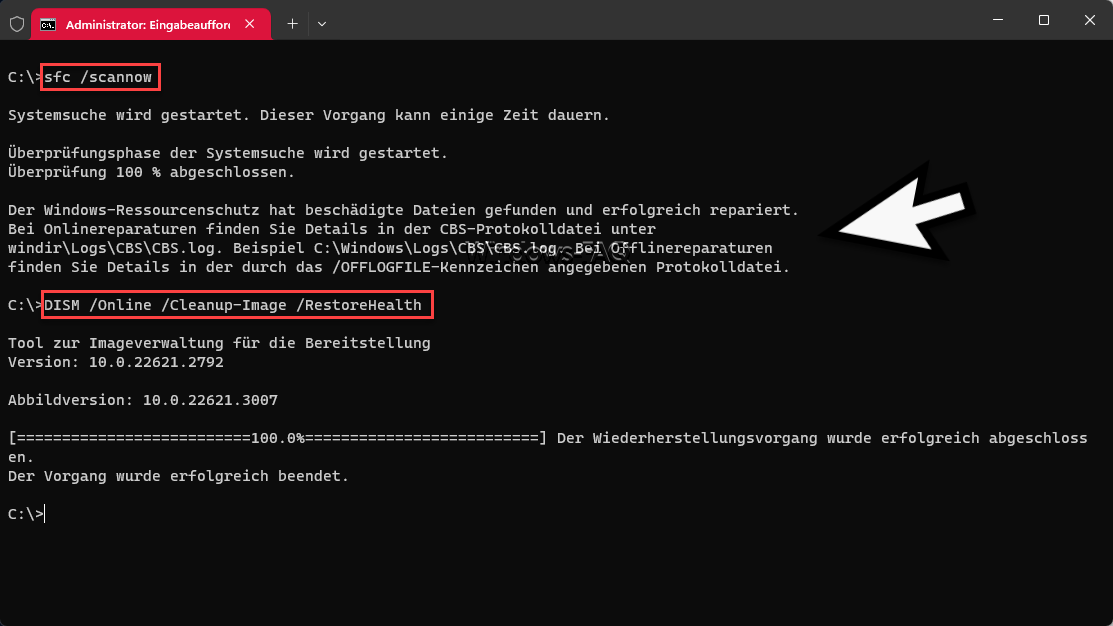
Anschließend solltest Du Windows neu starten und erneut nach Updates suchen. Falls weiterhin Probleme auftreten, kann die Auswertung der Protokolle helfen. Das erklären wir ausführlich unter SFC und CBS.log auswerten.
Bekannte Updateprobleme sind kein Grund, Sicherheitsupdates dauerhaft auszusetzen
Microsoft ist bewusst, dass neue Windows-Updates gelegentlich selbst Probleme verursachen können. Im Oktober 2026 waren zum Beispiel Smart App Control und Remotedesktop unter bestimmten Voraussetzungen betroffen.
Für Windows 11 25H2 und 26H2 hat Microsoft die passenden Korrekturen mit KB5127936 bereitgestellt. Für andere betroffene Konfigurationen dokumentiert das Unternehmen alternative Maßnahmen.
Ein ausführliches Beispiel findest Du unter KB5127648: Smart App Control lässt sich nicht einschalten.
Microsoft möchte solche Probleme künftig schneller erkennen und bei Bedarf mit zusätzlichen Updates, temporären Workarounds oder Known Issue Rollback reagieren. Das Ziel besteht darin, Sicherheitskorrekturen möglichst zeitnah verteilen zu können, ohne die Stabilität produktiver Systeme zu vernachlässigen.
Microsoft Intune und Windows Autopatch: Updates schneller verteilen
Für größere Unternehmen ist es besonders wichtig, die Windows-Updates zentral zu verwalten. Microsoft empfiehlt dafür unter anderem Windows Autopatch in Kombination mit Microsoft Intune.
Damit können Administratoren Updates kontrolliert auf verschiedene Gerätegruppen verteilen und anschließend nachsehen, welche Rechner den gewünschten Sicherheitsstand erreicht haben.
In der Praxis würde ich vor allem eine klare Trennung zwischen Testgeräten, normalen Arbeitsplätzen und besonders kritischen Systemen empfehlen. So lassen sich Updates zuerst auf einer überschaubaren Zahl geeigneter Rechner testen, bevor sie breit ausgerollt werden.
Wichtig ist nur: Die Testphase sollte nicht unnötig lang dauern. Ein erfolgreicher Test nützt wenig, wenn große Teile der Infrastruktur danach mehrere Wochen ohne wichtige Sicherheitsupdates bleiben.
Windows Server 2025: Hotpatching kann Neustarts reduzieren
Auch bei Windows Server stellt Microsoft neue Möglichkeiten zur schnelleren Aktualisierung bereit. Besonders interessant ist Hotpatching. Unterstützte Sicherheitskorrekturen können auf geeigneten Systemen angewendet werden, ohne dass unmittelbar ein Neustart erforderlich ist.
Windows Server 2025 unterstützt diese Technik unter bestimmten Voraussetzungen für Azure-, Azure-Local- und Azure-Arc-verbundene Systeme. Nicht jede Serverinstallation kann Hotpatching automatisch verwenden, und in regelmäßigen Abständen bleiben weiterhin kumulative Basisupdates erforderlich.
Die letzten regulären Windows-Server-Sicherheitsupdates haben wir unter Windows Server Oktober 2026: Alle KB-Updates und Fehler zusammengefasst.
Zusätzlich solltest Du Software außerhalb des Betriebssystems berücksichtigen. Das gilt beispielsweise für .NET-Laufzeitumgebungen, die gesonderte Sicherheitskorrekturen benötigen können. Ein aktuelles Beispiel findest Du im Beitrag Microsoft veröffentlicht Notfallupdates für .NET und PowerShell.
Supportende: Nicht jedes Windows erhält weiterhin Sicherheitsupdates
Bei der Bewertung des Patchstands darf auch die unterstützte Windows-Version nicht übersehen werden. Windows 11 24H2 Home und Pro haben am 13. Oktober 2026 ihre letzten regulären monatlichen Sicherheitsupdates erhalten. Die Enterprise- und Education-Editionen dieser Version werden dagegen länger unterstützt.
Am 10. November 2026 steht bereits das nächste wichtige Supportende an. Windows 11 23H2 Enterprise und Education erhalten dann ihre letzten regulären Sicherheitsupdates. Unsere Anleitung Windows 11 23H2: Support endet am 10. November erklärt die Folgen und mögliche Upgradewege.
Ein veraltetes Betriebssystem lässt sich nicht dauerhaft allein durch einen aktuellen Virenscanner absichern. Wenn reguläre Sicherheitsupdates fehlen, bleiben neue Schwachstellen möglicherweise dauerhaft offen.
FAQ: Häufige Fragen zu den 1.100 Windows-Sicherheitslücken
Hat Windows wirklich mehr als 1.100 Sicherheitslücken?
Microsoft hat bestätigt, dass das Oktober-Sicherheitsupdate 2026 mehr als 1.100 Windows-CVEs behandelt hat. Das bedeutet jedoch nicht, dass jeder einzelne PC von allen Schwachstellen betroffen war.
Wie viele Windows-PCs sind ungepatcht?
In einer Microsoft-Unternehmensstichprobe aus August 2026 fehlte das Sicherheitsupdate nach vier Wochen noch auf etwa jedem vierten Gerät. Eine verifizierte weltweite Anzahl ungepatchter Computer nennt Microsoft nicht.
Welches Windows-Update schließt die Oktober-Sicherheitslücken?
Für Windows 11 24H2, 25H2 und 26H2 wurde am 13. Oktober 2026 das kumulative Sicherheitsupdate KB5127648 veröffentlicht. Spätere kumulative Updates enthalten die bisherigen Sicherheitskorrekturen ebenfalls.
Wie erkenne ich, ob mein Windows-PC aktuell ist?
Öffne Einstellungen, Windows Update und anschließend den Updateverlauf. Kontrolliere die installierten Qualitätsupdates und mögliche Neustartanforderungen. Mit dem Befehl winver kannst Du zusätzlich die Betriebssystembuildnummer überprüfen.
Werden alle Windows-Sicherheitslücken bereits ausgenutzt?
Nein. Microsoft unterscheidet zwischen dokumentierten Schwachstellen, verfügbaren Angriffsmöglichkeiten und tatsächlich beobachteter Ausnutzung. Der neue Bericht bestätigt keine aktive Ausnutzung sämtlicher 1.100 CVEs.
Warum können Angreifer Updates mit KI analysieren?
KI-Werkzeuge können Veränderungen zwischen alten und korrigierten Programmversionen untersuchen. Dadurch lassen sich mögliche Schwachstellen schneller erkennen. Ob daraus ein erfolgreicher Angriff entsteht, hängt von zusätzlichen technischen Voraussetzungen ab.
Kann Windows 11 Sicherheitsupdates ohne Neustart installieren?
Auf geeigneten Geräten können bestimmte Sicherheitsupdates per Hotpatching ohne unmittelbaren Neustart angewendet werden. Dafür müssen die technischen und verwaltungsseitigen Voraussetzungen erfüllt sein. Regelmäßige Basisupdates können weiterhin einen Neustart benötigen.
Fazit: Die größte Gefahr ist nicht nur die Sicherheitslücke, sondern das fehlende Update
Microsofts Bericht vom 5. November 2026 zeigt deutlich, wie sehr sich die Anforderungen an das Windows-Patchmanagement verändert haben. Mehr als 1.100 geschlossene Windows-Schwachstellen allein im Oktober machen klar, wie umfangreich die Sicherheitsarbeit inzwischen geworden ist.
Mindestens genauso entscheidend ist aber, wie schnell Updates tatsächlich installiert werden. Wenn Rechner noch Wochen nach dem Patchday mit bekannten Schwachstellen laufen, helfen auch längst veröffentlichte Sicherheitskorrekturen nicht mehr.
Für private Anwender ist die wichtigste Maßnahme deshalb simpel: regelmäßig Windows Update prüfen, Sicherheitsupdates installieren und angeforderte Neustarts auch durchführen. Unternehmen sollten zusätzlich ihre Updateverteilung zentral im Blick behalten und besonders gefährdete Systeme priorisieren.
Die technischen Hintergründe erläutert Microsoft im offiziellen Beitrag „A new standard for vulnerability management in the AI era vom 5. November 2026„.

Neueste Kommentare