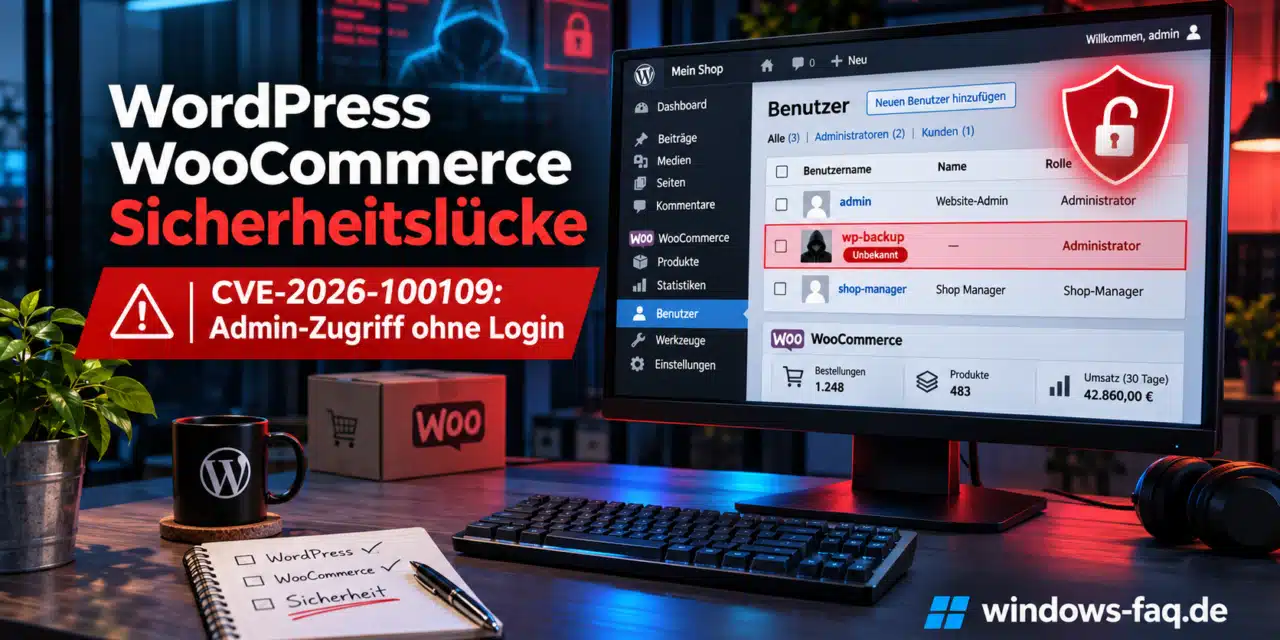
Ein Plugin, das eigentlich einen WooCommerce-Onlineshop absichern soll, kann selbst zum gefährlichen Einfallstor werden: Sicherheitsforscher haben in „Security For WooCommerce“ eine kritische Schwachstelle entdeckt, über die Angreifer ohne Anmeldung neue WordPress-Administratoren anlegen können. Danach lässt sich ein betroffener Shop möglicherweise vollständig übernehmen.
Die Lücke läuft unter CVE-2026-100109 und erreicht einen CVSS-Wert von 9,8. Besonders problematisch: Bislang gibt es kein bestätigtes Sicherheitsupdate. Betreiber müssen deshalb selbst prüfen, ob die Erweiterung installiert ist, und sie gegebenenfalls entfernen. Wir zeigen Dir, welche Versionen betroffen sind und wie Du Deinen WordPress-Shop kontrollierst.
CVE-2026-100109: Was ist über die WordPress-Sicherheitslücke bekannt?
Am 3. November 2026 veröffentlichte WPScan eine bestätigte Sicherheitsmeldung zum Plugin Security For WooCommerce. Die CVE-Meldung wurde am 5. November breiter erfasst. Nach der Analyse fehlt beim Erstellen bestimmter Benutzerkonten eine ausreichende Berechtigungsprüfung.
Die anfällige Funktion heißt usfw_create_temporary_user. Sie ist über einen Mechanismus erreichbar, den auch nicht angemeldete Besucher nutzen können. Dabei wird nicht ausreichend geprüft, ob der Aufrufer überhaupt die Berechtigung hat, ein neues WordPress-Konto anzulegen.
Hinzu kommt, dass sich die Rolle des neu erzeugten Kontos beeinflussen lässt. Ein Angreifer kann dadurch unter den beschriebenen Voraussetzungen ein Konto mit Administratorrechten erstellen.
| Merkmal | Details |
|---|---|
| CVE | CVE-2026-100109 |
| Plugin | Security For WooCommerce |
| Plugin-Verzeichnis | ultimate-security-for-woocommerce |
| Betroffene Versionen | 1.0.10 bis einschließlich 1.0.16 |
| Schweregrad | Kritisch |
| CVSS v3.0 | 9,8 |
| Fehlerklasse | Fehlende Berechtigungsprüfung, Privilegienausweitung |
| Anmeldung erforderlich | Nein |
| Interaktion des Shopbetreibers | Nein |
| Bestätigter Sicherheitsfix | Bislang keiner |
| Öffentliche Erstmeldung | 3. November 2026 |
| Aktueller Wissensstand | 6. November 2026 |
Eine öffentlich bestätigte Angriffskampagne gegen diese konkrete Schwachstelle ist derzeit nicht belegt. Die technische Möglichkeit zur unberechtigten Kontoerstellung wurde jedoch von WPScan bestätigt. Deshalb sollte die fehlende Meldung über aktive Angriffe nicht als Entwarnung verstanden werden.
Warum ein fremdes Administratorkonto so gefährlich ist
Ein WordPress-Administrator verfügt normalerweise über weitreichende Rechte. Er kann weitere Benutzer anlegen, Plugins installieren, Inhalte verändern und zahlreiche Sicherheitseinstellungen beeinflussen. In einem WooCommerce-Shop sind außerdem Geschäftsabläufe und unter Umständen Kundendaten betroffen.
Nach einer erfolgreichen Übernahme könnten Angreifer beispielsweise Zahlungsinformationen manipulieren, Besucher auf gefälschte Seiten weiterleiten oder eine dauerhafte Hintertür installieren. Ob eine solche Veränderung tatsächlich erfolgt ist, muss im Einzelfall untersucht werden.
Ein vergleichbares Risiko durch unberechtigte Konten haben wir bereits im Beitrag WordPress: UpdraftPlus-Angriff ermöglicht Backdoors behandelt. Die Ursache ist dort eine andere, aber die notwendige Kontrolle verdächtiger Administratoren ist ähnlich.
Welche WooCommerce-Websites sind betroffen?
Betroffen sind WordPress-Installationen, auf denen das Plugin „Security For WooCommerce“ in einer der verwundbaren Versionen läuft. Der genaue Name ist wichtig: Die Warnung betrifft nicht automatisch das eigentliche WooCommerce-Plugin – und auch nicht jede andere Erweiterung, in deren Namen „Security“ oder „WooCommerce“ vorkommt.
Laut WPScan sind die Versionen 1.0.10 bis einschließlich 1.0.16 betroffen. Für ältere Ausgaben gibt die betreffende Meldeseite keine abschließende Sicherheitsbewertung ab. Und auch eine Version oberhalb von 1.0.16 sollte nicht ohne bestätigte Herstellerinformation als sicher gelten.
Im offiziellen WordPress-Pluginverzeichnis ist die Erweiterung seit dem 13. Oktober 2026 als vorübergehend geschlossen markiert – ein neuer Download wird dort derzeit nicht angeboten. Bereits installierte Kopien können aber natürlich weiterhin auf bestehenden Websites liegen.
Security For WooCommerce: Gibt es ein Sicherheitsupdate?
Leider steht zum Stand vom 6. November 2026 keine bestätigte korrigierte Version bereit. WPScan führt die Schwachstelle ausdrücklich ohne bekannten Fix. Eine beliebige neuere Versionsnummer darf deshalb nicht als Nachweis für eine Behebung betrachtet werden.
Security For WooCommerce: Download und Sicherheitsstatus
Die kritische Sicherheitslücke CVE-2026-100109 ermöglicht unter bestimmten Voraussetzungen die Erstellung von WordPress-Administratorkonten ohne vorherige Anmeldung. Betroffene Shopbetreiber sollten die installierte Plugin-Version kontrollieren und umgehend handeln.
Betroffene Plugin-Versionen
Diese Versionen enthalten eine kritische Schwachstelle mit einem CVSS-v3.0-Wert von 9,8. Angreifer können dadurch Administratorkonten erstellen.
Sicherheitsupdate
Für CVE-2026-100109 ist bislang kein bestätigter Sicherheitspatch verfügbar. Deshalb können wir derzeit keinen sicheren Plugin-Download empfehlen.
Offizieller Plugin-Status
Das Plugin wurde am 13. Oktober 2026 im offiziellen WordPress-Verzeichnis vorübergehend geschlossen. Über die Projektseite kannst Du den aktuellen Status kontrollieren.
Plugin-Status bei WordPress prüfen- Prüfe, ob Security For WooCommerce installiert ist.
- Deaktiviere und entferne betroffene Versionen.
- Kontrolliere die Liste der WordPress-Administratoren.
- Untersuche unbekannte Benutzerkonten und verdächtige Änderungen.
- Prüfe bei einem Kompromittierungsverdacht die Serverprotokolle und Zugangsdaten.
- Installiere keine angeblichen Sicherheitsupdates aus unbekannten Quellen.
Ein Update des WordPress-Kernsystems allein beseitigt den Fehler im betroffenen Plugin nicht. Auch die kürzlich erschienene Version WordPress 7.1.4 ist dafür kein Ersatz. Über deren eigene Sicherheitskorrekturen informieren wir im Beitrag WordPress 7.1.4: Angriffe auf Sicherheitslücke.
Security For WooCommerce überprüfen und entfernen: Schritt für Schritt
Wenn Du einen WordPress-Shop betreibst, kannst Du die folgenden Schritte direkt im Dashboard durchführen. Bei einem geschäftlich genutzten Shop solltest Du die Arbeiten möglichst in einem kontrollierten Wartungsfenster vornehmen. Eine kurze Vorbereitung ist sinnvoll, die Entfernung des verwundbaren Plugins sollte aber nicht unnötig verzögert werden.
Schritt 1: Installierte Plugins kontrollieren
- Melde Dich bitte über die gewohnte Adresse in Deinem WordPress-Dashboard an.
- Öffne im linken Menü den Bereich Plugins und anschließend Installierte Plugins.
- Suche nach der Erweiterung Security For WooCommerce.
- Prüfe den vollständigen Plugin-Namen und die angezeigte Versionsnummer.
- Vergleiche diese mit den betroffenen Versionen 1.0.10 bis 1.0.16.
Falls das Plugin nicht in der Übersicht erscheint, kann bei größeren Installationen auch eine Prüfung des Plugin-Verzeichnisses auf dem Webserver sinnvoll sein. Das betrifft insbesondere Multisite-Umgebungen oder Installationen mit zentral verwalteten Erweiterungen.
Schritt 2: Vollständiges Backup erstellen
Wenn die Website noch erreichbar ist, solltest Du vor weiteren Änderungen eine Sicherung der Dateien und der Datenbank anlegen. Sie dient als Arbeitsgrundlage und zur Beweissicherung. Wichtig: Eine möglicherweise bereits kompromittierte Website wird durch ein neues Backup nicht automatisch wieder sicher.
Eine praktische Anleitung findest Du unter Automatisierte Backups von WordPress-Websites unter Windows erstellen.
Schritt 3: Verwundbares Plugin deaktivieren und löschen
- Kehre zur Übersicht Installierte Plugins zurück.
- Klicke beim betroffenen Plugin auf Deaktivieren.
- Kontrolliere kurz, ob wichtige Shopfunktionen weiterhin erreichbar sind.
- Entferne die Erweiterung anschließend über Löschen.
- Prüfe abschließend, ob das Plugin tatsächlich nicht mehr installiert ist.
Wenn die Erweiterung bisher bestimmte Sicherheitsfunktionen übernommen hat, solltest Du diese durch eine gepflegte Alternative oder durch geeignete Einstellungen Deines Hosting-Anbieters ersetzen. Installiere aber nicht vorschnell ein weiteres unbekanntes Plugin.
Schritt 4: Unbekannte Administratoren suchen
Öffne im WordPress-Dashboard den Bereich „Benutzer“ und dann „Alle Benutzer“. Filtere die Liste nach der Rolle „Administrator“ und schau Dir die dort aufgeführten Konten genau an.
Achte vor allem auf unbekannte E-Mail-Adressen, unerwartete Kontonamen und Konten, die niemand im Unternehmen angelegt hat. Verdächtige Einträge dokumentierst Du am besten zunächst. Bei eindeutig unberechtigten Konten solltest Du den Zugang anschließend sperren und die Kompromittierung untersuchen.
Dass eine WordPress-Website nach einem Angriff weitere Sicherheitsprobleme aufweisen kann, erklären wir auch in unserem Beitrag WordPress gehackt: Ursachen, Folgen und Schutzmaßnahmen.
Schritt 5: Plugins, Dateien und Zugriffsprotokolle untersuchen
Kontrolliere alle installierten Erweiterungen und Themes auf unbekannte Veränderungen. Bei einem Verdacht sind auch die Verzeichnisse wp-content/plugins, wp-content/mu-plugins und ungewöhnliche PHP-Dateien im Upload-Verzeichnis interessant.
Bitte lösche verdächtige Dateien nicht wahllos. Sichere zunächst wichtige Protokolle und dokumentiere Auffälligkeiten. Bei einem produktiven WooCommerce-Shop kann eine forensische Untersuchung durch den Hosting-Anbieter oder einen Sicherheitsdienstleister notwendig sein.
Weil die Erstveröffentlichung vom 3. November stammt, lässt sich daraus kein sicherer frühester Angriffszeitpunkt ableiten. Prüfe vorhandene Protokolle daher nicht nur für die letzten zwei Tage, sondern für den gesamten verfügbaren und relevanten Zeitraum.
Was tun, wenn Dein WordPress-Shop bereits kompromittiert ist?
Wenn Du ein fremdes Administratorkonto, verdächtige Dateien oder ungewöhnliche Änderungen entdeckst, solltest Du davon ausgehen, dass auch weitere Zugänge oder Einstellungen betroffen sein könnten. Das bloße Löschen des Plugins reicht dann womöglich nicht aus.
Begrenze zuerst den Zugriff auf das betroffene System und sichere die vorhandenen Beweise. Danach solltest Du Administratorpasswörter, Hosting-Zugänge, Datenbankkennwörter und gegebenenfalls API-Schlüssel überprüfen und aus einer vertrauenswürdigen Umgebung heraus erneuern. Denk dabei auch an die WordPress-Sicherheitsschlüssel und bestehende Sitzungen.
Oft ist es sinnvoller, aus einem nachweislich sauberen Backup wiederherzustellen, statt einzelne verdächtige Dateien manuell zu entfernen. anschließend müssen alle Softwarekomponenten erneut aktualisiert und die verwendeten Zugangsdaten ersetzt werden.
Zusätzlich solltest Du die Zwei-Faktor-Authentifizierung für Administratoren aktivieren. Wie das grundsätzlich funktioniert, erläutern wir unter Zwei-Faktor-Authentifizierung richtig einrichten. Sie schützt zwar vor vielen Kontoangriffen, beseitigt aber keine Sicherheitslücke, über die ein Angreifer direkt ein neues Administratorkonto anlegen kann.
Auch WordPress, PHP und den Webserver absichern
Die Entfernung des betroffenen Plugins ist die wichtigste Sofortmaßnahme. Trotzdem solltest Du die Gelegenheit nutzen, auch den restlichen Sicherheitszustand Deiner Website zu kontrollieren. Dazu gehören WordPress, WooCommerce, alle Erweiterungen, das aktive Theme und die PHP-Laufzeitumgebung.
Gerade bei PHP gab es zuletzt wichtige Sicherheitskorrekturen. Welche Versionen die kritischen Oktober-Schwachstellen schließen, erklären wir im Artikel PHP2Shell: Neue PHP-Sicherheitsupdates installieren.
Auch Probleme nach einem Plugin-Wechsel solltest Du nicht automatisch als Angriff interpretieren. Manchmal verursachen inkompatible Erweiterungen oder fehlerhafte Servereinstellungen eine nicht erreichbare Website. Verschiedene Diagnosemöglichkeiten findest Du unter Domain nicht erreichbar: Ursachen und Lösungen.
Aus der Administratorpraxis: Nur das Plugin zu löschen reicht nicht immer
Bei einer Schwachstelle, über die sich Administratorkonten anlegen lassen, würde ich immer zwei Dinge getrennt betrachten: Ist der ursprüngliche Angriffsweg geschlossen – und könnte sich bereits jemand dauerhafte Zugänge eingerichtet haben?
Die erste Frage beantwortet sich durch die vollständige Entfernung des verwundbaren Plugins. Für die zweite braucht es einen Blick auf Benutzerkonten, Dateien, Protokolle und gegebenenfalls Datenbankänderungen. Gerade bei Shops mit Zahlungsanbindung und Kundendaten sollte diese Prüfung gründlich ausfallen.
Besteht ein konkreter Verdacht auf Datenabfluss, müssen Unternehmen außerdem mögliche Meldepflichten und ihre eigenen Datenschutzprozesse prüfen. Wichtig: Nicht jede entdeckte Schwachstelle ist automatisch eine meldepflichtige Datenschutzverletzung.
FAQ: Häufige Fragen zu CVE-2026-100109
Ist jeder WooCommerce-Shop von CVE-2026-100109 betroffen?
Nein. Die Schwachstelle betrifft das zusätzliche Plugin Security For WooCommerce in den dokumentierten verwundbaren Versionen. WooCommerce selbst wird durch diese Meldung nicht automatisch als verwundbar eingestuft.
Welche Versionen sind verwundbar?
WPScan nennt Security For WooCommerce 1.0.10 bis einschließlich 1.0.16. Für weitere Versionen gibt die Meldung keine abschließende Sicherheitsbewertung an.
Gibt es bereits ein Sicherheitsupdate?
Zum Stand vom 6. November 2026 ist kein bestätigter Fix verfügbar. WPScan kennzeichnet die Schwachstelle ausdrücklich mit dem Hinweis, dass keine Korrektur bekannt ist.
Können Angreifer ohne Passwort Administrator werden?
Ja. Die beschriebene Schwachstelle erlaubt unter den dokumentierten Voraussetzungen, über eine unzureichend geschützte Funktion ein neues Konto mit Administratorrechten anzulegen. Eine vorherige Anmeldung ist dafür nicht notwendig.
Wird die Sicherheitslücke bereits aktiv ausgenutzt?
Eine bestätigte aktive Angriffskampagne gegen CVE-2026-100109 ist nach den bisher vorliegenden Informationen nicht belegt. Die Möglichkeit zur Kontoübernahme wurde jedoch von Sicherheitsforschern bestätigt.
Reicht es, das Plugin zu deaktivieren?
Die Deaktivierung unterbindet normalerweise die weitere Ausführung des Plugins. Da kein Fix verfügbar ist, empfiehlt sich zusätzlich die vollständige Entfernung. Bereits angelegte fremde Administratorkonten oder Hintertüren werden dadurch nicht automatisch beseitigt.
Hilft ein Update auf WordPress 7.1.4?
WordPress 7.1.4 schließt andere Sicherheitslücken im WordPress-Kern. Der hier beschriebene Fehler befindet sich dagegen in Security For WooCommerce und wird durch das WordPress-Update allein nicht behoben.
Fazit: Betroffene WordPress-Shops müssen jetzt handeln
CVE-2026-100109 zählt wegen der möglichen vollständigen Kontoübernahme zu den besonders gefährlichen Plugin-Schwachstellen. Ein Angreifer braucht weder ein bestehendes Benutzerkonto noch die Mitwirkung des Shopbetreibers, um die beschriebene Funktion zu missbrauchen.
Wenn „Security For WooCommerce“ auf Deiner Website installiert ist, solltest Du die Erweiterung deshalb zügig deaktivieren und vollständig entfernen. Prüfe danach alle Administratoren, verdächtige Plugins und die vorhandenen Serverprotokolle. Ein späterer Patch könnte zwar den ursprünglichen Fehler beheben – bereits eingerichtete fremde Zugänge verschwinden dadurch aber nicht automatisch.
Die technischen Einzelheiten und eventuelle Änderungen zum Patchstatus findest Du in der originalen Sicherheitsmeldung von WPScan zu CVE-2026-100109.

Neueste Kommentare