Eine Einladung im Google Kalender wirkt normalerweise harmlos. Vielleicht geht es um einen Geschäftstermin, eine verpasste Sprachnachricht oder eine angeblich offene Rechnung. Doch genau solche Kalendereinladungen haben Cyberkriminelle für eine gefährliche Phishing-Kampagne missbraucht. Das Besondere daran: Selbst eine aktivierte Zwei-Faktor-Authentifizierung konnte die Übernahme einer Google-Sitzung nicht zuverlässig verhindern.
Das Sicherheitsunternehmen Material Security hat die Angriffsmethode untersucht und im Rahmen der Operation CloudFire insgesamt 897 Angreiferdomains abschalten lassen. Dabei wurden auch mehr als 68.000 betrügerische Nachrichten blockiert. Wir erklären Dir, wie die Angreifer vorgegangen sind, warum echte Google-Links nicht automatisch sicher sind und mit welchen Einstellungen Du Dein Google-Konto schützen kannst.
Google Kalender Phishing: Was steckt hinter der neuen Angriffsmethode?
Die untersuchte Kampagne begann nach Angaben von Material Security Mitte August 2026. Am 1. Oktober veröffentlichte das Unternehmen seine ursprüngliche Analyse. Ein ausführlicher Folgebericht vom 28. Oktober beschrieb die Gegenmaßnahmen und die Ergebnisse der Operation CloudFire. Am 4. November wurde der Fall erneut von mehreren IT-Sicherheitsmedien aufgegriffen.
Die Angreifer nutzten Google-Kalendereinladungen, um Geschäftsanwender auf vorbereitete Anmeldeseiten zu locken. Die Nachrichten wirkten oft besonders glaubwürdig, weil sie von bereits kompromittierten Konten stammten. Teilweise kannten die Empfänger die Organisation des Absenders sogar aus früheren E-Mails.
Die folgende Übersicht zeigt das Ausmaß der beobachteten Kampagne.
| Merkmal | Information |
|---|---|
| Angriffskampagne | Operation CloudFire |
| Beginn der beobachteten Angriffe | Mitte August 2026 |
| Erste Forschungsveröffentlichung | 1. Oktober 2026 |
| Folgebericht | 28. Oktober 2026 |
| Blockierte Nachrichten | 68.676 |
| Untersuchte schädliche URLs | 2.112 |
| Abgeschaltete Angreiferdomains | 897 |
| Beobachtete kompromittierte Absenderadressen | 8.570 |
| Angriffstechnik | Adversary-in-the-Middle-Phishing und Sitzungsübernahme |
| CVE und CVSS | Keine produktspezifische Sicherheitslücke bestätigt |
Die Zahlen stammen aus einem einmonatigen Untersuchungszeitraum und beziehen sich auf die von Material Security ausgewerteten Kundendaten. Sie stellen deshalb keine vollständige weltweite Statistik dar. Auch entsprechen die 8.570 kompromittierten Absenderadressen nicht automatisch ebenso vielen durch diese Kampagne neu gehackten Konten.
Warum betrügerische Google-Kalendereinladungen so glaubwürdig wirken
Normalerweise erkennen viele Anwender Phishing-Nachrichten an ungewöhnlichen Absenderadressen oder verdächtigen Links – genau diese Warnzeichen versuchten die Angreifer zu umgehen.
Die Einladungen enthielten zum Beispiel Hinweise auf angebliche verpasste Zahlungen, neue Sprachnachrichten, Geschäftsanfragen oder gerichtliche Mitteilungen. Wer den Termin prüfte, sollte anschließend einen darin enthaltenen Link öffnen.
Dieser führte teilweise zunächst über einen echten Google-Dienst – die Täter missbrauchten dafür unter anderem Weiterleitungsfunktionen von Google sowie Links aus Google Drive. Erst später landete der Anwender bei der eigentlichen Angreiferinfrastruktur.
Das ist besonders problematisch, weil eine seriöse Internetadresse am Anfang einer Weiterleitung noch keine sichere Zielseite garantiert. Auch ein vorhandenes HTTPS-Zertifikat bedeutet lediglich, dass die Verbindung verschlüsselt ist. Es bestätigt nicht, dass der Betreiber einer Webseite vertrauenswürdig ist.
Wie Du verdächtige Nachrichten grundsätzlich besser erkennst, zeigen wir in unserer Anleitung Phishing-Mails auf Windows-PCs erkennen und vermeiden.
So können Angreifer die Zwei-Faktor-Authentifizierung umgehen
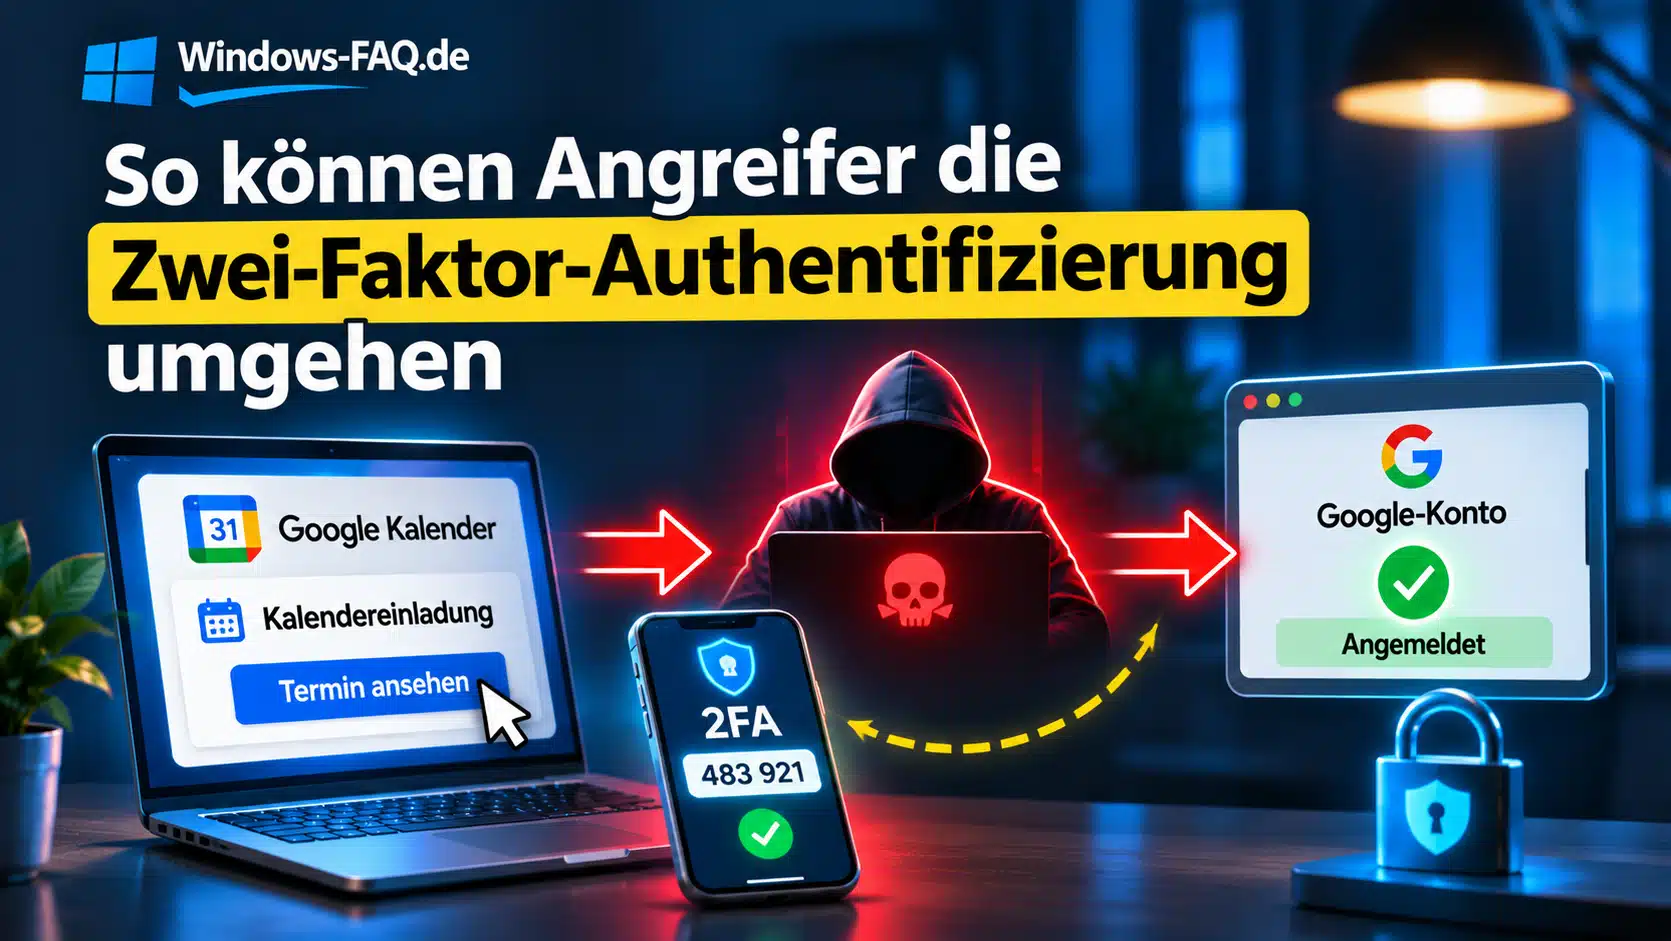
Die eigentliche Besonderheit der Kampagne liegt in der verwendeten Anmeldetechnik. Die Angreifer setzten einen sogenannten Adversary-in-the-Middle-Angriff ein. Dabei wird die Kommunikation zwischen dem Anwender und der echten Anmeldeseite über eine vom Angreifer kontrollierte Zwischenstation geleitet.
Der Anwender sieht eine Google-Anmeldung und gibt dort sein Passwort ein. Anschließend erscheint möglicherweise sogar eine echte Bestätigungsanforderung auf seinem Smartphone. Das kann eine SMS, ein Authenticator-Code oder eine Google-Bestätigung sein.
Der Angreifer leitet diese Informationen in Echtzeit an den tatsächlichen Google-Anmeldedienst weiter. Nach erfolgreicher Bestätigung kann er versuchen, die nun authentifizierte Sitzung zu übernehmen.
Der Angriff in sechs Schritten
- Du erhältst eine unerwartete Google-Kalendereinladung, beispielsweise wegen einer angeblich offenen Rechnung.
- Die Nachricht enthält einen Link, der zunächst zu einem vertrauenswürdig wirkenden Dienst führt.
- Über weitere Weiterleitungen gelangst Du zu einer vom Angreifer kontrollierten Anmeldestrecke.
- Du gibst Dein Google-Passwort ein und bestätigst eine echte Zwei-Faktor-Anfrage.
- Die Zwischenstation übermittelt die Anmeldung in Echtzeit an Google.
- Der Angreifer kann anschließend eine gültige angemeldete Sitzung missbrauchen, ohne erneut nach Deinem zweiten Faktor fragen zu müssen.
Das bedeutet nicht, dass die Zwei-Faktor-Authentifizierung technisch geknackt wurde. Vielmehr wird die legitime Bestätigung für eine Anmeldung verwendet, deren Kontrolle der Angreifer übernehmen möchte.
Eine ähnliche Gefahr haben wir bereits im Beitrag EvilTokens: Microsoft stoppt KI-Phishing gegen Microsoft 365 beschrieben. Dort wurde allerdings ein anderes Anmeldeverfahren missbraucht.
Warum eine erfolgreiche Anmeldung noch keinen sicheren Kontozugriff bedeutet
Nach der Anmeldung setzen moderne Webdienste auf Sitzungscookies bzw. Sitzungstoken. Sie sorgen dafür, dass Du nicht bei jedem Aufruf von Gmail oder Google Drive erneut Dein Passwort eingeben musst.
Gelangen solche Sitzungsinformationen in falsche Hände, können Angreifer unter bestimmten Bedingungen auf das bereits angemeldete Konto zugreifen. Eine neue Zwei-Faktor-Abfrage ist dann nicht bei jedem weiteren Zugriff nötig.
Bei einem kompromittierten Google-Konto sind deshalb nicht nur E-Mails gefährdet. Auch Dateien in Google Drive, Kontakte und über Google autorisierte Anwendungen können betroffen sein. Welche Berechtigungen tatsächlich missbraucht werden können, hängt von der jeweiligen Sitzung und den Kontosicherheitseinstellungen ab.
Eine funktionierende Zwei-Faktor-Authentifizierung bleibt trotzdem äußerst wichtig. Sie verhindert viele gewöhnliche Kontoübernahmen nach einem Passwortdiebstahl. Die Unterschiede zwischen den verfügbaren Verfahren erklären wir in unserem Beitrag Zwei-Faktor-Authentifizierung aktivieren.
Google Kalender vor Phishing schützen: Schritt für Schritt
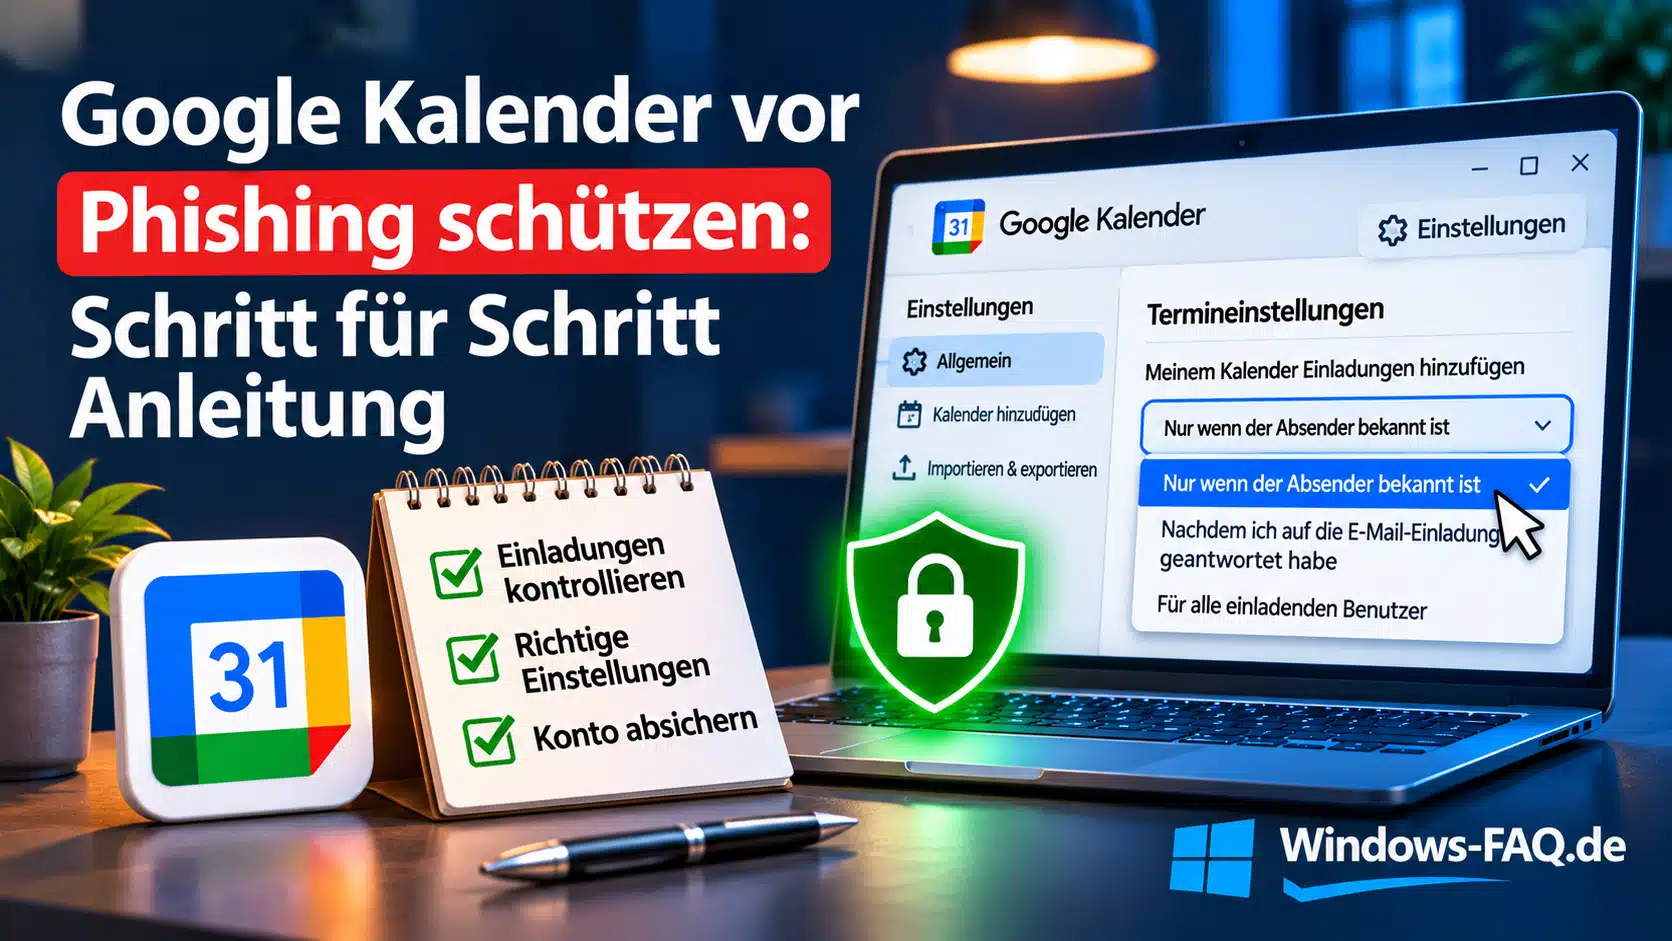
Google bietet eine Einstellung, mit der sich unerwartete Kalendereinladungen besser kontrollieren lassen. Du kannst beispielsweise verhindern, dass Einladungen unbekannter Absender automatisch in Deinem Kalender erscheinen.
- Öffne bitte den Google Kalender im Browser auf Deinem Windows-PC.
- Klicke danach rechts oben auf das Zahnradsymbol und anschließend auf Einstellungen.
- Öffne anschließend unter Allgemein den Bereich Termineinstellungen.
- Suche nun die Einstellung Meinem Kalender Einladungen hinzufügen.
- Wähle Nur wenn der Absender bekannt ist, wenn Einladungen bekannter Kontakte weiterhin automatisch erscheinen sollen.
- Für eine strengere Kontrolle kannst Du „Nachdem ich auf die E-Mail-Einladung geantwortet habe“ auswählen.
- Prüfe anschließend neue Einladungen sorgfältig, bevor Du enthaltene Links öffnest.
Die zweite Einstellung verhindert, dass neue Termine ohne Deine Reaktion automatisch im Kalender erscheinen. Sie schützt allerdings nicht davor, dass betrügerische Einladungen weiterhin per E-Mail eintreffen.
Auch die Einstellung Nur wenn der Absender bekannt ist bietet keinen vollständigen Schutz. Bei der untersuchten Kampagne wurden schließlich auch bereits kompromittierte Konten bekannter Kontakte verwendet.
Google-Konto nach einem verdächtigen Kalenderlink überprüfen
Hast Du eine verdächtige Einladung geöffnet, bedeutet das noch nicht automatisch, dass Dein Konto kompromittiert wurde. Entscheidend ist unter anderem, ob Du anschließend Zugangsdaten eingegeben, eine Anmeldung bestätigt oder einer Anwendung zusätzliche Berechtigungen erteilt hast.
Wenn Du einen solchen Verdacht hast, solltest Du die folgenden Maßnahmen möglichst von einem vertrauenswürdigen Gerät aus durchführen.
1. Google-Sicherheitscheck durchführen
Öffne Dein Google-Konto über die gewohnte Internetadresse und wechsle zum Bereich Sicherheit und Anmeldung. Dort kannst Du den Sicherheitscheck durchführen und ungewöhnliche Kontoaktivitäten untersuchen.
Achte insbesondere auf Geräte, unbekannte Anmeldungen und kürzlich vorgenommene Änderungen an den Sicherheitseinstellungen. Werden Dir ungewöhnliche Vorgänge angezeigt, solltest Du diese nicht einfach als bekannt bestätigen.
2. Unbekannte Geräte und Sitzungen abmelden
Öffne im Sicherheitsbereich die Geräteverwaltung. Unter Meine Geräte beziehungsweise Alle Geräte verwalten kannst Du kontrollieren, welche Geräte mit Deinem Konto verbunden sind.
Entdeckst Du ein unbekanntes Gerät, kannst Du die betreffende Sitzung über Abmelden beenden. Bei einem ernsthaften Verdacht solltest Du auch weitere unbekannte oder nicht mehr benötigte Sitzungen überprüfen.
3. Passwort ändern und App-Berechtigungen kontrollieren
Wenn Du Dein Passwort auf einer verdächtigen Seite eingegeben hast, ändere es am besten sofort. Wähle dafür ein neues, einzigartiges Kennwort, das Du nirgendwo sonst verwendest.
Schau Dir außerdem die Drittanbieteranwendungen an, die mit Deinem Google-Konto verbunden sind. Entferne alles, was Du nicht kennst, und prüfe die Wiederherstellungsinformationen sowie die eingerichteten Anmeldemethoden.
Wichtig: Eine Passwortänderung allein beendet nicht jede Form eines bereits erteilten App-Zugriffs. Deshalb gehören die Prüfung der aktiven Sitzungen und die Kontrolle der Berechtigungen ausdrücklich mit dazu.
4. Gmail und Google Drive kontrollieren
Sieh Dir auch den Versandordner, ungewöhnliche E-Mails und eingerichtete Weiterleitungsregeln an. Angreifer können ein kompromittiertes Konto verwenden, um weitere betrügerische Nachrichten an bestehende Kontakte zu verschicken.
Falls Google Drive geschäftliche oder persönliche Dokumente enthält, solltest Du außerdem auffällige Freigaben kontrollieren. Bei einem geschäftlichen Google-Workspace-Konto ist es sinnvoll, die IT-Abteilung frühzeitig einzubeziehen.
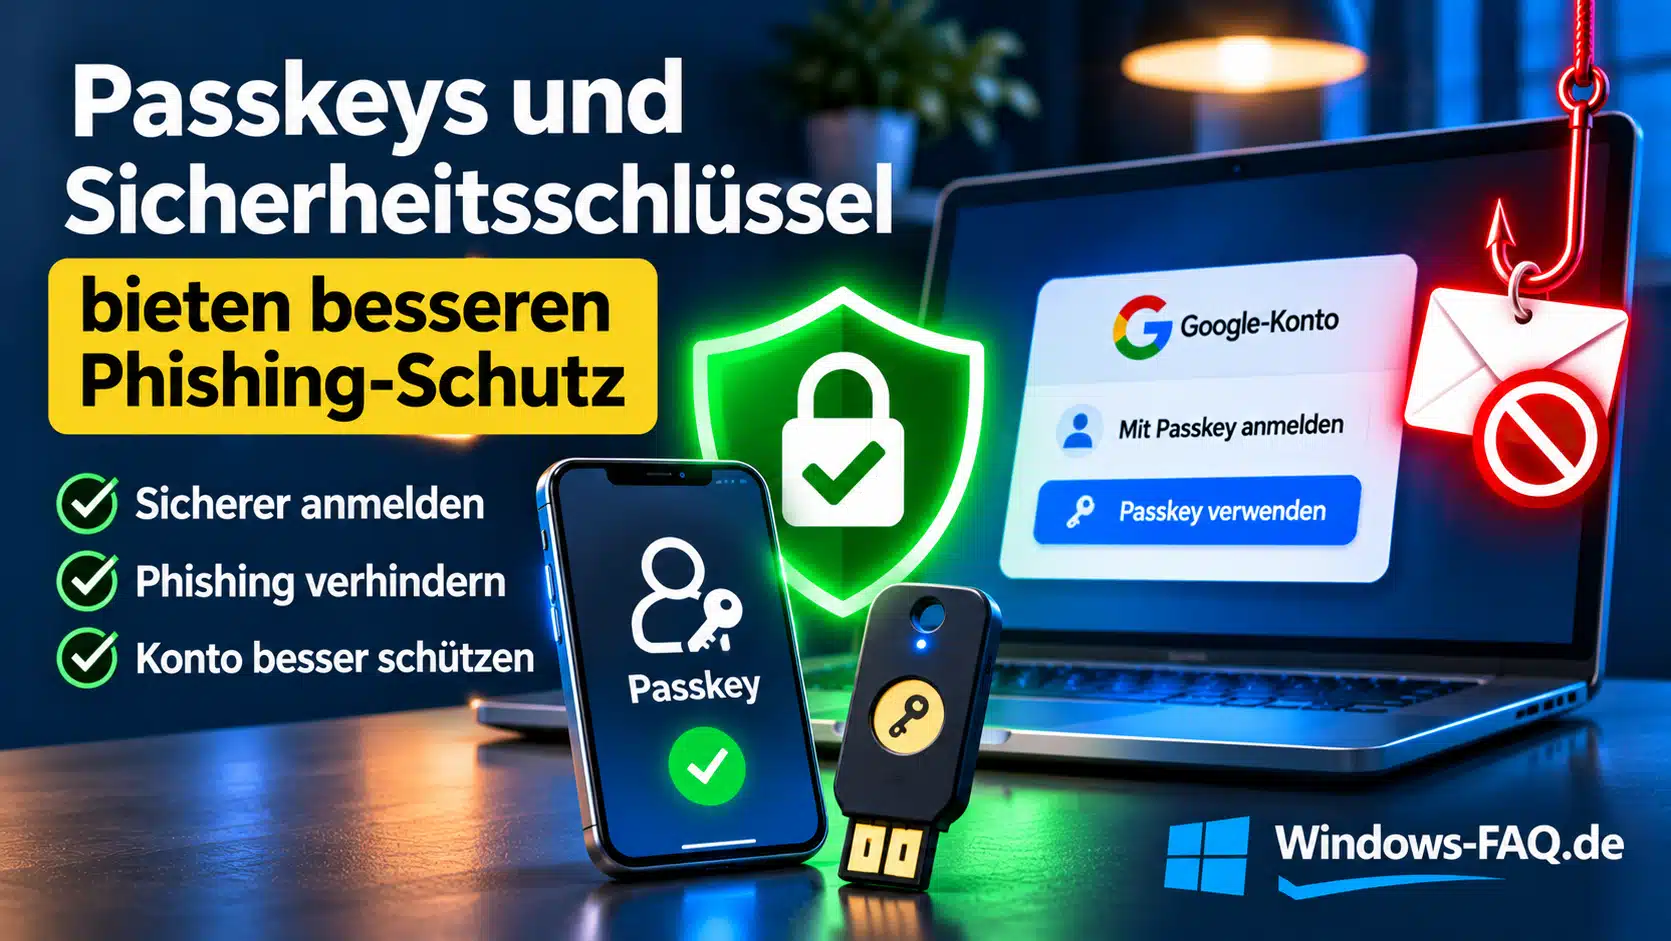
Passkeys und Sicherheitsschlüssel bieten besseren Phishing-Schutz
Eine der wirksamsten technischen Verbesserungen ist der Umstieg auf phishingresistente Anmeldemethoden – also Passkeys und FIDO2-Sicherheitsschlüssel.
Anders als SMS-Codes oder viele klassische Authenticator-Verfahren sind Passkeys kryptografisch an den jeweiligen Anmeldedienst gebunden. Ein Angreifer kann einen gültigen Passkey deshalb nicht einfach über eine gefälschte Seite abfragen und auf einer anderen Domain wiederverwenden.
Allerdings kommt es darauf an, dass der Passkey auch tatsächlich für die Anmeldung genutzt wird. Bleibt daneben eine schwächere alternative Anmeldemethode erlaubt, kann genau diese eine zusätzliche Angriffsfläche schaffen.
Die Vorteile phishingresistenter Verfahren erläutern wir auch im Beitrag Microsoft Entra: Warum Passkeys klassische SMS-Anmeldungen ersetzen.
Was Google-Workspace-Administratoren jetzt überprüfen sollten
Für Unternehmen ist diese Angriffsmethode besonders relevant, weil ein erfolgreicher Zugriff auf ein geschäftliches Google-Konto weitreichende Folgen haben kann. Neben E-Mails und Dokumenten sind möglicherweise auch weitere Anwendungen betroffen, die mit dem Google-Konto verbunden sind.
Administratoren sollten deshalb nicht nur den E-Mail-Filter überprüfen, sondern auch Kalendereinladungen und ungewöhnliche Anmeldevorgänge in ihre Sicherheitsüberwachung aufnehmen.
Besonders sinnvoll sind die Auswertung von Google-Workspace-Auditprotokollen, die Kontrolle verdächtiger OAuth-Berechtigungen und ein Verfahren zum schnellen Beenden kompromittierter Sitzungen. Außerdem sollten besonders schützenswerte Konten möglichst phishingresistente Anmeldemethoden verwenden.
Eine reine Domain-Sperrliste reicht bei solchen Kampagnen nicht unbedingt aus. Die Angreifer wechselten ihre Infrastruktur regelmäßig und verwendeten teilweise zunächst völlig legitime Google-Links.
Welche grundsätzlichen Risiken bei kompromittierten Benutzerkonten auftreten, zeigen auch die Untersuchungen im Microsoft Digital Defense Report 2026.
Sind auch Microsoft 365 und Outlook betroffen?
Laut den veröffentlichten Erkenntnissen konzentrierte sich die Operation CloudFire auf Google-Konten. Material Security fand in den Angreiferwerkzeugen allerdings auch Hinweise auf eine Microsoft-365-Variante, die noch nicht fertiggestellt war.
Das ist aber kein Beleg dafür, dass diese konkrete Variante bereits erfolgreich gegen Microsoft-365-Anwender zum Einsatz kam. Die Forscher beschrieben den entsprechenden Bestandteil als vorbereitet, aber nicht aktiviert.
Grundsätzlich sind vergleichbare Phishing-Angriffe gegen Microsoft-Konten jedoch bekannt. Deshalb ist die Kombination aus Identitätsschutz, Phishing-Erkennung und phishingresistenter Authentifizierung auch für Outlook, Teams und Microsoft 365 wichtig.
Welche zusätzlichen Schutzfunktionen Microsoft beispielsweise für Teams entwickelt, erklären wir im Beitrag Microsoft Teams erkennt gefährliche Chat-Nachrichten.
Ist die Phishing-Kampagne noch aktiv?
Material Security berichtete am 28. Oktober, dass die beobachteten Aktivitäten zurückgegangen seien und sich die Kampagne offenbar aufgelöst habe. Die Täter hatten ihre Methoden zuvor mehrfach verändert und zeitweise auch Dateifreigaben aus Google Drive als Köder eingesetzt.
Eine vollständige und dauerhafte Abschaltung aller ähnlichen Angriffe lässt sich daraus nicht ableiten. Die verwendeten Techniken können auch bei neuen Kampagnen eingesetzt werden.
Es handelt sich außerdem nicht um eine bestätigte neue Sicherheitslücke im Google Kalender, für die Google ein spezielles Softwareupdate veröffentlicht hätte. Eine CVE-Nummer oder einen CVSS-Wert gibt es für diese konkrete Phishing-Methode nicht.
Aus der Administratorpraxis: Warum die Kontosicherheit entscheidend ist
Gerade in größeren IT-Umgebungen würde ich eine solche Angriffsmethode nicht nur als Problem des E-Mail-Filters sehen. Entscheidend ist vielmehr, wie schnell eine möglicherweise übernommene Sitzung erkannt und beendet werden kann.
Ein aktueller Windows-PC mit aktivem Virenschutz verhindert nicht automatisch, dass jemand auf einer täuschend echt aussehenden Webseite eine Anmeldung bestätigt. Deshalb müssen Endgeräteschutz und Identitätsschutz zusammenarbeiten.
Auch Microsoft verfolgt mit neuen Sicherheitsfunktionen das Ziel, betrügerische Anmeldeaufforderungen und manipulierte Nachrichten früher zu erkennen. Einige praktische Schutzmöglichkeiten findest Du in unseren Beiträgen Microsoft Defender: KI macht Phishing-Mails gefährlicher, Microsoft Edge blockiert gefälschte Virenwarnungen und Windows-Sicherheit richtig einsetzen.
FAQ: Häufige Fragen zum Google Kalender Phishing
Kann man über Google Kalender gehackt werden?
Ja, Kalendereinladungen können für Phishing-Angriffe missbraucht werden. Das bloße Erhalten einer Einladung bedeutet aber noch keine Kontoübernahme. Gefährlich wird es insbesondere, wenn Du über einen manipulierten Link eine Anmeldung bestätigst oder Zugangsdaten eingibst.
Kann Phishing die Zwei-Faktor-Authentifizierung umgehen?
Bestimmte Angriffe können eine Anmeldung in Echtzeit über eine Zwischenstation weiterleiten und anschließend die authentifizierte Sitzung missbrauchen. Dabei wird die Zwei-Faktor-Authentifizierung nicht technisch geknackt, sondern ihre erfolgreiche Bestätigung für eine fremd kontrollierte Sitzung verwendet.
Sind Google-Kalendereinladungen grundsätzlich unsicher?
Nein. Google Kalender ist nicht grundsätzlich unsicher. Angreifer können allerdings Einladungen und enthaltene Links als Täuschungsmittel verwenden. Unerwartete Termine und Anmeldeaufforderungen solltest Du deshalb sorgfältig überprüfen.
Wie verhindere ich unbekannte Kalendereinladungen?
Öffne in Google Kalender die Einstellungen und suche unter Allgemein die Option Meinem Kalender Einladungen hinzufügen. Wähle Nur wenn der Absender bekannt ist oder die strengere Einstellung Nachdem ich auf die E-Mail-Einladung geantwortet habe.
Was tun, wenn ich auf einen verdächtigen Kalenderlink geklickt habe?
Prüfe zunächst, ob Du anschließend Zugangsdaten eingegeben oder eine Anmeldung bestätigt hast. Kontrolliere Dein Google-Konto auf unbekannte Geräte, ändere bei Verdacht Dein Passwort und überprüfe bestehende Sitzungen sowie verbundene Anwendungen.
Schützen Passkeys vor dieser Phishing-Methode?
Phishingresistente Passkeys und FIDO2-Sicherheitsschlüssel bieten einen deutlich besseren Schutz gegen gefälschte Anmeldeseiten. Sie sind an den jeweiligen Dienst gebunden und können nicht einfach über eine fremde Domain weiterverwendet werden.
Sind auch Outlook und Microsoft 365 gefährdet?
Vergleichbare Phishing-Techniken können grundsätzlich auch Microsoft-Konten betreffen. Für Operation CloudFire wurde eine vorbereitete Microsoft-365-Variante entdeckt. Ihre aktive Verwendung wurde in der vorliegenden Untersuchung jedoch nicht bestätigt.
Fazit: Eine echte Google-Anmeldung ist nicht automatisch sicher
Die Operation CloudFire zeigt, wie ausgeklügelt moderne Phishing-Angriffe inzwischen sind. Die Täter kombinierten glaubwürdige Kalendereinladungen mit echten Google-Weiterleitungen und einer in Echtzeit vermittelten Anmeldung – dadurch gerieten sogar Konten mit klassischer Zwei-Faktor-Authentifizierung ins Visier.
Für Anwender heißt das vor allem: Unerwartete Anmeldungen besser nicht über Links aus Kalendereinladungen starten. Schau außerdem Deine Google-Kontoeinstellungen durch und nutze nach Möglichkeit phishingresistente Passkeys oder Sicherheitsschlüssel.
Unternehmen sollten zusätzlich ihre Sitzungsüberwachung verbessern und kompromittierte Konten schnell sperren können. Den ausführlichen Forschungsbericht mit den Erkenntnissen zur Operation CloudFire findest Du bei Material Security vom 28. Oktober 2026.

Neueste Kommentare