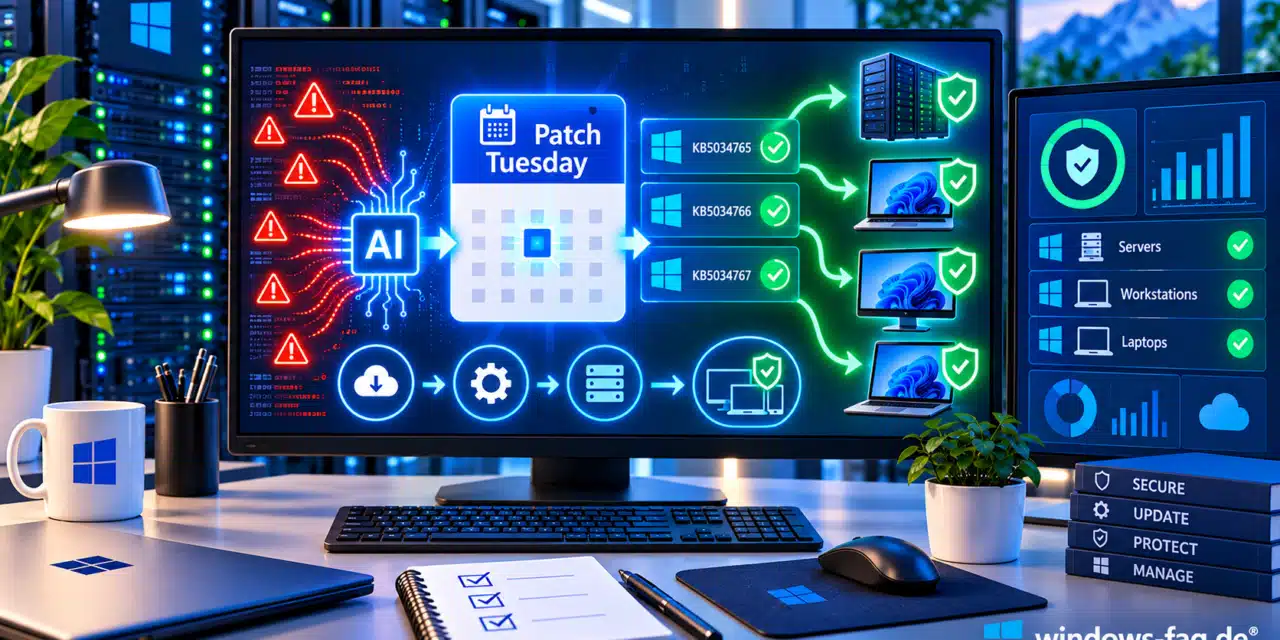
Microsoft bereitet Unternehmen auf deutlich größere Patch Tuesdays vor. Der Grund dafür ist ausgerechnet die künstliche Intelligenz (KI). Moderne KI-Modelle können mittlerweile den Quellcode wesentlich schneller untersuchen und dabei Sicherheitslücken entdecken, die bisher möglicherweise unentdeckt geblieben wären. Gleichzeitig können Angreifer dieselbe Technik verwenden, um Schwachstellen schneller zu finden und auszunutzen.
Microsoft hat deshalb am 6. Oktober 2026 neue Empfehlungen für Administratoren veröffentlicht. Besonders bemerkenswert ist eine Aussage zum Patch Tuesday: Bei lokal betriebenen Microsoft-Produkten sollen Unternehmen weiterhin mit einer deutlich höheren Zahl von Sicherheitsupdates rechnen. Der September 2026 dürfte also kein einmaliger Ausreißer gewesen sein.
Microsoft Patch Tuesday und KI: Das Wichtigste in Kürze
| Entwicklung | Bedeutung |
|---|---|
| KI findet mehr Schwachstellen | Microsoft scannt eigenen Code zunehmend mit leistungsfähigen KI-Modellen |
| Mehr Sicherheitsupdates | Patch Tuesdays könnten dauerhaft deutlich umfangreicher bleiben |
| September 2026 | Microsoft spricht von knapp 1.000 Sicherheitslücken |
| Cloud-Dienste | Viele Fehler korrigiert Microsoft ohne Eingriff des Kunden |
| Lokale Systeme | Windows Server und andere On-Premises-Produkte müssen Administratoren selbst aktualisieren |
| Kritische Systeme | Microsoft empfiehlt teilweise Updates innerhalb von 24 Stunden zu erwägen |
Die aktuellen Empfehlungen beschreibt Microsoft ausführlich im Microsoft Security Blog zum KI-gestützten Vulnerability Management.
Warum Microsoft plötzlich so viele Sicherheitslücken findet
Microsoft setzt sogenannte Frontier-AI-Modelle ein, um den eigenen Quellcode auf mögliche Schwachstellen zu untersuchen. Die gefundenen Probleme werden anschließend überprüft, nach Schweregrad bewertet und gegebenenfalls korrigiert. KI ersetzt dabei nicht die Sicherheitsforscher, sondern erweitert deren Möglichkeiten erheblich.
Der entscheidende Unterschied liegt in der Geschwindigkeit und Menge. Ein KI-System kann sehr große Codebestände untersuchen und Auffälligkeiten markieren, für deren Analyse früher deutlich mehr manuelle Arbeit notwendig gewesen wäre.
Das bedeutet allerdings nicht, dass Microsoft-Produkte plötzlich unsicherer geworden sind. Ein Teil des starken Anstiegs entsteht schlicht dadurch, dass vorhandene Fehler heute besser und schneller entdeckt werden können.
Knapp 1.000 Sicherheitslücken im September 2026 waren offenbar kein Ausreißer
Der Patch Tuesday im September 2026 sorgte bereits für ungewöhnlich große Updatepakete. Microsoft spricht inzwischen selbst von einer Rekordzahl von knapp 1.000 Sicherheitslücken.
Für Administratoren war dieser Patchday deshalb besonders aufwendig. Zahlreiche Updates mussten bewertet, getestet und anschließend auf Clients und Servern verteilt werden. Unsere laufend aktualisierte Windows 11 Update Übersicht zeigt Dir, welche Windows-Updates zuletzt veröffentlicht wurden.
Nach der aktuellen Microsoft-Einschätzung sollten Unternehmen nicht davon ausgehen, dass die Zahl der Updates bald wieder auf das frühere Niveau zurückkehrt. KI-gestützte Schwachstellensuche dürfte vielmehr zu einem festen Bestandteil der Softwareentwicklung werden.
KI hilft nicht nur Microsoft, sondern auch Angreifern
Genau darin liegt das zweite Problem. Dieselben KI-Techniken, mit denen Hersteller Sicherheitslücken entdecken, können auch von Angreifern eingesetzt werden. Microsoft geht davon aus, dass sich dadurch die Zeit zwischen Veröffentlichung einer Schwachstelle und ersten Angriffen weiter verkürzen kann.
Ein klassischer monatlicher Wartungszeitraum kann dadurch bei besonders kritischen Systemen zu lang werden. Microsoft nennt beispielsweise Domänencontroller und direkt aus dem Internet erreichbare Systeme als Bereiche, bei denen Unternehmen ihre bisherige Updateplanung überdenken sollten.
Microsoft empfiehlt bei kritischen Systemen teilweise 24 Stunden
Eine der interessantesten Aussagen betrifft die Geschwindigkeit beim Patchen. Microsoft schlägt vor, bei besonders kritischen Systemen zu prüfen, ob Sicherheitsupdates innerhalb von 24 Stunden installiert werden können, anstatt bis zum nächsten regulären Wartungsfenster zu warten.
Das bedeutet nicht, dass jedes Windows-Update sofort ungeprüft auf allen produktiven Systemen installiert werden sollte. Gerade bei Servern bleibt ein kontrollierter Test wichtig. Die bisher oft übliche Verzögerung von mehreren Tagen oder sogar Wochen könnte bei kritischen Schwachstellen jedoch zunehmend riskant werden.
Was bedeutet das für private Windows-11-Anwender?
Für private Anwender ändert sich zunächst wenig. Windows 11 installiert wichtige Sicherheitsupdates normalerweise automatisch. Sinnvoll ist allerdings, Updates nicht dauerhaft zu pausieren oder komplett zu deaktivieren.
Falls Du Windows-Updates momentan blockierst, findest Du in unserer Anleitung zum Deaktivieren von Windows Updates auch die entsprechenden Möglichkeiten, diese Einstellungen wieder zu kontrollieren.
Bei besonders wichtigen Sicherheitsupdates kannst Du die Aktualisierung außerdem manuell anstoßen. Wie das funktioniert, zeigen wir unter Windows 11 Update erzwingen.
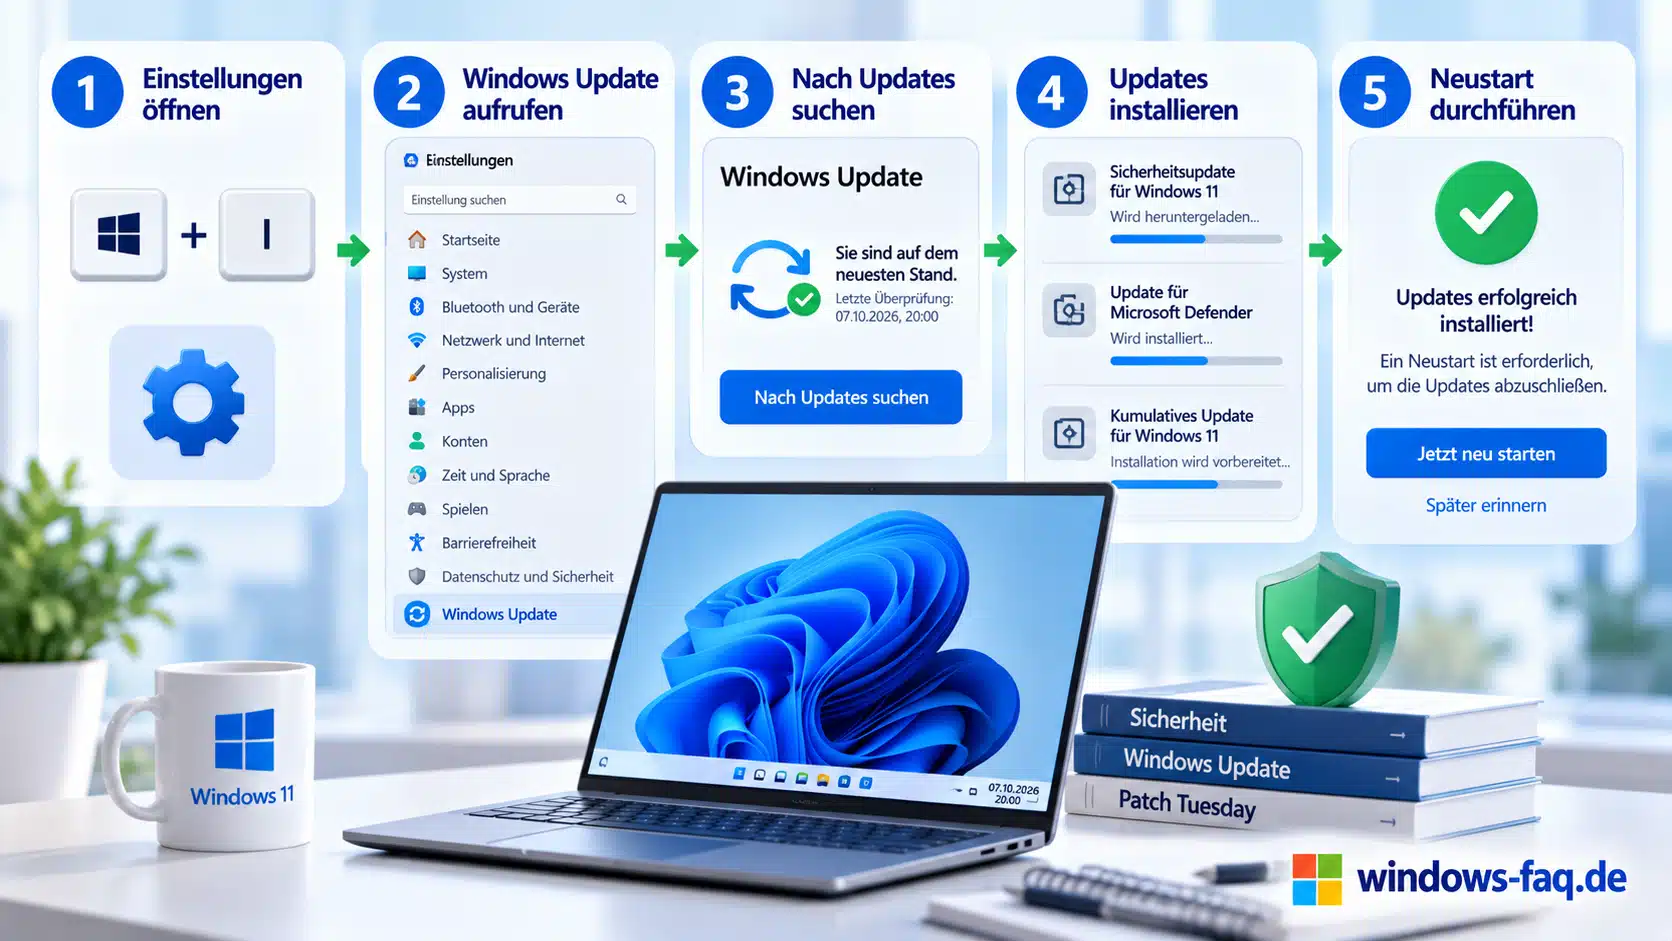
Schritt für Schritt: Windows 11 auf aktuelle Sicherheitsupdates prüfen
Schritt 1: Windows Update aufrufen
Mit Windows-Taste + I kannst Du die Einstellungen öffnen. Anschließend wechselst Du zu „Windows Update“.
Schritt 2: Nach neuen Updates suchen
Über „Nach Updates suchen“ kannst Du Windows unmittelbar nach verfügbaren Aktualisierungen suchen lassen. Sicherheitsupdates sollten anschließend automatisch heruntergeladen werden.
Schritt 3: Neustart nicht unnötig verschieben
Viele Sicherheitskorrekturen werden erst nach einem Neustart vollständig aktiv. Wenn Windows einen Neustart verlangt, solltest Du ihn deshalb nicht über mehrere Tage aufschieben.
Schritt 4: Updateverlauf kontrollieren
Unter „Windows Update > Updateverlauf“ kannst Du überprüfen, welche Aktualisierungen zuletzt installiert wurden. Die KB-Nummer lässt sich anschließend mit unserer Windows 11 Update Übersicht vergleichen.

Schritt 5: Fehler bei der Installation beheben
Falls ein wichtiges Update immer wieder fehlschlägt, solltest Du das Problem nicht dauerhaft ignorieren. Unsere Anleitung Windows Update reparieren zeigt mehrere Möglichkeiten, um Update-Cache, Dienste und Systemkomponenten zu überprüfen.
Bleibt eine Aktualisierung während der Installation stehen, findest Du außerdem Lösungsansätze unter Windows Update hängt.
Aus der Administratorpraxis: Schneller patchen heißt nicht ungeprüft patchen
In Unternehmensnetzwerken sollte die aktuelle Microsoft-Empfehlung nicht dazu führen, sämtliche Testverfahren abzuschaffen. Gerade bei Domänencontrollern, Hyper-V-Hosts, Exchange-Systemen oder geschäftskritischen Servern kann ein fehlerhaftes Update erhebliche Auswirkungen haben.
Sinnvoll ist vielmehr eine abgestufte Verteilung. Sicherheitsupdates können zunächst auf wenigen Testsystemen installiert werden. Verlaufen diese Tests unauffällig, folgt eine kleine Pilotgruppe und anschließend die breite Verteilung.
Für besonders kritische Schwachstellen muss dieser Ablauf künftig möglicherweise deutlich schneller stattfinden. Statt mehrtägiger Testphasen können wenige Stunden zwischen den einzelnen Stufen liegen.
Auch vorhandene Sicherheitsmechanismen bleiben wichtig. Ein aktuelles System ist nur ein Teil einer mehrstufigen Sicherheitsstrategie. Dazu gehören unter anderem Secure Boot, Defender, Firewall, MFA und sinnvoll konfigurierte Zugriffsrechte. Gerade beim Thema Secure Boot solltest Du 2026 außerdem die neuen Secure-Boot-Zertifikate prüfen.
Warum die Zahl der CVEs allein wenig über das Risiko aussagt
Knapp 1.000 gefundene Schwachstellen klingen zunächst dramatisch. Die reine Zahl sagt jedoch wenig darüber aus, wie gefährlich ein Patch Tuesday tatsächlich ist.
Entscheidend sind unter anderem der Schweregrad, die Möglichkeit einer entfernten Codeausführung, notwendige Benutzerinteraktionen und die Frage, ob eine Schwachstelle bereits aktiv ausgenutzt wird. Administratoren sollten Updates deshalb weiterhin nach Risiko priorisieren und nicht ausschließlich nach der Anzahl veröffentlichter CVEs.
Unsere Einschätzung: Patch Management wird durch KI anspruchsvoller
KI hilft Microsoft dabei, mehr Fehler zu finden und schneller zu beheben. Für Anwender ist das grundsätzlich positiv. Gleichzeitig wächst jedoch der Aufwand für Administratoren, weil wesentlich mehr Updates bewertet und verteilt werden müssen.
Besonders wichtig erscheint uns deshalb die Geschwindigkeit. Wenn Angreifer veröffentlichte Schwachstellen ebenfalls mit KI analysieren können, wird das bisherige Zeitfenster zwischen Patch und Angriff kleiner. Unternehmen sollten deshalb prüfen, ob ihre bisherigen Wartungszyklen noch zur aktuellen Bedrohungslage passen.
Wer Windows 11 einsetzt, sollte verfügbare Sicherheitsupdates grundsätzlich zeitnah installieren. Wenn die Installation ungewöhnlich lange dauert, helfen unsere Hinweise unter Windows Update dauert ewig.
FAQ zu KI und dem Microsoft Patch Tuesday
Microsoft setzt zunehmend leistungsfähige KI-Modelle ein, um eigenen Quellcode auf Schwachstellen zu untersuchen. Dadurch werden deutlich mehr vorhandene Fehler gefunden und anschließend korrigiert.
Microsoft geht davon aus, dass Unternehmen zumindest in nächster Zeit weiterhin mit einer deutlich höheren Zahl von Sicherheitsupdates für lokal betriebene Microsoft-Produkte rechnen sollten.
Nicht jedes Update muss innerhalb von 24 Stunden installiert werden. Microsoft empfiehlt Unternehmen aber, bei besonders kritischen Systemen und Schwachstellen zu prüfen, ob eine deutlich schnellere Installation sinnvoll ist.
Die höhere Zahl bedeutet nicht automatisch, dass die Produkte plötzlich unsicherer geworden sind. KI ermöglicht es Microsoft, bereits vorhandene Schwachstellen wesentlich schneller und umfassender zu entdecken.
Private Anwender sollten Windows Update aktiviert lassen, Sicherheitsupdates zeitnah installieren und notwendige Neustarts nicht unnötig aufschieben.
Fazit: Der große Patch Tuesday könnte zur neuen Normalität werden
Microsoft macht deutlich, dass KI die Schwachstellensuche dauerhaft verändert. Mehr gefundene Fehler bedeuten zunächst mehr Sicherheitsupdates, gleichzeitig aber auch besser abgesicherte Software.
Für Administratoren wächst dadurch der Druck, Updates schneller zu bewerten, zu testen und zu verteilen. Private Windows-Anwender sollten vor allem darauf achten, Sicherheitsupdates nicht dauerhaft zu blockieren. Der Patch Tuesday dürfte dadurch künftig häufiger umfangreicher ausfallen als in früheren Jahren.

Neueste Kommentare