Am 19. Oktober 2026 läuft eines der wichtigsten Secure-Boot-Zertifikate von Windows 11 ab. Betroffen ist das Zertifikat „Microsoft Windows Production PCA 2011“, das für die Vertrauensprüfung des Windows-Bootloaders verwendet wird. Für Millionen Windows-PCs ist dieser Termin durchaus wichtig. Doch was passiert tatsächlich, wenn das Zertifikat abläuft? Startet Windows 11 anschließend noch und müssen Windows 11 Anwender jetzt schnell etwas ändern?
Die wichtigste Nachricht vorweg: Microsoft bestätigt, dass Windows-PCs auch nach dem Ablauf der alten Secure-Boot-Zertifikate normalerweise weiterhin starten. Auch gewöhnliche Windows-Updates lassen sich weiterhin installieren. Allerdings können Geräten ohne die neuen Zertifikate wichtige zukünftige Sicherheitsaktualisierungen für den Windows-Startvorgang fehlen. Wir erklären, was sich ab morgen ändert und wie Du in wenigen Minuten überprüfen kannst, ob Dein PC bereits vorbereitet ist.
19. Oktober 2026: Letztes wichtiges Secure-Boot-Zertifikat läuft ab
Die Umstellung der Secure-Boot-Zertifikate beschäftigt Microsoft bereits seit längerer Zeit. Viele Windows-Geräte verwenden noch Zertifikate, die ursprünglich im Jahr 2011 ausgestellt wurden. Diese werden schrittweise durch neue Zertifikate aus dem Jahr 2023 ersetzt.
Am 17. Oktober 2026 rückte der bevorstehende Stichtag erneut in den Fokus der Windows-Berichterstattung. Denn am Montag, dem 19. Oktober 2026, endet die Gültigkeit des Zertifikats „Microsoft Windows Production PCA 2011“.
Dieses Zertifikat spielt eine wichtige Rolle bei der Überprüfung des Windows-Bootloaders. Der Bootloader ist dafür verantwortlich, das Betriebssystem während des Startvorgangs zu laden.
Microsoft hat bereits im Juni damit begonnen, andere ältere Secure-Boot-Zertifikate abzulösen. Der morgige Termin markiert nun den letzten der drei wichtigen Ablaufzeitpunkte des Jahres 2026.
Die vollständigen Hintergründe zur Umstellung haben wir bereits in unserem ausführlichen Beitrag Secure Boot Zertifikate 2026 prüfen und aktualisieren beschrieben.
Welche Secure-Boot-Zertifikate sind 2026 abgelaufen?
Microsoft nennt drei wichtige Zertifikate, die im Jahr 2026 ihr Ablaufdatum erreichen. Sie erfüllen unterschiedliche Aufgaben beim sicheren Start von Windows.
| Altes Zertifikat | Ablaufdatum | Neues Zertifikat |
|---|---|---|
| Microsoft Corporation KEK CA 2011 | 24. Juni 2026 | Microsoft Corporation KEK 2K CA 2023 |
| Microsoft UEFI CA 2011 | 27. Juni 2026 | Microsoft UEFI CA 2023 |
| Microsoft Windows Production PCA 2011 | 19. Oktober 2026 | Windows UEFI CA 2023 |
Die alten Zertifikate werden benötigt, um verschiedene Komponenten des sicheren Startvorgangs zu überprüfen. Dazu gehören unter anderem der Windows-Bootloader, bestimmte UEFI-Anwendungen und Aktualisierungen der Secure-Boot-Datenbanken.
Microsoft dokumentiert die Zertifikate, ihre Ablaufdaten und die Auswirkungen auf Windows-Geräte in der offiziellen Microsoft-Dokumentation zur Secure-Boot-Zertifikatsumstellung.
Startet Windows 11 ab dem 19. Oktober 2026 noch?
Ja. Nach den offiziellen Microsoft-Angaben werden Windows-Geräte durch den Ablauf der alten Secure-Boot-Zertifikate normalerweise nicht plötzlich unbrauchbar.
Das bedeutet konkret:
- Windows 11 startet weiterhin.
- Vorhandene Programme bleiben normalerweise funktionsfähig.
- Persönliche Dateien und Einstellungen bleiben erhalten.
- Gewöhnliche Windows-Updates können weiterhin installiert werden.
- Es ist keine Neuinstallation von Windows erforderlich.
Allerdings gibt es eine wichtige Einschränkung. Wenn die neuen Zertifikate noch nicht auf dem Gerät installiert wurden, können bestimmte zukünftige Schutzmaßnahmen für den frühen Startvorgang möglicherweise nicht mehr angewendet werden.
Dazu gehören Aktualisierungen des Windows-Bootmanagers, Änderungen an den Secure-Boot-Datenbanken und neue Sperrlisten für unsichere Bootkomponenten.
Das bedeutet nicht, dass der bisherige Secure-Boot-Schutz sofort vollständig verschwindet. Langfristig kann allerdings eine Sicherheitslücke entstehen, wenn neue Schutzmaßnahmen nicht mehr auf dem Gerät ankommen.
Bereits in unserem früheren Beitrag Secure Boot Zertifikate laufen 2026 aus haben wir erklärt, warum die Zertifikate überhaupt erneuert werden müssen.
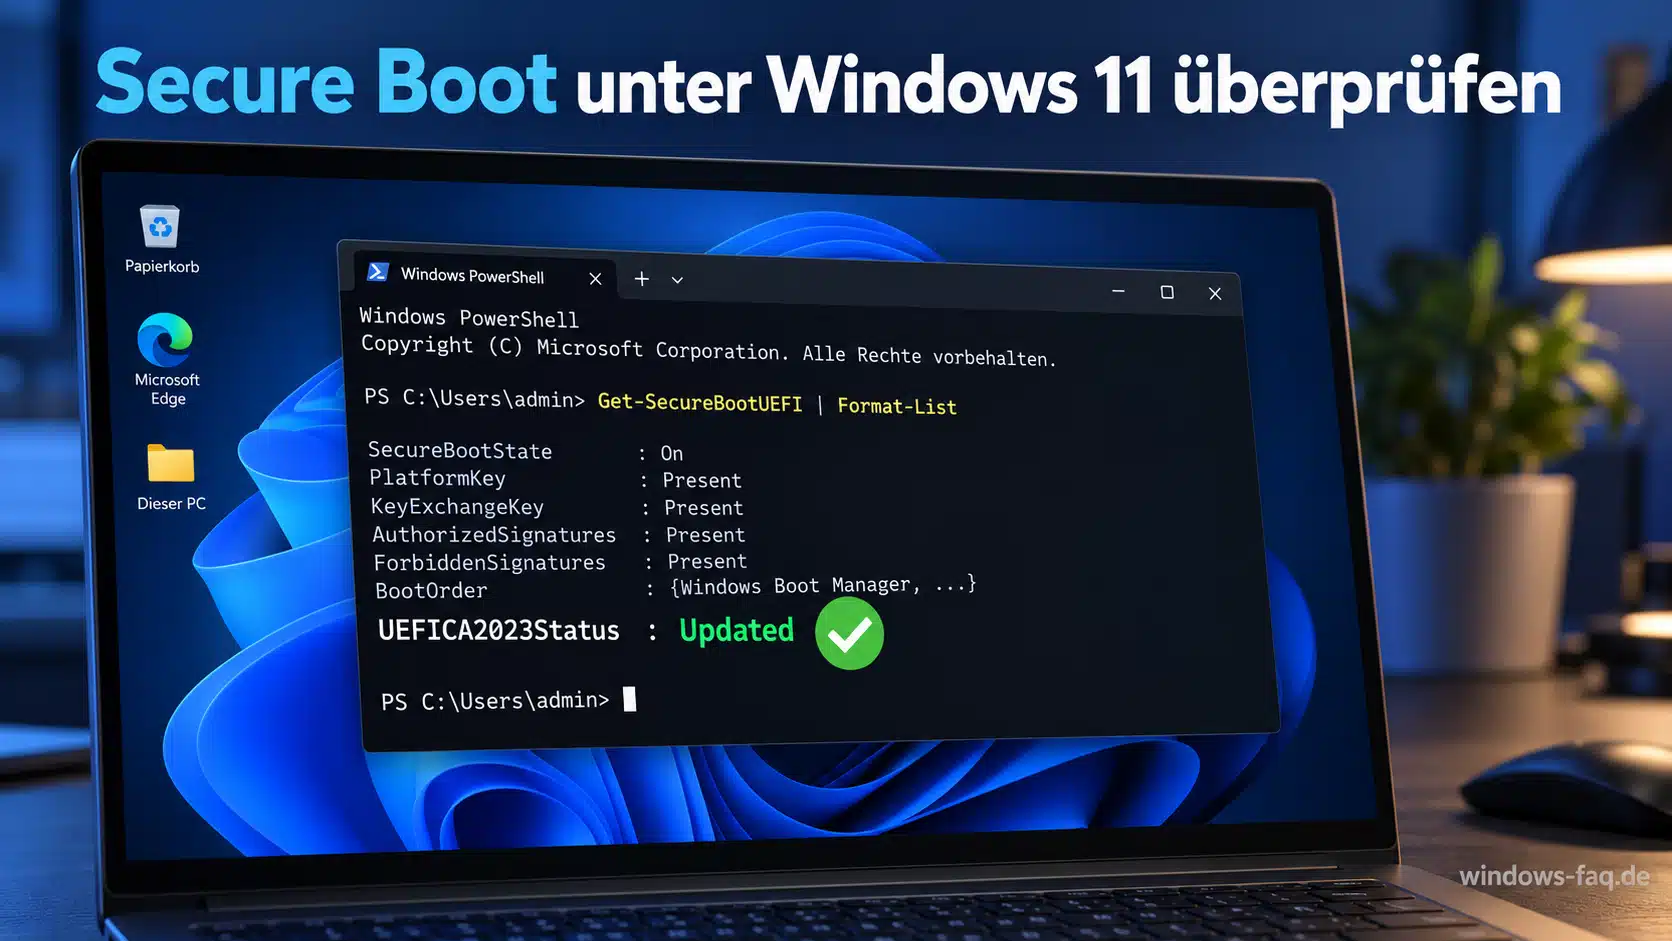
Schritt für Schritt: Secure-Boot-Zertifikate unter Windows 11 überprüfen
Ob Dein Windows-PC bereits für den Zertifikatswechsel vorbereitet wurde, kannst Du mit verschiedenen Windows-Bordmitteln überprüfen. Für eine erste Einschätzung reichen wenige Minuten.
Schritt 1: Überprüfen, ob Secure Boot aktiviert ist
Zunächst kannst Du kontrollieren, ob Secure Boot auf Deinem PC überhaupt eingeschaltet ist.
- Drücke die Tastenkombination Windows + R.
- Gib den Befehl
msinfo32ein. - Bestätige die Eingabe mit Enter.
- Im Fenster „Systeminformationen“ suchst Du nach dem Eintrag „Sicherer Startzustand“.
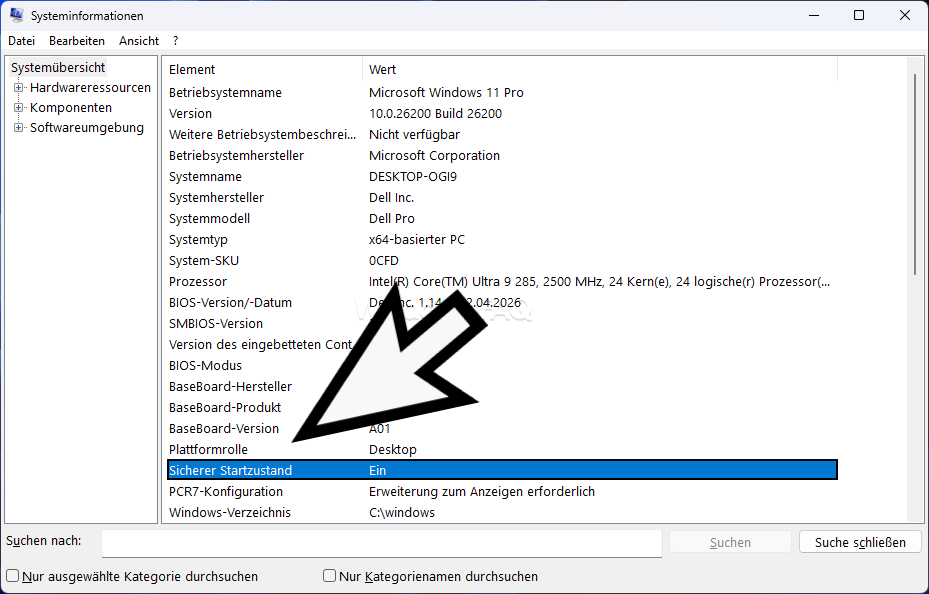
Wenn dort „Ein“ steht, ist Secure Boot aktiviert. Bei „Aus“ ist die Funktion deaktiviert. Die Anzeige „Nicht unterstützt“ deutet auf eine fehlende Unterstützung oder eine nicht passende Firmwarekonfiguration hin.
Wichtig ist allerdings: Ein aktivierter Secure-Boot-Status bestätigt noch nicht, dass die neuen Zertifikate bereits vollständig installiert wurden.
Schritt 2: Zertifikatsstatus in der Windows-Sicherheit überprüfen
Microsoft hat die Anzeige der Secure-Boot-Zertifikatsinformationen in Windows 11 erweitert. Auf entsprechend aktualisierten Systemen kannst Du zusätzliche Hinweise zum Zertifikatsstatus finden.
- Rufe das Windows-Startmenü auf.
- Suche nach „Windows-Sicherheit“.
- Wechsle in den Bereich „Gerätesicherheit“.
- Suche nach den Informationen zum sicheren Start beziehungsweise zu Secure Boot.
- Überprüfe die angezeigten Zertifikatsinformationen.
Wenn Windows bestätigt, dass alle erforderlichen Zertifikatsupdates angewendet wurden, ist das ein gutes Zeichen. Werden dagegen ältere Zertifikate oder Einschränkungen durch die Firmware angezeigt, solltest Du die Hinweise genauer untersuchen.
Die verfügbaren Anzeigen können je nach Windows-Version und Update-Stand unterschiedlich aussehen.
Schritt 3: Secure Boot mit PowerShell überprüfen
Für Administratoren und technisch interessierte Anwender bietet PowerShell eine zusätzliche Möglichkeit zur Kontrolle.
Starte PowerShell beziehungsweise Windows Terminal mit Administratorrechten und führe folgenden Befehl aus:
Confirm-SecureBootUEFIWenn PowerShell True zurückgibt, ist Secure Boot aktiviert. Bei False ist die Funktion ausgeschaltet.
Auch dieser Befehl sagt allerdings noch nichts darüber aus, ob die Zertifikatsumstellung bereits abgeschlossen wurde.
Schritt 4: UEFICA2023Status überprüfen
Windows speichert zusätzliche Informationen zur Secure-Boot-Aktualisierung in der Registrierung. Besonders interessant ist der Wert UEFICA2023Status.
Mit folgendem PowerShell-Befehl kannst Du den Status abfragen:
Get-ItemPropertyValue -Path 'HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing' -Name 'UEFICA2023Status' -ErrorAction SilentlyContinueWenn die Ausgabe Updated lautet, wurde die Zertifikatsaktualisierung nach den Windows-Statusinformationen erfolgreich abgeschlossen.
Bei InProgress läuft die Umstellung noch. NotStarted weist darauf hin, dass der entsprechende Vorgang noch nicht begonnen hat.
Bleibt die Ausgabe leer, ist der Status auf diesem Weg nicht ermittelbar. Daraus lässt sich allein noch nicht schließen, dass Dein Gerät unsicher ist.
Weitere Informationen zur Registrierung und den Statusmeldungen findest Du in unserem Artikel C:\Windows\SecureBoot: Was der Windows-Ordner bedeutet.
Was tun, wenn die neuen Secure-Boot-Zertifikate fehlen?
Falls Dein PC noch keine vollständig aktualisierten Zertifikate besitzt, musst Du nicht sofort eine komplizierte Änderung im BIOS oder UEFI vornehmen.
Microsoft verteilt die neuen Zertifikate bei vielen unterstützten Windows-Geräten automatisch über Windows Update. Die Verteilung erfolgt schrittweise, wobei auch die jeweilige Hardware und Firmware berücksichtigt werden.
Folgende Maßnahmen sind sinnvoll:
- Überprüfe unter „Einstellungen“ und „Windows Update“, ob neue Aktualisierungen verfügbar sind.
- Installiere die für Dein Gerät angebotenen Sicherheitsupdates.
- Starte den Computer neu, falls Windows dazu auffordert.
- Überprüfe anschließend erneut den Secure-Boot-Zertifikatsstatus.
- Falls weiterhin Aktualisierungen fehlen, kannst Du beim Gerätehersteller nach einem passenden BIOS- oder UEFI-Update suchen.
Das Windows-11-Sicherheitsupdate KB5127648 vom Oktober 2026 setzt die schrittweise Verteilung aktualisierter Secure-Boot-Zertifikate fort.
Ein installiertes Oktober-Update bedeutet allerdings nicht automatisch, dass die Zertifikatsumstellung auf jedem Gerät bereits vollständig abgeschlossen wurde.
Falls Windows Update nicht funktioniert, findest Du in unserer Anleitung Windows Update reparieren verschiedene Lösungsmöglichkeiten.
Secure Boot nicht einfach deaktivieren oder zurücksetzen
Gerade bei älteren Computern kann die Versuchung entstehen, Secure Boot im BIOS beziehungsweise UEFI einfach auszuschalten. Davon würde ich ausdrücklich abraten.
Secure Boot schützt den Startvorgang vor nicht vertrauenswürdigen Komponenten. Wird diese Funktion deaktiviert, fällt ein wichtiger Bestandteil der Windows-Sicherheitsarchitektur weg.
Auch das Zurücksetzen der Secure-Boot-Schlüssel auf die Werkseinstellungen ist keine geeignete allgemeine Lösung. Je nach Gerät könnten dadurch die bereits installierten neuen Zertifikate verloren gehen.
Wenn Du Änderungen an der Firmware durchführen musst, solltest Du vorher unbedingt den BitLocker-Wiederherstellungsschlüssel sichern. Wie das funktioniert, erklären wir ausführlich unter BitLocker Wiederherstellungsschlüssel finden und sicher speichern.
Auch Windows Server und Hyper-V sind betroffen
Die Secure-Boot-Zertifikate sind nicht ausschließlich für Windows 11 relevant. Auch Windows Server können betroffen sein, sofern Secure Boot verwendet wird.
Das gilt beispielsweise für physische Windows-Server und virtuelle Maschinen mit entsprechender UEFI-Konfiguration.
In größeren Unternehmensnetzwerken würde ich den Zertifikatsstatus deshalb nicht nur auf einzelnen PCs überprüfen. Besonders wichtig sind die Systeme, die noch längere Zeit produktiv betrieben werden sollen.
Für Administratoren empfiehlt sich folgende Vorgehensweise:
- Den Secure-Boot-Status der vorhandenen Server erfassen.
- Die installierten Windows- und Firmwareversionen dokumentieren.
- Den Wert UEFICA2023Status überprüfen.
- Eventuelle Firmwareprobleme zuerst auf Testsystemen untersuchen.
- Vor Änderungen die Wiederherstellungsmöglichkeiten kontrollieren.
Bei Hyper-V-Umgebungen sollten außerdem die Konfiguration der virtuellen Maschinen und die verwendeten Secure-Boot-Vorlagen berücksichtigt werden.
Aus der Administratorpraxis: Was ich jetzt empfehlen würde
Der morgige Stichtag ist aus meiner Sicht kein Grund für hektische Änderungen an produktiven Windows-Systemen. Viel wichtiger ist es, den tatsächlichen Zustand der vorhandenen Geräte zu kennen.
In größeren IT-Umgebungen würde ich zunächst eine Übersicht erstellen, welche Computer die neuen Zertifikate bereits erhalten haben. Besonders interessant sind ältere Notebooks, selten verwendete Arbeitsstationen, länger ausgeschaltete Geräte und Server mit speziellen Firmwarekonfigurationen.
Anschließend können die noch nicht aktualisierten Systeme genauer untersucht werden. Dabei würde ich zunächst auf reguläre Windows-Updates und freigegebene Firmwareversionen setzen.
Von ungetesteten Registry-Änderungen oder einem pauschalen Zurücksetzen der Secure-Boot-Schlüssel würde ich dagegen absehen.
Wichtig ist außerdem, die Secure-Boot-Zertifikate 2026 nicht mit den ebenfalls angekündigten Windows-Update-Zertifikaten für 2027 zu verwechseln. Beide Themen betreffen digitale Zertifikate, erfüllen aber unterschiedliche Sicherheitsaufgaben.
FAQ: Häufige Fragen zum Secure-Boot-Zertifikat am 19. Oktober 2026
Am 19. Oktober 2026 läuft Microsoft Windows Production PCA 2011 ab. Das Zertifikat wird für die Vertrauensprüfung des Windows-Bootloaders verwendet und durch Windows UEFI CA 2023 ersetzt.
Ja. Microsoft bestätigt, dass Windows-Geräte normalerweise weiterhin starten und gewöhnliche Windows-Updates empfangen. Ohne neue Zertifikate können allerdings zukünftige Sicherheitsaktualisierungen für den frühen Startvorgang fehlen.
Du kannst den Secure-Boot-Status mit msinfo32 überprüfen. Zusätzlich zeigt der Registry-Wert UEFICA2023Status den Stand der Zertifikatsumstellung an. Der Wert Updated weist auf eine abgeschlossene Aktualisierung hin.
Nein. Secure Boot sollte wegen ablaufender Zertifikate nicht einfach deaktiviert werden. Sinnvoller ist es, Windows Update zu verwenden und gegebenenfalls ein geeignetes Firmwareupdate des Herstellers zu installieren.
Ja. Auch Windows-Server und virtuelle Maschinen können die älteren Secure-Boot-Zertifikate verwenden. Administratoren sollten deshalb den Zertifikatsstatus auf produktiven Systemen überprüfen.
Fazit: Secure-Boot-Stichtag am 19. Oktober ist wichtig, aber kein Grund zur Panik
Am 19. Oktober 2026 läuft mit Microsoft Windows Production PCA 2011 das letzte wichtige Secure-Boot-Zertifikat aus der ursprünglichen Zertifikatsgeneration ab. Für Windows-Anwender bedeutet das allerdings nicht, dass ihre Computer plötzlich nicht mehr booten oder sonstige Einschränkungen haben.
Wichtig ist, dass die neuen Secure-Boot-Zertifikate auf den PCs ankommen. Nur dann können zukünftig alle vorgesehenen Sicherheitsverbesserungen für den Windows-Startvorgang angewendet werden. Für die meisten Anwender reicht es aus, Windows aktuell zu halten (aktuelle Windows Updates installieren) und den Zertifikatsstatus zu überprüfen. Administratoren sollten insbesondere ältere Geräte und produktive Server berücksichtigen. Ein unüberlegtes Deaktivieren von Secure Boot ist dagegen keine sinnvolle Lösung.

Neueste Kommentare