Kategorie: Security

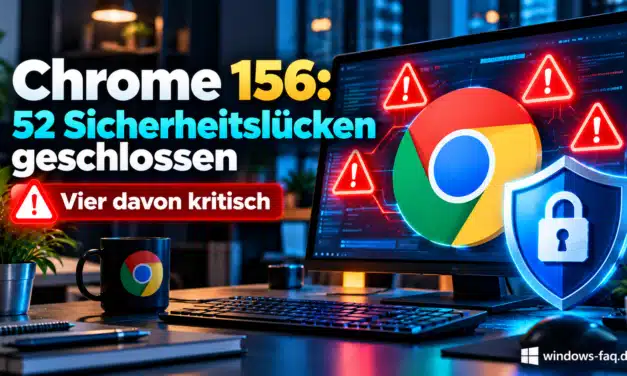
Chrome 156 schließt 52 Sicherheitslücken

Google hat am 27. Oktober 2026 noch ein wichtiges Sicherheitsupdate für Chrome rausgebracht. Die neuen Versionen 156.0.8078.73 und 156.0.8078.74 schließen insgesamt 52 Sicherheitslücken, darunter vier kritische Schwachstellen. Betroffen sind unter anderem die Verarbeitung von Dateien, die Grafikdarstellung und der Umgang mit bereits freigegebenem Speicher. Wer Chrome unter Windows 11 oder Windows 10 nutzt, sollte deshalb mal checken, welche Version installiert ist.

Weiterlesen
Firefox 159 schließt 167 Sicherheitslücken

Mozilla hat am 27. Oktober 2026 Firefox 159 veröffentlicht und damit ungewöhnlich viele Sicherheitslücken geschlossen. Insgesamt werden 167 Schwachstellen beseitigt, darunter 108 mit hohem Risiko. Einige Fehler betreffen die Browser-Sandbox, andere die JavaScript-Verarbeitung oder den Umgang mit bereits freigegebenem Speicher. Wer Firefox unter Windows 11 oder Windows 10 verwendet, sollte die neue Version deshalb zeitnah installieren.

Weiterlesen

WordPress: UpdraftPlus-Angriff ermöglicht Backdoors

Ein Sicherheitsvorfall beim bekannten WordPress-Backup-Anbieter TeamUpdraft sorgt aktuell für große Aufmerksamkeit. Angreifer konnten gestohlene Verbindungsschlüssel missbrauchen, um auf WordPress-Websites zuzugreifen, zusätzliche Benutzerkonten anzulegen und schädliche Plugins zu installieren. Solche Plugins können als Backdoor dienen und Kriminellen einen dauerhaften Zugang ermöglichen.

Weiterlesen

Microsoft Teams: Neue KI erkennt gefährliche Chats

Microsoft Teams bekommt eine neue Sicherheitsfunktion, die betrügerische Chat-Nachrichten deutlich besser erkennen soll. Eine künstliche Intelligenz sieht sich künftig den Zusammenhang einer Unterhaltung an und sucht nach Anzeichen für Phishing, Identitätsdiebstahl und andere Täuschungsversuche. Das Besondere dabei: Die verdächtige Nachricht muss nicht einmal einen gefährlichen Link oder einen schädlichen Anhang enthalten.

Weiterlesen

Nextcloud-Sicherheitslücke: Hacker greifen Server an

Hacker nutzen eine kritische Sicherheitslücke in Nextcloud aus, um fremden Programmcode auf betroffenen Servern auszuführen. Die US-Sicherheitsbehörde CISA hat CVE-2026-110447 am 23. Oktober 2026 offiziell als aktiv ausgenutzte Schwachstelle eingestuft. Besonders gefährdet sind Server mit älteren Versionen der Erweiterung Collabora Online Built-in CODE Server.

Weiterlesen

Plex2Shell: Angreifer übernehmen Plex Media Server und installieren Schadsoftware

Angreifer nehmen derzeit gezielt ältere Versionen des Plex Media Servers ins Visier. Sie nutzen dafür vier Sicherheitslücken aus, die zusammen als Plex2Shell bezeichnet werden. Ein erfolgreicher Angriff kann dazu führen, dass Kriminelle einen Plex-Server ohne vorherige Anmeldung übernehmen und eigene Programme darauf ausführen. Plex bestätigt bereits zahlreiche Angriffe, bei denen gekaperte Server für Kryptowährungs-Mining oder als fremdgesteuerte Proxyserver missbraucht wurden.

Weiterlesen

GitLab: Kritische Sicherheitslücke mit CVSS 10,0 ermöglicht Angriffe ohne Anmeldung

GitLab hat eine kritische Sicherheitslücke geschlossen, die mit dem maximalen CVSS-Wert von 10,0 bewertet wird. Die Schwachstelle CVE-2026-110264 kann unter bestimmten Voraussetzungen dazu führen, dass Angreifer ohne Anmeldung fremden Programmcode auf einem GitLab-Server ausführen. Betroffen sind selbst betriebene Installationen der GitLab Community Edition und Enterprise Edition. Seit dem 21. Oktober 2026 gibt es sieben korrigierte Versionen.

Weiterlesen

Fortinet veröffentlicht kritische Sicherheitsupdates für Firewalls und Netzwerkverwaltung

Fortinet hat neue Sicherheitsupdates für mehrere wichtige Netzwerkprodukte veröffentlicht. Am 22. Oktober 2026 sollten nach Angaben des Herstellers gepatchte Versionen von FortiOS, FortiManager und FortiAnalyzer erscheinen. Vorher wurden bereits Aktualisierungen für FortiMail und FortiAuthenticator angekündigt. Fortinet spricht ausdrücklich von kritischen und schwerwiegenden Sicherheitsproblemen und empfiehlt, besonders aus dem Internet erreichbare Systeme schnellstmöglich zu aktualisieren.

Weiterlesen

Cisco schließt kritische Sicherheitslücken: Expressway, Firewalls und VPN-Software betroffen

Am 21. Oktober 2026 hat Cisco mehrere kritische Sicherheitsupdates veröffentlicht. Besonders schwerwiegende Schwachstellen stecken in Cisco Expressway, im Unified Communications Manager und in Snort 3. Einige davon erreichen einen CVSS-Wert von 9,8 und könnten unter bestimmten Voraussetzungen das Ausführen fremder Befehle erlauben. Auch bei Cisco Firewalls und dem Cisco Secure Client sind teilweise Updates nötig.

Weiterlesen

Node.js Sicherheitsupdate Oktober 2026: Gefährliche RCE-Lücke geschlossen

Das Node.js-Projekt hat am 21. Oktober 2026 wichtige Sicherheitsupdates für die weitverbreitete JavaScript-Laufzeitumgebung veröffentlicht. Insgesamt werden zehn Sicherheitslücken geschlossen. Besonders gefährlich ist CVE-2026-111497. Die Schwachstelle im Brotli-Decoder kann unter bestimmten Voraussetzungen die Ausführung fremden Programmcodes ermöglichen. Auch Fehler bei der Überprüfung von TLS-Zertifikaten und bei der DNS-Auflösung wurden behoben.

Weiterlesen

Kritische PHP-Sicherheitslücken: WordPress und Webserver dringend prüfen

Für Betreiber von WordPress-Websites und anderen PHP-basierten Webanwendungen gibt es am 21. Oktober 2026 eine dringende Sicherheitswarnung. Das PHP-Sicherheitsteam hat zwei kritische Schwachstellen mit jeweils 9,2 Punkten nach CVSS v4.0 bestätigt. CERT-EU warnt davor, dass Angreifer die Sicherheitslücken möglicherweise zur Ausführung von Schadcode auf betroffenen Servern ausnutzen können. Entsprechende Sicherheitsupdates sollen heute um 16:00 Uhr deutscher Zeit veröffentlicht werden.

Weiterlesen
Wird geladen
Newsletter Gewinnspiel