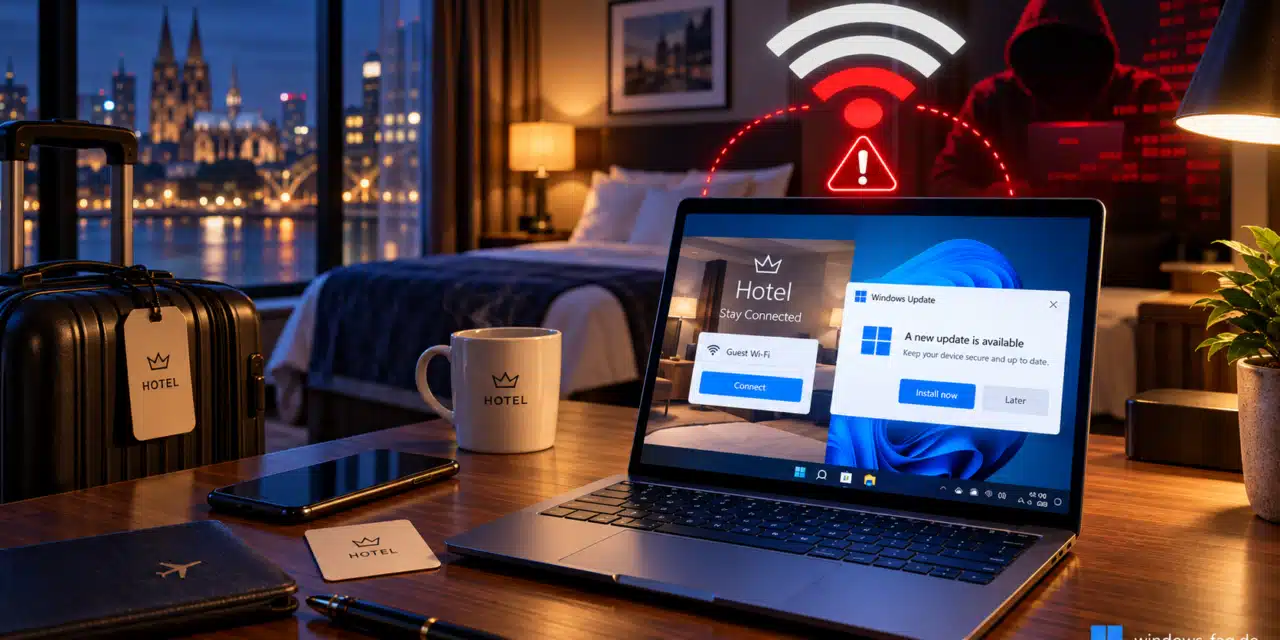
Microsoft warnt erneut vor einer ungewöhnlichen Angriffskampagne gegen Geschäftsreisende und andere Anwender öffentlicher WLAN-Netze. Die als CaptiveCrunch bezeichnete Kampagne manipuliert unter anderem den Datenverkehr von Hotel-, Konferenz- und Gast-WLANs. Betroffene Anwender können dadurch auf gefälschte Anmeldeseiten, vermeintliche Windows-Updates oder andere präparierte Webseiten umgeleitet werden.
Microsoft Threat Intelligence hat seine Analyse am 5. Oktober 2026 aktualisiert. Demnach wurde die Aktivität von Storm-2945, einem Teilcluster der als Midnight Blizzard bezeichneten Angreifergruppe, seit dem 29. September erneut beobachtet. Besonders kritisch ist, dass neben klassischem Phishing auch Windows-Malware und Device-Code-Phishing gegen Microsoft-365-Konten eingesetzt werden.
CaptiveCrunch Angriff: Das Wichtigste in Kürze
| Merkmal | Aktueller Stand |
|---|---|
| Neue Aktivität beobachtet | Seit 29. September 2026 |
| Microsoft-Update | 5. Oktober 2026 |
| Angreifer | Storm-2945 beziehungsweise Midnight Blizzard |
| Ziele | Reisende und Unternehmensanwender |
| Angriffsweg | Hotel-, Konferenz- und Gast-WLANs |
| Methoden | Traffic-Manipulation, Phishing, ClickFix, Malware und Device-Code-Phishing |
| Windows-Malware | CornFlake und ChocoShell |
| Ziel der Angreifer | Kennwörter, Tokens, Dateien und Cloud-Zugänge |
Die aktuelle Analyse hat Microsoft im offiziellen Microsoft Security Blog zu CaptiveCrunch veröffentlicht und am 5. Oktober 2026 um neue Erkenntnisse ergänzt.
Wie funktioniert der Angriff über Hotel-WLAN?
Viele Hotels, Flughäfen oder Konferenzzentren verwenden sogenannte Captive Portals. Nach der Verbindung mit dem WLAN öffnet sich eine Webseite, auf der beispielsweise Nutzungsbedingungen bestätigt oder Zimmernummer und Nachname eingegeben werden müssen.
Solche Portale sind grundsätzlich nicht ungewöhnlich. Auch Windows erkennt sie automatisch. Falls eine WLAN-Verbindung zwar besteht, aber kein Internetzugriff möglich ist, kann ein noch nicht bestätigtes Captive Portal die Ursache sein. Weitere Hintergründe findest Du in unserem Beitrag WLAN verbunden, aber kein Internet.
Bei CaptiveCrunch manipulieren die Angreifer jedoch den Netzwerkverkehr. Microsoft beobachtete kompromittierte WLAN-Infrastrukturen im Umfeld von Hotels und anderen gemeinsam genutzten Veranstaltungsorten. Dadurch lassen sich Anwender zu von den Angreifern kontrollierten Seiten umleiten.
Gefälschte Windows-Updates sollen Vertrauen schaffen
Besonders perfide sind gefälschte Systemmeldungen. Die eingesetzte Malware kann beispielsweise so dargestellt werden, als würde Windows gerade ein Update installieren, der Defender einen Virenscan durchführen oder ein Browser-Update benötigt.
Eine echte Windows-Aktualisierung sollte deshalb niemals über eine Webseite oder ein Captive Portal installiert werden. Windows-Updates gehören in Windows Update und Browser-Updates in die Updatefunktion des jeweiligen Browsers.
Ähnliche gefälschte Sicherheitsmeldungen erklären wir ausführlicher in unserem Beitrag Windows Sicherheitswarnungen und Exploits richtig einschätzen.
ClickFix soll Anwender zum Ausführen von Befehlen bringen
Eine weitere Methode ist ClickFix. Dabei erscheint beispielsweise eine Meldung, dass eine Überprüfung, Netzwerkreparatur oder ein Update fehlgeschlagen sei. Der Anwender soll anschließend einen Befehl kopieren und in PowerShell, Windows Terminal oder den Ausführen-Dialog einfügen.
Genau hier sollte höchste Vorsicht gelten. Eine Webseite muss normalerweise keinen PowerShell-Befehl ausführen, damit ein WLAN funktioniert oder ein Browser aktualisiert wird. Wird eine solche Aufforderung angezeigt, solltest Du den Vorgang abbrechen.
Schadsoftware, die über solche Wege auf einen Rechner gelangt, fällt unter den Oberbegriff Malware. Welche Arten es gibt und wie Du einen betroffenen Rechner untersuchst, zeigen wir unter Was ist Malware?.
CornFlake kann einen Windows-PC umfassend überwachen
Microsoft beschreibt CornFlake als umfangreichen Remote-Access-Trojaner. Nach erfolgreicher Infektion kann die Malware dauerhaft auf dem Windows-PC aktiv bleiben und zahlreiche Informationen sammeln.
Dazu gehören Tastatureingaben, Zwischenablage, Screenshots, Dateien, Browser-Kennwörter und Sitzungscookies. Je nach Konfiguration kann CornFlake außerdem Mikrofon und Webcam verwenden und Befehle über eine Remote-Shell ausführen.
Ein integrierter Keylogger ist dabei besonders gefährlich. Wie solche Programme funktionieren und wie Du verdächtige Systeme kontrollieren kannst, erklären wir in unserem Beitrag Keylogger unter Windows erkennen und entfernen.
ChocoShell zielt auf Microsoft-365-Tokens und Browser-Sitzungen
Neben CornFlake beobachtet Microsoft die PowerShell-basierte Malware ChocoShell. Sie zielt besonders auf gespeicherte Browserdaten, Cookies, Kennwörter sowie Microsoft-365- und Entra-Tokens.
Das ist gefährlich, weil ein gestohlenes Sitzungstoken unter Umständen weiterverwendet werden kann, obwohl das Kennwort bereits geändert wurde. Ähnliche Techniken spielten auch bei der zuletzt beobachteten EvilTokens-Kampagne gegen Microsoft 365 eine wichtige Rolle.
Device-Code-Phishing nutzt echte Microsoft-Anmeldeseiten
CaptiveCrunch kann Anwender außerdem zu einer Device-Code-Anmeldung führen. Die Besonderheit: Die Microsoft-Anmeldeseite kann dabei tatsächlich echt sein. Der angezeigte Device Code wurde jedoch vom Angreifer erzeugt.
Gibt der Anwender diesen Code ein und bestätigt anschließend die Anmeldung, autorisiert er unbemerkt die Sitzung des Angreifers. Genau deshalb reicht es nicht aus, Phishing ausschließlich an einer gefälschten Domain zu erkennen.
Mehr zu diesen Angriffsmethoden findest Du auch in unserem Beitrag Microsoft Defender: KI-Phishing wird zur neuen Gefahr.
So schützt Du Deinen Windows-PC im Hotel-WLAN
Schritt 1: Mobilfunk bevorzugen
Wenn wichtige geschäftliche Daten verarbeitet werden, kannst Du nach Möglichkeit den mobilen Hotspot Deines Smartphones oder eine andere Mobilfunkverbindung verwenden. Microsoft empfiehlt bei Reisen ebenfalls, private Verbindungen gegenüber öffentlichen WLANs zu bevorzugen.
Schritt 2: Keine Programme über das Captive Portal installieren
Ein Hotel-WLAN benötigt normalerweise keine Treiber, Browser-Erweiterungen, Sicherheitsprogramme oder Windows-Updates. Aufforderungen zu solchen Downloads solltest Du ignorieren.
Schritt 3: Keine unbekannten Befehle ausführen
Fordert eine Webseite dazu auf, PowerShell, Windows Terminal, CMD oder den Ausführen-Dialog zu öffnen und dort einen kopierten Befehl einzufügen, sollte der Vorgang abgebrochen werden.
Schritt 4: VPN des Unternehmens nutzen
Wenn Dein Unternehmen einen VPN-Zugang bereitstellt, kannst Du ihn unmittelbar nach Aufbau der Netzwerkverbindung verwenden. Wie Windows VPN-Verbindungen grundsätzlich funktionieren, zeigen wir in unserer Anleitung VPN mit Windows 11.
Schritt 5: Microsoft Defender und SmartScreen aktiv lassen
Windows-Sicherheit sollte vollständig aktiv sein. Eine Übersicht über die wichtigsten Schutzfunktionen findest Du unter Windows-Sicherheit richtig konfigurieren. Zusätzlich kann Microsoft Defender SmartScreen verdächtige Downloads und Webseiten erkennen.
Schritt 6: Konten zusätzlich absichern
Microsoft empfiehlt Passkeys und starke Mehrfaktor-Authentifizierung. Unsere Anleitung zeigt Dir, wie Du eine Zwei-Faktor-Authentifizierung einrichtest. Unternehmen sollten außerdem kontrollieren, ob der Device-Code-Flow überhaupt benötigt wird und ihn gegebenenfalls über Conditional Access einschränken.
Für Windows 11 steht zusätzlich der integrierte Phishing-Schutz von Microsoft Defender SmartScreen zur Verfügung. Administratoren können entsprechende Einstellungen auch zentral über Phishing-Gruppenrichtlinien vorgeben.
Aus der Administratorpraxis: Reisegeräte brauchen eigene Regeln
Für Unternehmen lohnt sich eine gesonderte Betrachtung von Notebooks, die regelmäßig auf Reisen verwendet werden. Ein technisch vollständig verwaltetes Notebook kann trotzdem gefährdet sein, wenn der Anwender einem manipulierten Captive Portal vertraut und dort selbst Befehle ausführt oder eine fremde Device-Code-Anmeldung bestätigt.
Bei verwalteten Geräten können Administratoren deshalb erwägen, unbekannte WLAN-Verbindungen einzuschränken, den Device-Code-Flow über Conditional Access zu blockieren und besonders schützenswerte Konten mit phishingresistenter Authentifizierung abzusichern.
Wichtig ist außerdem ein aktueller Endpunktschutz. Falls der integrierte Schutz deaktiviert wurde, zeigt unsere Anleitung, wie sich der Windows Defender wieder aktivieren lässt.
Praxistipp: Eine echte Microsoft-Seite garantiert keine sichere Anmeldung
CaptiveCrunch zeigt ein Problem moderner Phishing-Angriffe sehr deutlich. Eine echte Microsoft-Anmeldeseite allein bedeutet nicht automatisch, dass der gesamte Vorgang vertrauenswürdig ist.
Entscheidend ist, wer die Anmeldung gestartet hat. Wenn Dir ein Hotel-WLAN plötzlich einen Device Code zeigt und verlangt, dass Du damit Dein Microsoft-365-Konto bestätigst, solltest Du die Anmeldung nicht durchführen. Ein Gast-WLAN benötigt normalerweise keine Microsoft-365-Autorisierung.
FAQ zu CaptiveCrunch und Hotel-WLAN-Angriffen
CaptiveCrunch ist die Bezeichnung von Microsoft für eine Angriffskampagne, bei der manipulierte Gast- und Hotelnetzwerke für Phishing, Malware-Verteilung und den Diebstahl von Zugangsdaten genutzt werden.
Nein. Microsoft empfiehlt trotzdem, öffentliche und gastgeführte WLAN-Netze grundsätzlich als nicht vertrauenswürdig zu behandeln. Die aktuell beobachtete Kampagne betrifft kompromittierte beziehungsweise manipulierte Infrastrukturen.
Beim Device-Code-Phishing erzeugt der Angreifer eine Anmeldung und überredet das Opfer, den dazugehörigen Code auf einer echten Microsoft-Seite einzugeben. Dadurch kann das Opfer unbemerkt die Sitzung des Angreifers autorisieren.
ClickFix bezeichnet Angriffe, bei denen gefälschte Fehler- oder Sicherheitsmeldungen Anwender dazu bringen sollen, Befehle zu kopieren und beispielsweise in PowerShell oder Windows Terminal auszuführen.
Ein VPN kann den Schutz des Datenverkehrs erhöhen, sollte aber nicht als alleinige Schutzmaßnahme betrachtet werden. Phishing, manipulierte Anmeldungen oder vom Anwender selbst ausgeführte Schadsoftware können dadurch nicht automatisch verhindert werden.
Beende die Verbindung und nutze nach Möglichkeit Mobilfunk oder einen bekannten Hotspot. Installiere keine angebotenen Updates oder Programme und führe keine Befehle aus, die Dir eine Webseite vorgibt.
Fazit: Öffentliche WLANs brauchen mehr Misstrauen als bisher
Die erneute CaptiveCrunch-Aktivität zeigt, dass ein Angriff nicht erst mit einer Phishing-Mail beginnen muss. Bereits die Netzwerkverbindung im Hotel oder Konferenzzentrum kann Teil des Angriffswegs sein.
Besonders kritisch wird es, wenn manipulierte Captive Portals mit gefälschten Windows-Updates, ClickFix und Device-Code-Phishing kombiniert werden. Wer unterwegs sensible Daten verarbeitet, sollte nach Möglichkeit Mobilfunk oder einen vertrauenswürdigen Hotspot verwenden und unerwartete Anmelde- oder Updateaufforderungen konsequent hinterfragen.

Neueste Kommentare