Fortinet hat neue Sicherheitsupdates für mehrere wichtige Netzwerkprodukte veröffentlicht. Am 22. Oktober 2026 sollten nach Angaben des Herstellers gepatchte Versionen von FortiOS, FortiManager und FortiAnalyzer erscheinen. Vorher wurden bereits Aktualisierungen für FortiMail und FortiAuthenticator angekündigt. Fortinet spricht ausdrücklich von kritischen und schwerwiegenden Sicherheitsproblemen und empfiehlt, besonders aus dem Internet erreichbare Systeme schnellstmöglich zu aktualisieren.
Bemerkenswert ist auch, dass Fortinet mit den technischen Details zu den Sicherheitslücken zunächst hinterm Berg hält: Die vollständigen Sicherheitsadvisories sollen erst am 10. November 2026 erscheinen. Trotzdem nennt der Hersteller schon jetzt die betroffenen und die korrigierten Softwareversionen. Wir zeigen Dir, welche Fortinet-Produkte betroffen sind, welche Updates vorgesehen sind und worauf Administratoren bei der Installation achten sollten.
Fortinet veröffentlicht dringende Sicherheitsupdates im Oktober 2026
Die offizielle Ankündigung stammt vom 21. Oktober 2026. Darin erklärt Fortinet, dass am folgenden Tag ein umfangreiches Sicherheitspaket für mehrere zentrale Produkte bereitgestellt werden soll. Betroffen sind insbesondere FortiGate-Firewalls mit FortiOS sowie die Verwaltungs- und Analyseplattformen FortiManager und FortiAnalyzer.
Die Updates beheben nach Herstellerangaben mehrere kritische und hoch eingestufte Sicherheitsprobleme. Fortinet empfiehlt deshalb ausdrücklich, diese Updates bevorzugt zu behandeln und nicht bis zum nächsten regulären Wartungszyklus zu warten. Besonders wichtig sind dabei Geräte, die direkt mit dem Internet verbunden sind oder deren Verwaltungsoberflächen öffentlich erreichbar sind.
Anders als bei einem gewöhnlichen Funktionsupdate geht es hier nicht in erster Linie um neue Bedienmöglichkeiten oder Leistungsverbesserungen. Fortinet hat die Schwachstellen im Rahmen eines umfangreichen Sicherheitsprüfprogramms entdeckt und die entsprechenden Korrekturen vorbereitet. Administratoren sollten deshalb prüfen, ob die bei ihnen eingesetzten Produktversionen zu den betroffenen Versionsreihen gehören.
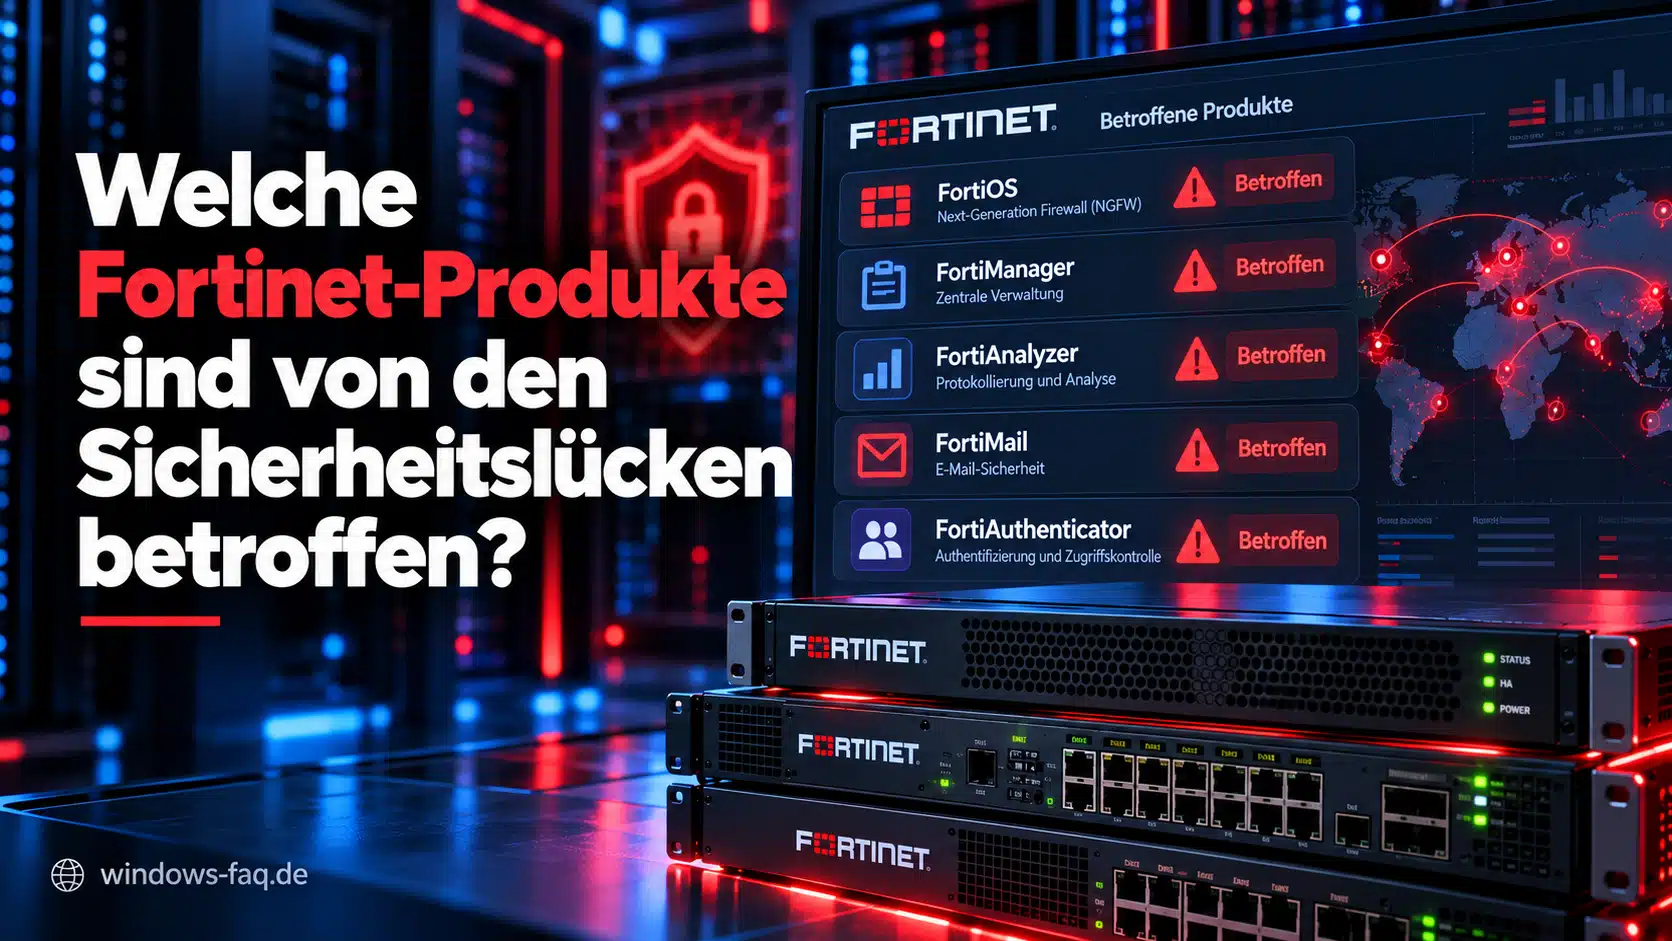
Welche Fortinet-Produkte sind von den Sicherheitslücken betroffen?
Fortinet hat eine Übersicht der betroffenen Softwareversionen veröffentlicht. Sie enthält sowohl die bisher verwundbaren Versionsstände als auch die korrigierten Firmwareversionen. Die angegebenen Veröffentlichungsdaten beziehen sich auf den vom Hersteller angekündigten Bereitstellungszeitpunkt. Ob ein bestimmtes Paket bereits im jeweiligen Kundenportal verfügbar ist, muss separat kontrolliert werden.
FortiOS: Diese FortiGate-Firewalls benötigen ein Update
| FortiOS-Version | Betroffene Versionen | Korrigierte Version |
|---|---|---|
| FortiOS 8.0 | 8.0.0 bis 8.0.1 | 8.0.2 oder neuer |
| FortiOS 7.6 | 7.6.0 bis 7.6.7 | 7.6.8 oder neuer |
| FortiOS 7.4 | 7.4.0 bis 7.4.12 | 7.4.13 oder neuer |
| FortiOS 7.2 | 7.2.0 bis 7.2.13 | 7.2.14 oder neuer |
FortiOS ist hier von besonderer Bedeutung. Es läuft auf zahlreichen FortiGate-Firewalls, die Unternehmensstandorte, Rechenzentren und VPN-Verbindungen absichern. Ist eine Firewall angreifbar, können die Folgen weit über ein einzelnes Gerät hinausreichen.
Bei älteren Versionsreihen, die nicht in der Tabelle auftauchen, sollte man den jeweiligen Supportstatus prüfen. Dass eine Version in der Übersicht fehlt, heißt nicht, dass sie sicher ist. Das gilt besonders für ältere FortiOS-Installationen, die nicht mehr aktiv gepflegt werden.
FortiManager und FortiAnalyzer: Diese Versionen sind betroffen
FortiManager dient zur zentralen Verwaltung von Fortinet-Geräten. FortiAnalyzer übernimmt unter anderem die zentrale Auswertung von Protokollen und Sicherheitsereignissen. Beide Systeme besitzen in größeren Unternehmensnetzwerken eine wichtige Funktion und sollten entsprechend geschützt werden.
| Produkt | Betroffene Versionen | Korrigierte Version |
|---|---|---|
| FortiManager 8.0 | 8.0.0 bis 8.0.1 | 8.0.2 |
| FortiManager 7.6 | 7.6.0 bis 7.6.7 | 7.6.8 |
| FortiManager 7.4 | 7.4.0 bis 7.4.11 | 7.4.12 |
| FortiManager 7.2 | 7.2.0 bis 7.2.12 | 7.2.13 |
| FortiAnalyzer 8.0 | 8.0.0 bis 8.0.1 | 8.0.2 |
| FortiAnalyzer 7.6 | 7.6.0 bis 7.6.7 | 7.6.8 |
| FortiAnalyzer 7.4 | 7.4.0 bis 7.4.11 | 7.4.12 |
| FortiAnalyzer 7.2 | 7.2.0 bis 7.2.12 | 7.2.13 |
Die Aktualisierung dieser zentralen Systeme ist besonders wichtig, weil sie häufig mit zahlreichen weiteren Netzwerkgeräten kommunizieren. Administratoren sollten vor einem Upgrade die Kompatibilität zwischen FortiManager, FortiAnalyzer und den verwalteten FortiGate-Systemen überprüfen. Dabei müssen auch eventuell erforderliche Zwischenschritte beim Versionswechsel berücksichtigt werden.
FortiMail und FortiAuthenticator ebenfalls betroffen
Zusätzlich nennt Fortinet Sicherheitsupdates für FortiMail und FortiAuthenticator. Diese Produkte übernehmen wichtige Aufgaben bei der E-Mail-Sicherheit beziehungsweise der zentralen Authentifizierung. Ihre Aktualisierungen wurden bereits vor der koordinierten Veröffentlichung vom 22. Oktober angekündigt.
| Produkt | Betroffene Versionen | Korrigierte Version |
|---|---|---|
| FortiMail 8.0 | 8.0.0 bis 8.0.1 | 8.0.2 |
| FortiMail 7.6 | 7.6.0 bis 7.6.6 | 7.6.7 |
| FortiMail 7.4 | 7.4.0 bis 7.4.8 | 7.4.9 |
| FortiMail 7.2 | 7.2.0 bis 7.2.9 | Wechsel auf 7.4 oder neuer |
| FortiAuthenticator 8.0 | 8.0.0 bis 8.0.3 | 8.0.4 |
| FortiAuthenticator 6.6 | 6.6.0 bis 6.6.10 | 6.6.11 |
Besonders bei FortiMail 7.2 ist Vorsicht erforderlich. Für diese Versionsreihe nennt Fortinet keinen korrigierten Build innerhalb derselben Hauptversion. Stattdessen wird ein Wechsel auf FortiMail 7.4 oder eine neuere unterstützte Version empfohlen. Vor einer solchen Migration sollten Konfiguration, Lizenzierung und unterstützte Upgradepfade überprüft werden.
Welche Sicherheitslücken schließen die neuen Fortinet-Updates?
Fortinet bestätigt, dass die Updates kritische und hoch eingestufte Sicherheitsprobleme beheben. Konkrete CVE-Kennungen und individuelle CVSS-Werte wurden für diese koordinierte Updatewelle zunächst nicht veröffentlicht. Der Hersteller möchte die vollständigen Sicherheitsadvisories am 10. November 2026 über seinen Product Security Incident Response Team Service bereitstellen.
Die Sicherheitsprobleme wurden zum Teil mit KI-gestützten Prüfverfahren aufgespürt. Fortinet erklärt, dass moderne KI-Modelle Programmcode, Netzwerkprotokolle und Konfigurationsabläufe auf Schwachstellen untersuchen können. So lassen sich manche Fehler schneller finden, die bei klassischen Prüfverfahren womöglich länger unentdeckt geblieben wären.
Gleichzeitig warnt Fortinet davor, dass Angreifer vergleichbare Technologien verwenden können. Nach der Veröffentlichung eines Updates können Sicherheitsforscher und Angreifer beispielsweise Unterschiede zwischen alten und neuen Programmversionen untersuchen. Dieses Verfahren wird als Patch-Diffing bezeichnet und kann Hinweise auf die behobenen Schwachstellen liefern.
Werden die Sicherheitslücken bereits aktiv ausgenutzt?
Stand 23. Oktober 2026 gibt es in der offiziellen Ankündigung keine eindeutige Bestätigung, dass die neu behobenen Schwachstellen dieser Updatewelle bereits aktiv ausgenutzt werden. Die Einstufung als kritisch darf man deshalb nicht automatisch mit einer bestätigten Zero-Day-Angriffskampagne gleichsetzen. Konkrete Aussagen zu einzelnen Angriffsmöglichkeiten sind erst möglich, wenn weitere technische Informationen veröffentlicht werden.
Unabhängig davon empfiehlt Fortinet die umgehende Installation der Sicherheitskorrekturen. Gerade bei öffentlich erreichbaren Firewalls und Verwaltungsdiensten sollte die fehlende Veröffentlichung einzelner CVE-Details kein Grund sein, notwendige Updates aufzuschieben.
Schritt für Schritt: FortiOS-Version prüfen und Sicherheitsupdate vorbereiten
Bevor Du eine FortiGate-Firewall aktualisierst, solltest Du zunächst die installierte FortiOS-Version feststellen. Die folgenden Schritte beschreiben eine typische Vorgehensweise für Administratoren. Je nach Gerätemodell und Firmware können einzelne Menübezeichnungen abweichen.
Schritt 1: Installierte FortiOS-Version überprüfen
Melde Dich über einen vertrauenswürdigen Administrationszugang an Deiner FortiGate-Firewall an. Die installierte Firmwareversion lässt sich normalerweise im Dashboard beziehungsweise in den Systeminformationen ablesen. Alternativ kannst Du über die FortiOS-Kommandozeile folgende Abfrage verwenden:
get system statusDie Ausgabe enthält unter anderem Informationen zum Gerät und zur verwendeten Firmware. Vergleiche den Versionsstand anschließend mit der entsprechenden Tabelle in diesem Beitrag. Beachte dabei, dass nicht jedes ältere FortiGate-Modell sämtliche neueren FortiOS-Versionen unterstützt.
Schritt 2: Konfiguration sichern und Upgradepfad überprüfen
Vor der Installation sollte eine aktuelle Sicherung der Firewallkonfiguration vorliegen. Prüfe außerdem, wann die letzte Datensicherung erfolgreich war und welcher Upgradepfad vorgesehen ist. Gerade bei HA-Clustern und zentral verwalteten Geräten musst du die vom Hersteller vorgegebenen Update-Schritte einhalten.
Eine Firewall ist oft der zentrale Übergang zwischen Firmennetz und Internet. Wird sie beim Update neu gestartet, können VPN-Verbindungen und andere Netzwerkdienste kurzzeitig ausfallen. Plane deshalb ein passendes Wartungsfenster ein und stelle sicher, dass ein geeigneter Weg zur Wiederherstellung bereitsteht.
Schritt 3: Sicherheitsupdate installieren
Die passenden Firmwarepakete erhältst Du über die offiziellen Fortinet-Vertriebswege und das Fortinet-Supportportal. Achte darauf, dass das Installationspaket ausdrücklich für Dein Gerätemodell vorgesehen ist. Die genaue Durchführung richtet sich nach dem verwendeten Produkt, der vorhandenen Version und dem empfohlenen Upgradepfad.
Nach der Aktualisierung sollte die neue Firmwareversion erneut überprüft werden. Anschließend empfiehlt sich ein Funktionstest der wichtigsten Firewallregeln, VPN-Verbindungen und Netzwerkdienste. Dabei kannst Du auch unsere Anleitung zum Überprüfen belegter Netzwerkports unter Windows verwenden.
Download: Fortinet Sicherheitsupdates Oktober 2026
Fortinet Sicherheitsupdates herunterladen
Fortinet hat wichtige Sicherheitskorrekturen für mehrere Netzwerk- und Sicherheitsprodukte bereitgestellt beziehungsweise angekündigt. Hier findest Du die vom Hersteller genannten korrigierten Versionen für die jeweiligen Produktfamilien. Die Firmwarepakete erhältst Du über das offizielle Fortinet-Supportportal.
FortiOS / FortiGate
Sicherheitsupdates für FortiGate-Firewalls. Besonders wichtig für öffentlich erreichbare Geräte und VPN-Gateways.
FortiManager
Korrigierte Versionen für die zentrale Verwaltung von Fortinet-Geräten und Sicherheitsrichtlinien.
FortiAnalyzer
Sicherheitskorrekturen für die zentrale Analyse, Protokollierung und Überwachung von Fortinet-Sicherheitsereignissen.
FortiMail
Updates für die E-Mail-Sicherheitsplattform. Für Version 7.2 empfiehlt Fortinet den Wechsel auf die Versionsreihe 7.4 oder neuer.
FortiAuthenticator
Wichtige Sicherheitsupdates für die zentrale Authentifizierung und Zugriffskontrolle. Die korrigierten Versionen stehen für die unterstützten Versionsreihen 8.0 und 6.6 bereit.
Fortinet Firmware offiziell herunterladen
Im Fortinet-Supportportal kannst Du das passende Produkt, die Versionsreihe und das Firmwarepaket für Dein Gerätemodell auswählen. Für den Zugriff ist gegebenenfalls ein Fortinet-Kundenkonto mit entsprechender Berechtigung erforderlich.
Was tun, wenn das Fortinet-Update noch nicht installiert werden kann?
Falls ein Update nicht sofort möglich ist, empfiehlt Fortinet zusätzliche Schutzmaßnahmen. Besonders wichtig ist es, den Zugriff auf die administrativen Oberflächen einzuschränken. Verwaltungszugänge über HTTPS oder SSH sollten möglichst nur von vertrauenswürdigen IP-Adressen aus erreichbar sein.
Auch die Administration von FortiManager sollte nicht öffentlich aus dem Internet erreichbar sein. Stattdessen empfiehlt sich eine geeignete geschützte Administrationsverbindung. Welche Risiken eine direkte Veröffentlichung von Diensten mit sich bringt, erklären wir in unserem Beitrag Portweiterleitung einrichten.
Zusätzlich sollten für Administratorenkonten starke Kennwörter und Mehrfaktorauthentifizierung verwendet werden. Eine regelmäßige Kontrolle der Anmeldeprotokolle hilft dabei, ungewöhnliche Zugriffsversuche frühzeitig zu erkennen. Diese Maßnahmen reduzieren das Risiko, ersetzen aber keine Installation der korrigierten Firmware.
Welche Auswirkungen können die Fortinet-Updates auf Windows-Netzwerke haben?
Ein Fortinet-Sicherheitsupdate verändert nicht unmittelbar die Installation von Windows 11 oder Windows Server. Allerdings können Firewalls und VPN-Systeme eine zentrale Rolle für die Kommunikation zwischen Windows-PCs, Servern und anderen Netzwerkgeräten übernehmen. Deshalb können Wartungsarbeiten oder Konfigurationsänderungen vorübergehend Auswirkungen auf die Erreichbarkeit einzelner Dienste haben.
Falls nach einem Update bestimmte Netzwerkverbindungen nicht funktionieren, sollten zuerst Firewallregeln, Routing und die betroffenen VPN-Verbindungen überprüft werden. Bei Windows-PCs kann zusätzlich das aktive Netzwerkprofil eine Rolle spielen. Die Unterschiede zwischen den Profilen erklärt unser Beitrag Windows 11 Netzwerkprofiltyp Öffentlich und Privat.
Falls Windows nach der Aktualisierung zwar eine Netzwerkverbindung anzeigt, aber keine Internetseiten erreichbar sind, hilft unsere Anleitung WLAN verbunden, aber kein Internet bei der ersten Eingrenzung. Werden dagegen nur bestimmte Server oder NAS-Systeme nicht gefunden, können die Hinweise zu nicht angezeigten Netzwerkgeräten unter Windows 11 weiterhelfen.
Besondere Aufmerksamkeit verdienen außerdem Remotezugriffe. Für einen sicheren Betrieb sollten Remotedesktop-Verbindungen über den RDP-Port und Windows-Dateifreigaben über SMB nicht unnötig direkt aus dem Internet erreichbar sein. Solche Freigaben sollten nach größeren Firewalländerungen nochmals überprüft werden.
Aus der Administratorpraxis: Fortinet-Updates sorgfältig vorbereiten
Bei zentralen Firewalls kommt es besonders auf eine saubere Vorbereitung an. Ein Sicherheitsupdate soll bestehende Schwachstellen schließen, aber möglichst keine längeren Betriebsunterbrechungen verursachen. Am Anfang steht deshalb eine Bestandsaufnahme aller betroffenen Geräte, inklusive der installierten Softwareversionen und ihrer Erreichbarkeit aus dem Internet.
Bei komplexen Netzwerken sollten außerdem Abhängigkeiten zwischen Firewalls, zentraler Verwaltung, Authentifizierung und Protokollauswertung berücksichtigt werden. Die allgemeinen Vorbereitungen für produktive Wartungsarbeiten behandeln wir auch in unserem Beitrag über die Windows Server Sicherheitsupdates im Oktober 2026. Eine sorgfältige Datensicherung und ein dokumentierter Wiederherstellungsweg sind bei beiden Themen wichtig.
Nach der Aktualisierung empfiehlt sich eine Kontrolle der wichtigsten Sicherheitsfunktionen. Dazu gehören die Erreichbarkeit benötigter Netzwerkdienste, die Anmeldung von Administratoren, funktionierende VPN-Verbindungen und die korrekte Übertragung von Sicherheitsprotokollen. Die grundlegenden Schutzmechanismen auf Windows-Systemen erläutern wir ergänzend im Beitrag Windows-Sicherheit und Schutzfunktionen.
FAQ: Häufige Fragen zu den Fortinet Sicherheitsupdates Oktober 2026
Die aktuellen Sicherheitsupdates betreffen insbesondere FortiOS, FortiManager, FortiAnalyzer, FortiMail und FortiAuthenticator. Fortinet hat für diese Produkte konkrete betroffene und korrigierte Versionsstände veröffentlicht.
Für FortiOS nennt Fortinet die korrigierten Versionen 8.0.2, 7.6.8, 7.4.13 und 7.2.14. Welche Version für Dein Gerät geeignet ist, hängt von der vorhandenen Versionsreihe, dem Gerätemodell und dem unterstützten Upgradepfad ab.
Für die neue koordinierte Updatewelle liegt zum 23. Oktober 2026 keine eindeutige offizielle Bestätigung aktiver Angriffe vor. Fortinet warnt jedoch ausdrücklich vor einer schnellen Ausnutzung bekannter Schwachstellen und empfiehlt die zeitnahe Installation der Updates.
Fortinet möchte die vollständigen Sicherheitsadvisories erst am 10. November 2026 veröffentlichen. Damit sollen Kunden zunächst Gelegenheit erhalten, die bereits angekündigten Sicherheitskorrekturen zu installieren.
Die aktuellen Fortinet-Sicherheitsupdates betreffen die genannten Fortinet-Produkte und nicht unmittelbar Windows 11. Windows-PCs sollten trotzdem regelmäßig mit aktuellen Sicherheitsupdates versorgt werden. Zusätzlich empfiehlt sich nach Firewalländerungen die Überprüfung wichtiger Netzwerk- und VPN-Verbindungen.
Fazit: Fortinet-Sicherheitsupdates sollten jetzt installiert werden
Mit den Sicherheitsupdates vom Oktober 2026 reagiert Fortinet auf mehrere kritische und schwerwiegende Sicherheitsprobleme in zentralen Netzwerkprodukten. Besonders wichtig sind die korrigierten FortiOS-Versionen für FortiGate-Firewalls sowie die Updates für FortiManager und FortiAnalyzer. Auch FortiMail und FortiAuthenticator gehören bei der Überprüfung der eigenen Systeme mit auf die Liste.
Die vollständigen CVE-Informationen kündigt Fortinet zwar erst für den 10. November an, nennt aber schon jetzt die vorgesehenen korrigierten Softwareversionen. Administratoren sollten deshalb unbedingt zeitnah prüfen, welche Geräte betroffen sind, die passenden Firmwarepakete herunterladen und die Updates installieren. Bis dahin ist vor allem wichtig, öffentlich erreichbare Verwaltungszugänge wie SSH usw. so weit wie möglich einzuschränken.

Neueste Kommentare