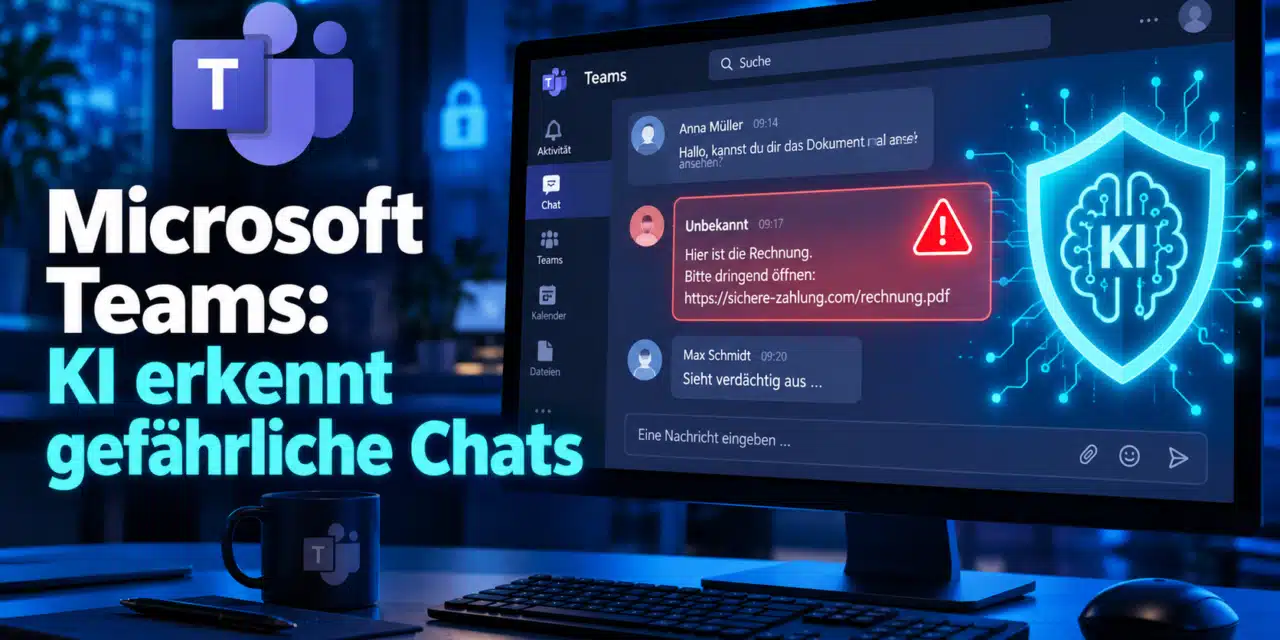
Microsoft Teams bekommt eine neue Sicherheitsfunktion, die betrügerische Chat-Nachrichten deutlich besser erkennen soll. Eine künstliche Intelligenz sieht sich künftig den Zusammenhang einer Unterhaltung an und sucht nach Anzeichen für Phishing, Identitätsdiebstahl und andere Täuschungsversuche. Das Besondere dabei: Die verdächtige Nachricht muss nicht einmal einen gefährlichen Link oder einen schädlichen Anhang enthalten.
Microsoft hat die Neuerung am 21. Oktober 2026 im Microsoft 365 Message Center angekündigt. Die ersten Anwender sollen den zusätzlichen Schutz Anfang November erhalten. Die weltweite Einführung ist für Dezember vorgesehen. Wir erklären, wie die neue Phishing-Erkennung funktioniert, welche Teams-Nachrichten überprüft werden und wie Du Dich bereits heute vor gefährlichen Chat-Kontakten schützen kannst.
Microsoft Teams erkennt Phishing künftig mit künstlicher Intelligenz
Für viele gehört Microsoft Teams längst zum Arbeitsalltag. Neben Videokonferenzen und Besprechungen laufen darüber jeden Tag unzählige Nachrichten. Dabei schreiben Mitarbeiter nicht nur innerhalb der eigenen Organisation, sondern oft auch mit Kunden, Lieferanten und externen Dienstleistern.
Genau diese Kommunikation nutzen Cyberkriminelle für Betrugsversuche. Sie geben sich zum Beispiel als Mitarbeiter einer bekannten Firma, als IT-Support oder als geschäftlicher Ansprechpartner aus. Danach versuchen sie, ihre Opfer dazu zu bringen, vertrauliche Informationen preiszugeben oder ungewöhnliche Dinge zu tun.
Der neue Microsoft Teams Phishing Schutz soll solche Situationen erkennen. Anders als herkömmliche Sicherheitsprüfungen betrachtet die KI nicht ausschließlich einzelne Links oder Anhänge. Sie untersucht auch den inhaltlichen Zusammenhang einer Unterhaltung und sucht nach verdächtigen Verhaltensmustern.
Damit möchte Microsoft vor allem Angriffe erkennen, bei denen Kriminelle zunächst Vertrauen aufbauen und erst später versuchen, ihre eigentlichen Ziele zu erreichen.
Wann erscheint der neue Microsoft Teams Phishing Schutz?
Microsoft hat die Funktion am 21. Oktober 2026 unter der Message-Center-Kennung MC1519866 angekündigt. In der Microsoft 365 Roadmap wird sie unter der Nummer 575288 geführt.
Die Bereitstellung erfolgt schrittweise. Anfang November beginnt zunächst die Verteilung an ausgewählte Anwender. Die allgemeine weltweite Verfügbarkeit ist für Dezember geplant.
| Merkmal | Information |
|---|---|
| Neue Funktion | Phishing Detection for Messaging |
| Microsoft-Ankündigung | 21. Oktober 2026 |
| Message Center | MC1519866 |
| Microsoft Roadmap | 575288 |
| Erste Bereitstellung | Anfang November 2026 |
| Geplante allgemeine Verfügbarkeit | Dezember 2026 |
| Unterstützte Plattformen | Windows, Mac, Web, Android und iOS |
| Zusätzliche Installation | Nicht erforderlich |
Nach dem aktuellen Zeitplan soll die erste Bereitstellungsphase bis Mitte November abgeschlossen sein. Die weltweite allgemeine Einführung ist zwischen Anfang und Mitte Dezember vorgesehen.
Wichtig ist die Unterscheidung zwischen Ankündigung und tatsächlicher Verfügbarkeit. Am 26. Oktober 2026 hat die angekündigte breite Bereitstellung noch nicht begonnen. Deshalb erscheint die neue Sicherheitswarnung momentan nicht automatisch in jedem Teams-Chat.
Wie erkennt Microsoft Teams gefährliche Chat-Nachrichten?
Bisher konzentrieren sich viele Sicherheitsmechanismen darauf, bekannte Schadsoftware, verdächtige Internetadressen oder gefährliche Dateien aufzuspüren. Das ist sinnvoll, genügt bei modernen Betrugsversuchen aber nicht immer.
Angreifer können eine Unterhaltung nämlich mit einer völlig gewöhnlichen Nachricht beginnen. Sie versuchen, glaubwürdig zu wirken und Vertrauen aufzubauen.
Erst später folgt dann die verdächtige Aufforderung. Der angebliche Ansprechpartner verlangt zum Beispiel plötzlich vertrauliche Unternehmensdaten, eine ungewöhnliche Zahlungsbestätigung oder die Weitergabe eines Sicherheitscodes.
Microsoft möchte mit der neuen KI-Erkennung genau solche Zusammenhänge untersuchen. Das System bewertet den Gesprächskontext und sucht nach Anzeichen für Social Engineering, Identitätsmissbrauch und Täuschungsabsichten.
Ein Betrugsversuch ohne gefährlichen Link
Ein denkbares Beispiel wäre eine Nachricht von einer unbekannten Person, die sich als Mitarbeiter der Unternehmens-IT ausgibt:
Hallo, wir überprüfen gerade die Microsoft 365 Anmeldungen. Bitte bestätige mir kurz den Sicherheitscode, den Du gerade erhalten hast. Danach ist Dein Konto wieder vollständig freigeschaltet.
Diese beispielhafte Nachricht enthält weder eine Internetadresse noch einen Dateianhang. Trotzdem handelt es sich um einen typischen Versuch, einen Anwender zur Weitergabe sicherheitsrelevanter Informationen zu bewegen.
Genau solche Gesprächssituationen soll die neue Erkennung besser einschätzen können. Ob eine bestimmte Nachricht tatsächlich als gefährlich eingestuft wird, hängt von der späteren technischen Umsetzung und vom jeweiligen Gesprächskontext ab.
Microsoft beschäftigt sich bereits seit längerer Zeit mit solchen Angriffen. Welche Rolle gestohlene Konten und manipulierte Nachrichten spielen, haben wir im Beitrag Microsoft Digital Defense Report 2026 erläutert.
Welche Teams-Nachrichten werden von der KI überprüft?
Der Schwerpunkt liegt zunächst auf Unterhaltungen mit bisher unbekannten externen Kontakten. Dabei geht es insbesondere um die erste Kontaktaufnahme durch Personen außerhalb der eigenen Microsoft 365 Organisation.
Die Erkennung soll sowohl in direkten Unterhaltungen zwischen zwei Personen als auch in Gruppenchats funktionieren. Für bestimmte Regionen sind zusätzliche Schutzmaßnahmen vorgesehen.
Microsoft nennt dabei ausdrücklich eine Besonderheit für mobile Teams-Nutzer in China: Dort können zusätzliche Prüfungen auch innerhalb derselben Organisation stattfinden. Bei der weltweiten Einführung steht dagegen zunächst der Schutz vor unbekannten externen Kontakten im Vordergrund.
Wichtig ist, dass die neue Funktion keine allgemeine Garantie für sämtliche Teams-Nachrichten darstellt. Sie ist als zusätzliche Sicherheitsstufe für besonders riskante Kommunikationssituationen vorgesehen.
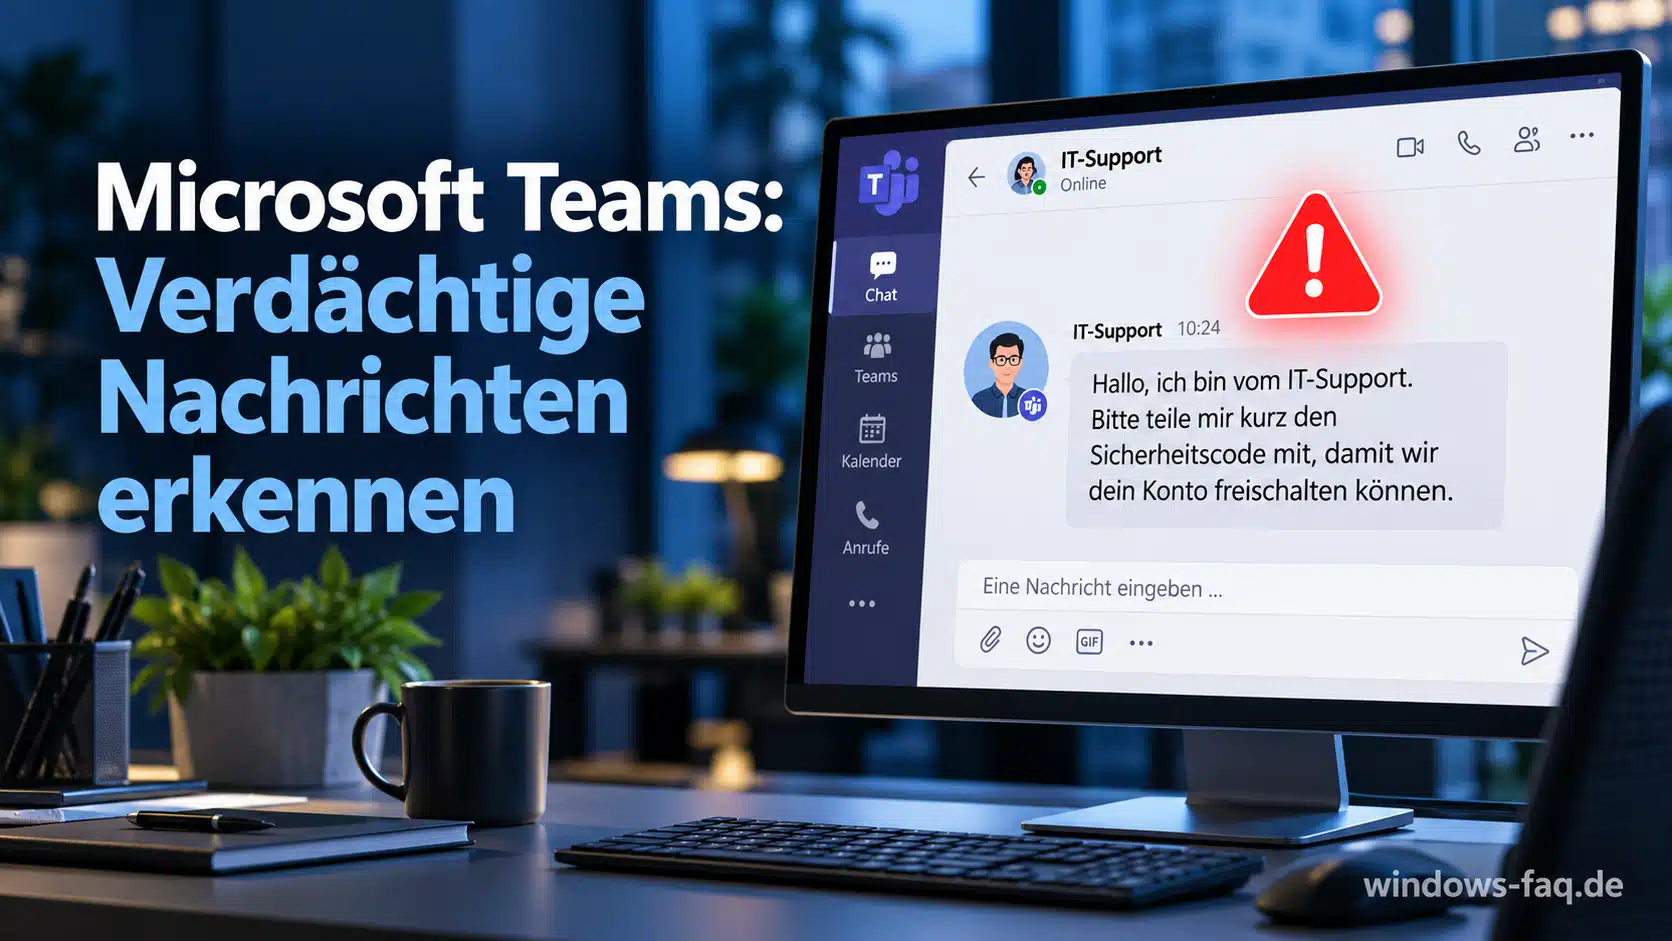
So sieht eine neue Phishing-Warnung in Microsoft Teams aus
Wenn Microsoft Teams eine verdächtige Unterhaltung erkennt, kann künftig direkt im Chat ein entsprechender Sicherheitshinweis erscheinen. Damit soll der Anwender gewarnt werden, bevor er sensible Informationen weitergibt oder auf eine betrügerische Aufforderung reagiert.
In der ersten Phase der Qualitätssicherung kann die Erkennung zunächst im Hintergrund laufen, ohne dass schon Warnungen erscheinen. Erst nach dieser Testphase sollen Nutzer entsprechende Hinweise sehen.
Microsoft beschreibt außerdem schon, wie man mit solchen Warnungen umgehen soll. Besonders wichtig ist dabei, die tatsächliche Identität des Absenders zu prüfen.
Schritt für Schritt: Verdächtige Teams-Nachrichten überprüfen
- Wenn Microsoft Teams eine Sicherheitswarnung anzeigt, solltest Du die betreffende Unterhaltung zunächst genauer ansehen.
- Überprüfe den angezeigten Namen und die E-Mail-Adresse des Absenders. Besonders bei unbekannten externen Kontakten lohnt sich eine sorgfältige Kontrolle.
- Achte darauf, ob die Nachricht ungewöhnliche Forderungen enthält. Dazu gehören beispielsweise die Weitergabe von Kennwörtern, Sicherheitscodes oder vertraulichen Unternehmensinformationen.
- Wenn sich die Person als Mitarbeiter eines Unternehmens ausgibt, kannst Du ihre Identität über einen bereits bekannten und unabhängigen Kommunikationsweg überprüfen.
- Bei einem bestätigten Betrugsversuch empfiehlt Microsoft, den Kontakt zu blockieren und über die Kontaktkarte zu melden.
- Falls Teams eine vertrauenswürdige Nachricht fälschlicherweise als gefährlich markiert, kannst Du über die weiteren Optionen der markierten Nachricht eine entsprechende Fehlmeldung abgeben.
Die genauen deutschen Bezeichnungen können je nach Teams-Version abweichen. Microsoft beschreibt für falsch erkannte Nachrichten die englische Funktion „Report as not a concern“.
Eine solche Meldung sollte nur erfolgen, wenn Du Dir über die Vertrauenswürdigkeit des Kontakts sicher bist.
Weitere typische Anzeichen betrügerischer Nachrichten findest Du in unserer Anleitung Phishing-Mails erkennen und vermeiden. Viele der dort beschriebenen Methoden werden inzwischen auch bei Chat-Nachrichten verwendet.
Liest Microsoft durch die neue KI-Funktion alle Teams-Chats mit?
Diese Frage dürfte viele beschäftigen, schließlich muss die KI den Zusammenhang einer Unterhaltung auswerten, um verdächtiges Verhalten zu erkennen.
Microsoft erklärt, die neue Funktion solle ausschließlich für Sicherheitszwecke genutzt werden. Laut Unternehmen speichert das Erkennungssystem die analysierten Nachrichten weder für das Training von KI-Modellen noch für andere zusätzliche Zwecke. Auch für Werbung, Produktivitätsauswertungen, Zusammenfassungen von Unterhaltungen oder eine allgemeine Mitarbeiterüberwachung soll das Verfahren nicht dienen.
Das heißt allerdings nicht, dass Teams grundsätzlich keine Nachrichten speichert. Die reguläre Speicherung und Verarbeitung von Teams-Unterhaltungen ist von dieser zusätzlichen Sicherheitserkennung zu unterscheiden.
Für Unternehmen mit besonderen Datenschutzanforderungen kann es sinnvoll sein, die neue Verarbeitung im Rahmen der bestehenden Datenschutz- und Compliance-Bewertung zu berücksichtigen. Allgemeine Hintergründe findest Du in unserem Beitrag Cloud-Sicherheit in Unternehmen.
Warum Microsoft Teams ein interessantes Angriffsziel ist
Microsoft Teams genießt im Arbeitsalltag häufig ein hohes Vertrauen. Eine Chat-Nachricht von einem scheinbar bekannten Ansprechpartner wirkt deshalb möglicherweise glaubwürdiger als eine unerwartete E-Mail.
Angreifer können versuchen, dieses Vertrauen auszunutzen. Dazu gehört beispielsweise die Behauptung, dass ein dringendes technisches Problem besteht oder ein Administrator sofort eine Sicherheitsbestätigung benötigt.
Das eigentliche Ziel ist häufig der Zugriff auf Benutzerkonten, Unternehmensdaten oder vertrauliche Informationen.
Hinzu kommt, dass KI auch von Angreifern verwendet werden kann. Damit lassen sich täuschend echte Nachrichten in gutem Deutsch erstellen. Schlechte Rechtschreibung ist deshalb längst kein zuverlässiges Warnsignal mehr.
Welche zusätzlichen Risiken dadurch entstehen, erklären wir im Beitrag Microsoft Defender: KI macht Phishing-Mails gefährlicher.
Microsoft Teams vor Phishing schützen: Was Du bereits heute tun kannst
Auf die neue Teams-Funktion musst Du nicht warten, um Deine Konten und vertraulichen Informationen besser zu schützen. Einige einfache Maßnahmen helfen bereits heute dabei, typische Betrugsversuche zu erkennen und ihren möglichen Schaden zu begrenzen.
Unbekannte Kontakte besonders sorgfältig überprüfen
Bei einer neuen Nachricht von einer externen Person solltest du zuerst den Absender prüfen. Ein bekannter Firmenname oder ein überzeugendes Profilbild reichen nicht aus, um die tatsächliche Identität sicher festzustellen.
Besonders vorsichtig solltest du sein, wenn eine unbekannte Person plötzlich Sicherheitsinformationen verlangt oder dich zu etwas Ungewöhnlichem auffordert.
Mehrfaktor-Authentifizierung verwenden
Ein weiterer wichtiger Schutz ist die Mehrfaktor-Authentifizierung. Dabei reicht ein gestohlenes Passwort allein normalerweise nicht mehr aus, um sich erfolgreich anzumelden.
Unsere Anleitung Zwei-Faktor-Authentifizierung aktivieren zeigt Dir die wichtigsten Schritte.
Allerdings solltest Du niemals einen Sicherheitscode an einen angeblichen Support-Mitarbeiter weitergeben. Auch unerwartete Anmeldebestätigungen dürfen nicht einfach akzeptiert werden.
Für besonders wichtige Konten sind phishingresistente Verfahren wie Passkeys oder Sicherheitsschlüssel sinnvoll. Mehr dazu findest Du im Beitrag Microsoft Entra: Passkeys statt SMS-Anmeldung.
Windows und Browser zusätzlich absichern
Die neue Teams-Erkennung ersetzt weder Windows-Sicherheitsfunktionen noch einen aktuellen Browser. Gerade wenn Angreifer zusätzlich Dateien oder Internetadressen verschicken, bleiben weitere Schutzmechanismen notwendig.
Welche Einstellungen sinnvoll sind, erklären wir ausführlich im Beitrag Windows-Sicherheit richtig konfigurieren.
Für verdächtige Webseiten kann außerdem eine getrennte Testumgebung hilfreich sein. Unsere Anleitung Browser in der Windows Sandbox verwenden zeigt eine entsprechende Möglichkeit. Eine Sandbox ist allerdings kein vollständiger Schutz vor Phishing, wenn Du dort echte Zugangsdaten eingibst.
Was müssen Microsoft 365 Administratoren jetzt beachten?
Auch für Administratoren ist die Neuerung interessant. Laut Microsoft braucht es im Rahmen des geplanten Rollouts keine zusätzliche Konfiguration, um die neue Phishing-Erkennung einzuführen. Eine eigene Softwareinstallation ist ebenfalls nicht nötig.
Trotzdem lohnt es sich, die Einführung organisatorisch vorzubereiten. Mitarbeiter sollten wissen, dass in Teams künftig neue Sicherheitswarnungen auftauchen können.
Außerdem sollten Unternehmen klare Abläufe für den Umgang mit unbekannten externen Kontakten festlegen. Geht eine verdächtige Nachricht ein, muss für die Mitarbeiter klar sein, an wen sie sich wenden können.
Aus der Administratorpraxis: Externe Teams-Kommunikation überprüfen
In größeren Microsoft 365 Umgebungen empfiehlt sich eine regelmäßige Überprüfung der externen Kommunikationsmöglichkeiten. Dazu gehören Gastzugriffe, externe Chat-Verbindungen und vorhandene Sicherheitsrichtlinien.
Eine vollständige Sperrung externer Kommunikation ist dabei nicht immer sinnvoll. Viele Unternehmen benötigen den Austausch mit Kunden und Dienstleistern. Entscheidend ist vielmehr, dass die erlaubten Kommunikationswege bekannt und angemessen abgesichert sind.
Microsoft erweitert auch andere Teams-Sicherheitsfunktionen. Beispielsweise können Unternehmen inzwischen externe Meeting-Bots kontrollieren. Die Möglichkeiten erklären wir in unserem Beitrag Microsoft Teams: Externe Meeting-Bots automatisch blockieren.
Die neue KI-Phishing-Erkennung ergänzt solche vorhandenen Maßnahmen. Sie ersetzt aber weder bestehende Sicherheitsrichtlinien noch die Schulung der Mitarbeiter.
Kann die KI harmlose Teams-Nachrichten fälschlicherweise blockieren?
Wie bei anderen automatisierten Erkennungsverfahren sind Fehlalarme grundsätzlich möglich. Eine ungewöhnliche Unterhaltung ist nicht automatisch ein Betrugsversuch. Microsoft sieht deshalb vor, falsch erkannte Nachrichten melden zu können, was dabei hilft, die Erkennung zu verbessern.
Umgekehrt darf man aus einer fehlenden Warnung nicht schließen, dass eine Nachricht garantiert harmlos ist. Auch mit dem neuen Verfahren können einzelne Betrugsversuche unentdeckt bleiben. Für Nutzer bleibt es deshalb wichtig, ungewöhnliche Anfragen kritisch zu hinterfragen und vertrauliche Informationen nicht vorschnell weiterzugeben.
FAQ: Häufige Fragen zum neuen Microsoft Teams Phishing Schutz
Die erste Bereitstellungsphase beginnt voraussichtlich Anfang November 2026. Die weltweite allgemeine Einführung ist nach Microsofts aktuellem Zeitplan für Dezember 2026 vorgesehen.
Ja. Die neue KI-Erkennung soll auch den Zusammenhang einer Unterhaltung untersuchen. Dadurch können möglicherweise Betrugsversuche erkannt werden, die keine verdächtigen Internetadressen oder Dateianhänge enthalten.
Nein. Microsoft erklärt, dass für die Einführung der neuen Funktion keine zusätzliche Administratorkonfiguration erforderlich ist. Die Bereitstellung erfolgt schrittweise.
Der Schwerpunkt liegt zunächst auf direkten Unterhaltungen und Gruppenchats mit unbekannten externen Kontakten. In bestimmten Regionen sind zusätzliche Schutzmaßnahmen vorgesehen.
Nach Microsofts Angaben werden Nachrichteninhalte nicht vom neuen Erkennungssystem für das Training von KI-Modellen oder andere zusätzliche Zwecke gespeichert. Die Funktion soll ausschließlich der Sicherheit dienen.
Überprüfe zunächst den Absender und den Inhalt der Nachricht. Bei einem bestätigten Betrugsversuch empfiehlt Microsoft, den Kontakt zu blockieren und zu melden. Eine irrtümliche Warnung kann über die Optionen der markierten Nachricht als unbedenklich gemeldet werden.
Fazit: Microsoft Teams bekommt eine wichtige zusätzliche Sicherheitsfunktion
Die neue KI-gestützte Phishing-Erkennung könnte Microsoft Teams deutlich sicherer machen. Besonders spannend ist, dass sie betrügerische Absichten in einer Unterhaltung erkennen soll, auch wenn weder verdächtige Links noch Anhänge im Spiel sind.
Microsoft will die Einführung voraussichtlich im November 2026 starten, die weltweite Verfügbarkeit ist für Dezember geplant. Wie zuverlässig diese KI Erkennung von Phishing Nachrichten wirklich funktioniert, lässt sich erst nach einer breiteren Bereitstellung beurteilen. Schon heute gilt für Nutzer, unbekannte externe Kontakte sorgfältig prüfen und keine vertraulichen Informationen oder Sicherheitscodes weitergeben. Administratoren sollten zusätzlich ihre Kommunikationsrichtlinien und die Absicherung der Microsoft-365-Konten überprüfen.
Die neue Erkennung ergänzt die vorhandenen Schutzmaßnahmen sinnvoll. Eine Mehrfaktor-Authentifizierung oder einen verantwortungsvollen Umgang mit unbekannten Nachrichten ersetzt sie aber nicht. Weitere Informationen zur neuen Funktion findest Du in der offiziellen Microsoft-Dokumentation zur Phishing-Erkennung in Teams.

Neueste Kommentare