Hacker nutzen eine kritische Sicherheitslücke in Nextcloud aus, um fremden Programmcode auf betroffenen Servern auszuführen. Die US-Sicherheitsbehörde CISA hat CVE-2026-110447 am 23. Oktober 2026 offiziell als aktiv ausgenutzte Schwachstelle eingestuft. Besonders gefährdet sind Server mit älteren Versionen der Erweiterung Collabora Online Built-in CODE Server.
Der Sicherheitsfehler erreicht einen CVSS-Wert von 9,2 nach Version 4.0. Auf einigen angegriffenen Servern wurden bereits Webshells entdeckt, über die Angreifer weitere Befehle ausführen konnten. Eine korrigierte Version ist seit September verfügbar. Am 23. Oktober erschien zusätzlich eine neuere Ausgabe der Erweiterung. Wir erklären, welche Nextcloud-Installationen betroffen sind und wie Du Deinen Server absicherst.
Nextcloud Sicherheitslücke CVE-2026-110447: CISA bestätigt aktive Angriffe
Die Schwachstelle ist nicht erst am 23. Oktober entstanden. Erste dokumentierte Angriffe reichen bis zum 10. September 2026 zurück, und schon am 11. September erschien die korrigierte App-Version 26.4.303. Die offizielle CVE-Kennung wurde dagegen erst am 14. Oktober veröffentlicht.
Am 23. Oktober nahm die CISA die Lücke dann in ihren Known Exploited Vulnerabilities Catalog auf. Dieser Katalog führt Sicherheitsprobleme, für die es belastbare Hinweise auf tatsächliche Angriffe gibt.
| Merkmal | Information |
|---|---|
| Schwachstelle | CVE-2026-110447 |
| Schweregrad | Kritisch, CVSS 4.0: 9,2 |
| Betroffene Erweiterung | Collabora Online Built-in CODE Server |
| Technischer App-Name | richdocumentscode |
| Verwundbare Versionen | Älter als 26.4.303 |
| Erste korrigierte Version | 26.4.303 vom 11. September 2026 |
| Neuere Veröffentlichung | 26.4.502 vom 23. Oktober 2026 |
| Angriffe | Aktive Ausnutzung bestätigt |
| CISA-Aufnahme | 23. Oktober 2026 |
Die CISA-Frist zur Behebung endet für betroffene zivile US-Bundesbehörden am 26. Oktober 2026. Für private Betreiber in Deutschland ist diese Frist nicht unmittelbar verbindlich. Angesichts der bestätigten Angriffe besteht trotzdem dringender Handlungsbedarf.
Welche Nextcloud-Server sind von der Sicherheitslücke CVE-2026-110447 betroffen?
Die Sicherheitslücke betrifft nicht automatisch jede Nextcloud-Installation. Entscheidend ist, ob die Erweiterung Collabora Online Built-in CODE Server installiert wurde. Sie ermöglicht es, Office-Dokumente direkt in Nextcloud zu bearbeiten, ohne einen separat betriebenen Collabora-Server konfigurieren zu müssen.
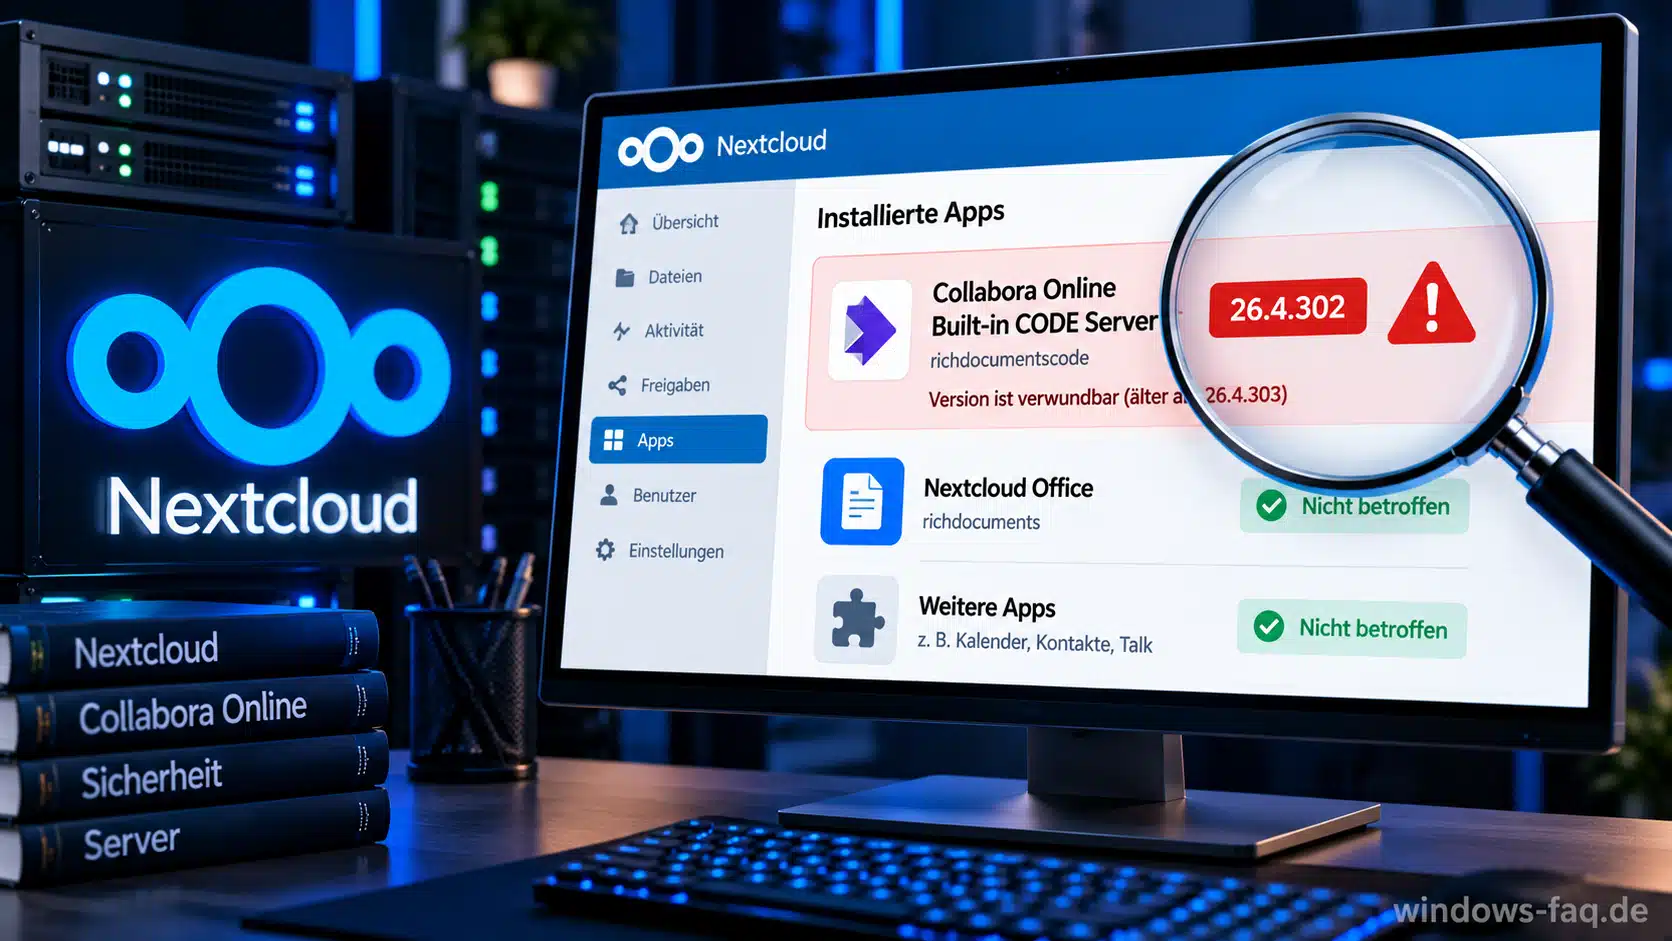
Besonders betroffen sind Installationen mit der App-Version 26.4.302 oder älter. Der Fehler steckt in einer PHP-Komponente namens proxy.php, die für den Start bzw. die Kommunikation mit dem integrierten Office-Server zuständig ist.
Laut den Entwicklern tritt das Problem auf, wenn der integrierte CODE-Server nicht läuft. Das kann zum Beispiel nach einem Neustart, einem Absturz oder während eines Updates der Fall sein.
Diese Installationen sind nicht durch dieselbe Schwachstelle betroffen
- Nextcloud-Installationen ohne die Erweiterung richdocumentscode
- Separat betriebene Collabora-Server ohne die betroffene Built-in-Erweiterung
- Nextcloud Office mit externem Collabora-Dienst, sofern richdocumentscode nicht zusätzlich installiert ist
- Installationen mit einer für diese Sicherheitslücke korrigierten App-Version ab 26.4.303
Die allgemeine Nextcloud-Version allein reicht deshalb nicht aus, um den Sicherheitsstatus zu beurteilen. Entscheidend ist die konkrete Erweiterung einschließlich ihrer Versionsnummer.
Warum solche Abhängigkeiten bei Cloud-Anwendungen wichtig sind, erklären wir auch in unserem Beitrag Cloud Sicherheit für Unternehmen.
Wie können Angreifer die Nextcloud Sicherheitslücke ausnutzen?
Bei CVE-2026-110447 handelt es sich um eine sogenannte OS Command Injection. Dabei werden bestimmte Eingaben nicht ausreichend geprüft, bevor sie an eine Betriebssystemfunktion weitergegeben werden.
Ein Angreifer kann unter den beschriebenen Voraussetzungen eine manipulierte Anfrage an die verwundbare PHP-Komponente senden. Dadurch lassen sich Befehle mit den Berechtigungen des Webserver-Prozesses ausführen. Eine vorherige Anmeldung bei Nextcloud ist dafür nicht erforderlich.
Wie weit ein erfolgreicher Angriff reicht, hängt von den Berechtigungen des Webservers und der übrigen Systemkonfiguration ab. Unter Umständen können Angreifer Dateien lesen, verändern oder Schadsoftware hinterlegen.
Angreifer haben bereits Webshells installiert
Besonders alarmierend sind Berichte mehrerer betroffener Administratoren: Sie fanden zusätzliche PHP-Dateien in ihren Nextcloud-Verzeichnissen. Diese Dateien dienten als sogenannte Webshells, über die Angreifer anschließend weitere Befehle auf dem kompromittierten Server ausführen konnten.
In einem dokumentierten Fall versuchte ein Angreifer außerdem, Dateien und Verzeichnisse aufzuspüren, die mit Passwortmanagern und Kryptowährungen zu tun haben. Dass Daten tatsächlich gestohlen wurden, lässt sich anhand der veröffentlichten Protokolle aber nicht bestätigen.
Auch mögliche Verbindungen zu Ransomware werden diskutiert. Eine allgemeine, bestätigte Ransomware-Kampagne lässt sich daraus derzeit jedoch nicht ableiten.
Welche Folgen eine Kompromittierung haben kann, erläutern wir in unserem Beitrag Ransomware und Windows.
Warum das bloße Deaktivieren der Erweiterung nicht ausreicht
Ein ungewöhnlicher Aspekt dieser Sicherheitslücke ist der Zustand, in dem sie ausgenutzt werden kann. Der Fehler tritt gerade dann auf, wenn der integrierte CODE-Server nicht läuft.
Die Entwickler weisen ausdrücklich darauf hin, dass das bloße Deaktivieren der Erweiterung keinen zuverlässigen Schutz darstellt. Solange der verwundbare Programmcode weiterhin installiert und erreichbar ist, kann ein Angriffsweg bestehen bleiben.
Wer die Erweiterung nicht aktualisieren kann, sollte sie deshalb vollständig entfernen. Vorher empfiehlt es sich, die benötigten Office-Funktionen und mögliche Abhängigkeiten zu überprüfen.
Das Sicherheitsproblem erinnert daran, dass auch andere Webanwendungen regelmäßig auf Schwachstellen untersucht werden müssen. Erst vor wenigen Tagen berichteten wir über die kritischen PHP2Shell-Sicherheitsupdates. Dabei handelt es sich allerdings um andere Sicherheitslücken mit eigenen Ursachen und Korrekturen.
Schritt für Schritt: Nextcloud auf CVE-2026-110447 überprüfen
Wenn Du einen eigenen Nextcloud-Server betreibst oder für eine Installation verantwortlich bist, kannst Du zunächst die vorhandene Erweiterung und deren Versionsnummer überprüfen.
Schritt 1: Installierte Collabora-Erweiterung feststellen
- Melde Dich mit einem Administratorkonto an Deiner Nextcloud-Installation an.
- Über das Profilmenü kannst Du den Bereich Apps öffnen.
- Wechsle zur Übersicht der installierten beziehungsweise aktiven Anwendungen.
- Suche nach Collabora Online Built-in CODE Server.
- Überprüfe, ob die Erweiterung installiert ist und welche Versionsnummer angezeigt wird.
Wenn die Anwendung richdocumentscode nicht installiert ist, betrifft Dich diese spezielle Schwachstelle nicht. Die normale Nextcloud Office Integration mit der technischen Bezeichnung richdocuments ist nicht mit dem betroffenen integrierten CODE-Server gleichzusetzen.
Schritt 2: Installierte Version mit der Sicherheitskorrektur vergleichen
Nach dem Herstellerhinweis gelten alle Versionen vor 26.4.303 als verwundbar. Mit 26.4.303 wurde die Sicherheitslücke behoben, und neuere Versionen enthalten die Korrektur ebenfalls.
Seit dem 23. Oktober 2026 führt der offizielle Nextcloud-App-Store außerdem Version 26.4.502 für Nextcloud 30 bis 35 auf. Das ist eine neuere Veröffentlichung und nicht die erste Sicherheitskorrektur.
Bei älteren Nextcloud-Versionen ist besondere Vorsicht geboten. Für Nextcloud 29 bietet der App-Store zum Beispiel weiterhin die ältere Erweiterung 26.4.104 an. Sie ist kein sicherer Ersatz für 26.4.303.
Schritt 3: Sicherheitsupdate installieren
Wenn eine kompatible korrigierte Version verfügbar ist, kannst Du sie über die App-Verwaltung aktualisieren. Vorher empfiehlt sich eine vollständige Datensicherung einschließlich der Datenbank, Konfigurationsdateien und Anwendungsdaten.
Überprüfe nach dem Update, ob die neue Versionsnummer angezeigt wird und sich Office-Dokumente wieder öffnen und speichern lassen. Bei produktiven Installationen ist außerdem ein kurzer Test mit mehreren Anwenderkonten sinnvoll.
Falls Du Nextcloud selbst auf einem Linux-Server betreibst, steht zusätzlich das Kommandozeilenwerkzeug OCC zur Verfügung. Es kann auch bei der Prüfung der installierten Anwendungen helfen.
sudo -u www-data php occ app:listDer Befehl muss im Nextcloud-Installationsverzeichnis ausgeführt werden. Der Benutzer www-data gilt beispielsweise für viele Debian- und Ubuntu-Installationen, kann bei anderen Distributionen aber abweichen.
Eine gezielte Aktualisierung der betroffenen Erweiterung ist über folgenden Befehl möglich:
sudo -u www-data php occ app:update richdocumentscodeDanach solltest Du die tatsächlich installierte Version erneut überprüfen. Wenn kein geeignetes Update angeboten wird, darf nicht einfach davon ausgegangen werden, dass die Installation sicher ist.
Nextcloud Sicherheitsupdate herunterladen
Collabora Online Sicherheitsupdate herunterladen
Für die kritische Sicherheitslücke CVE-2026-110447 stehen korrigierte Versionen des Collabora Online Built-in CODE Servers bereit. Hier findest Du die offiziellen Downloadpakete mit Versionsnummern, Veröffentlichungsdatum und Sicherheitshinweisen.
Collabora Online CODE Server
Version 26.4.502Veröffentlicht: 23.10.2026
Neueste veröffentlichte Ausgabe des integrierten Collabora Online CODE Servers. Enthält die Sicherheitskorrektur für CVE-2026-110447. Geeignet für Nextcloud 30 bis 35.
Version 26.4.502 herunterladenOffizielles Paket | TAR.GZ
Collabora Online CODE Server
Version 26.4.402Veröffentlicht: 24.09.2026
Vorherige stabile Ausgabe mit bereits enthaltener Sicherheitskorrektur. Ebenfalls für Nextcloud 30 bis 35 geeignet. Die neuere Version 26.4.502 ist vorzuziehen.
Version 26.4.402 herunterladenOffizielles Paket | TAR.GZ
Collabora Online CODE Server
Version 26.4.303Veröffentlicht: 11.09.2026
Erste Version, mit der CVE-2026-110447 behoben wurde. Dient vor allem der Versionskontrolle und Dokumentation. Unterstützt Nextcloud 30 bis 35.
Version 26.4.303 herunterladenOffizielles Paket | TAR.GZ
Wichtige Hinweise zur Installation
Die Download-Schaltflächen führen direkt zu den offiziellen Installationspaketen aus dem GitHub-Repository des Herstellers. Eine Installation sollte vorzugsweise über die App-Verwaltung von Nextcloud erfolgen, damit die Kompatibilität automatisch überprüft wird.
Für Nextcloud 30 bis 35 empfehlen wir die aktuelle Version 26.4.502. Die Versionen 26.4.402 und 26.4.303 sind ebenfalls gegen diese konkrete Sicherheitslücke abgesichert. Von einem unnötigen Downgrade auf ältere Versionen ist abzuraten.
Vor der Aktualisierung empfiehlt sich eine vollständige Datensicherung. Nach dem Update solltest Du die installierte Version kontrollieren und überprüfen, ob die Office-Funktionen ordnungsgemäß arbeiten.
Nextcloud wurde möglicherweise gehackt: Diese Spuren solltest Du untersuchen
Wurde ein Server bereits angegriffen, reicht das Sicherheitsupdate allein nicht aus. Mögliche Webshells, manipulierte Dateien und gestohlene Zugangsdaten müssen gesondert behandelt werden.
In den veröffentlichten Administratorberichten tauchen vor allem zusätzliche PHP-Dateien im Verzeichnis der Erweiterung richdocumentscode auf. Bei einigen Angriffen begannen die Dateinamen mit shx oder shrf, andere Namen sind aber ebenfalls möglich.
Als Erstes kannst du die Integritätsprüfung von Nextcloud nutzen:
sudo -u www-data php occ integrity:check-app richdocumentscodeDer Befehl wird im Nextcloud-Installationsverzeichnis ausgeführt. Meldet die Prüfung unerwartete zusätzliche oder veränderte Dateien, sollten diese untersucht werden. Nicht jede Integritätswarnung beweist einen Angriff, aber gerade bei einer zuvor verwundbaren Installation ist eine sorgfältige Bewertung wichtig.
Zusätzlich empfiehlt sich ein Blick in die Webserver-Protokolle. Verdächtig sind unerwartete Anfragen an die betroffene proxy.php, manipulierte Dateipfade und Zugriffe auf unbekannte PHP-Dateien. Ein einzelner verdächtiger Aufruf kann einen Angriffsversuch anzeigen, beweist aber noch keine erfolgreiche Übernahme.
Was tun, wenn eine Webshell gefunden wird?
Falls Du tatsächlich eine verdächtige Webshell oder eindeutige Hinweise auf eine erfolgreiche Befehlsausführung findest, sollte der Server als möglicherweise kompromittiert behandelt werden.
In einem solchen Fall empfiehlt sich eine strukturierte Untersuchung. Dazu gehören die Sicherung relevanter Protokolle und Beweise, eine kontrollierte Isolation des Systems, die Untersuchung möglicher weiterer Schadsoftware und die Überprüfung vertraulicher Zugangsdaten.
Außerdem muss geklärt werden, ob der Angreifer Zugriff auf die Datenbank, Konfigurationsdateien oder andere Dienste erhalten konnte. Eine Wiederherstellung aus einem nachweislich sauberen Backup kann erforderlich sein.
Warum regelmäßige Sicherungen dabei so wichtig sind, beschreiben wir in unserer Übersicht Windows Backup Tools. Auch unser Beitrag Absolute Immutability und sichere Backups erläutert Möglichkeiten, Sicherungsdaten zusätzlich vor Manipulation zu schützen.
Aus der Administratorpraxis: Diese Maßnahmen haben jetzt Priorität
Bei einer bereits ausgenutzten Sicherheitslücke würde ich nicht nur auf die installierte Softwareversion schauen. Entscheidend ist auch, wie lange der Server zuvor verwundbar war und ob er aus dem Internet erreichbar gewesen ist.
Für die erste Überprüfung ergibt sich daraus folgende Reihenfolge:
- Feststellen, ob richdocumentscode überhaupt installiert ist.
- Die Versionsnummer und den verfügbaren Sicherheitsstand überprüfen.
- Eine verwundbare Erweiterung kurzfristig aktualisieren oder vollständig entfernen.
- Vorherige Webserver-Zugriffe auf mögliche Angriffsspuren untersuchen.
- Die Integrität der Nextcloud-Dateien überprüfen.
- Bei bestätigter Kompromittierung Zugangsdaten, weitere Systeme und Backups in die Untersuchung einbeziehen.
Zusätzliche Sicherheitsmaßnahmen wie eine Zwei-Faktor-Authentifizierung sind weiterhin sinnvoll. Sie verhindern allerdings nicht die hier beschriebene Ausnutzung, weil der Angriff unter den entsprechenden Voraussetzungen keine vorherige Anmeldung erfordert.
Auch ein aktueller Virenschutz auf Windows-PCs ersetzt keine Sicherheitsaktualisierung der serverseitigen Nextcloud-Erweiterung. Welche Schutzfunktionen Windows selbst bietet, erklären wir in unserem Beitrag Windows Sicherheit und Ransomware-Schutz.
FAQ: Häufige Fragen zur Nextcloud Sicherheitslücke CVE-2026-110447
Ja. CISA hat die Schwachstelle am 23. Oktober 2026 in den Katalog der nachweislich ausgenutzten Sicherheitslücken aufgenommen. Außerdem liegen dokumentierte Angriffe auf Nextcloud-Server seit September 2026 vor.
Die Sicherheitslücke wurde erstmals mit der Erweiterung richdocumentscode 26.4.303 vom 11. September 2026 behoben. Auch neuere kompatible Versionen enthalten diese Korrektur.
Nein. Betroffen ist die spezielle Erweiterung Collabora Online Built-in CODE Server in Versionen vor 26.4.303. Eigenständige Collabora-Server ohne diese Erweiterung sind von diesem Fehler nicht betroffen.
Nein. Laut Hersteller muss die verwundbare Erweiterung aktualisiert oder vollständig entfernt werden. Das bloße Deaktivieren verhindert den beschriebenen Angriffsweg nicht zuverlässig.
Neben der Installation des Updates sollten die Webserver-Protokolle, zusätzliche PHP-Dateien, die Integrität der Anwendung und mögliche Zugriffe auf vertrauliche Daten überprüft werden. Ein Update allein entfernt keine bereits vorhandene Webshell.
Fazit: Nextcloud-Administratoren sollten die Collabora-Erweiterung sofort überprüfen
Mit CVE-2026-110447 ist eine besonders gefährliche Sicherheitslücke in einer Nextcloud-Erweiterung bekannt geworden. Sie wird nachweislich ausgenutzt und kann Angreifern erlauben, fremde Befehle auf verwundbaren Servern auszuführen.
Die gute Nachricht: Eine Sicherheitskorrektur gibt es bereits seit dem 11. September 2026. Wer Version 26.4.303 oder eine neuere kompatible Ausgabe einsetzt, ist gegen diesen konkreten Fehler geschützt. Für Systeme, die zuvor verwundbar waren, ist aber zusätzlich eine Untersuchung auf mögliche Angriffsspuren wichtig.
Besonders dringend ist die Prüfung bei öffentlich erreichbaren Nextcloud-Servern. Ein erfolgreiches Update verhindert zwar künftige Angriffe, kann eine bereits erfolgte Kompromittierung aber nicht rückgängig machen.

Neueste Kommentare