Angreifer nehmen derzeit gezielt ältere Versionen des Plex Media Servers ins Visier. Sie nutzen dafür vier Sicherheitslücken aus, die zusammen als Plex2Shell bezeichnet werden. Ein erfolgreicher Angriff kann dazu führen, dass Kriminelle einen Plex-Server ohne vorherige Anmeldung übernehmen und eigene Programme darauf ausführen. Plex bestätigt bereits zahlreiche Angriffe, bei denen gekaperte Server für Kryptowährungs-Mining oder als fremdgesteuerte Proxyserver missbraucht wurden.
Besonders gefährdet sind Plex-Installationen auf Windows-PCs, Linux-Servern und NAS-Geräten, die über das Internet erreichbar sind. Die US-Sicherheitsbehörde CISA hat die vier Schwachstellen am 20. Oktober 2026 als aktiv ausgenutzt eingestuft. Ein Sicherheitsupdate steht bereits zur Verfügung. Wir erklären, welche Versionen betroffen sind, wie Du einen möglichen Angriff erkennst und was Du jetzt unternehmen solltest.
Plex2Shell: Vier Sicherheitslücken werden bereits aktiv ausgenutzt
Plex Media Server ist eine beliebte Software, mit der sich Filme, Musik und Fotos zentral verwalten und auf verschiedenen Geräten wiedergeben lassen. Viele Anwender betreiben Plex auf einem Windows-PC oder einem NAS, um beispielsweise Filme auf ihrem Fernseher oder Smartphone anzusehen. Häufig wird zusätzlich ein Fernzugriff eingerichtet, damit die persönliche Mediensammlung auch unterwegs erreichbar ist.
Genau solche öffentlich erreichbaren Installationen stehen derzeit im Mittelpunkt der Angriffe. Plex hatte bereits am 1. September 2026 auf wichtige Sicherheitsupdates hingewiesen. Am 19. Oktober erweiterte der Hersteller seine Warnung um konkrete Angaben zu vier Schwachstellen und bestätigte, dass sie bereits umfangreich ausgenutzt werden.
Am 20. Oktober nahm außerdem die CISA alle vier Lücken in den Known Exploited Vulnerabilities Catalog auf. Anders als bei einer rein theoretischen Schwachstelle gibt es hier also belastbare Hinweise auf echte Angriffe. Vor allem ältere, noch nicht aktualisierte Plex-Server brauchen deshalb dringend Aufmerksamkeit.
Welche Sicherheitslücken stecken hinter Plex2Shell?
Bei Plex2Shell handelt es sich nicht um einen einzelnen Programmfehler. Angreifer kombinieren mehrere unterschiedliche Schwachstellen, um schrittweise auf interne Funktionen eines Plex Media Servers zuzugreifen. Die einzelnen Fehler ermöglichen unter anderem die Manipulation von Anfragen, den Zugriff auf interne Funktionen und schließlich die Ausführung fremden Programmcodes.
| CVE | Beschreibung | CVSS 3.1 |
|---|---|---|
| CVE-2026-96652 | Server Side Request Forgery (SSRF) | 4,3 |
| CVE-2026-96654 | Unzureichende Überprüfung bestimmter URL-Parameter | 6,5 |
| CVE-2026-96655 | Missbrauch interner Anfragen und möglicher Zugriff auf vertrauliche Informationen | 4,3 |
| CVE-2026-96656 | Manipulation von Dateipfaden und Schreiben ausführbarer Dateien | 7,2 |
Die Werte entsprechen den einzelnen CVSS-3.1-Basisbewertungen. Sie dürfen nicht einfach addiert oder mit der Gefährlichkeit der vollständigen Angriffskette gleichgesetzt werden. Die Kombination mehrerer zunächst unterschiedlich schwerer Fehler kann erheblich gefährlichere Auswirkungen haben als die Ausnutzung einer einzelnen Schwachstelle.
Wie funktioniert die Plex2Shell-Angriffskette?
Am Anfang steht eine Schwachstelle, über die Angreifer bestimmte Serveranfragen manipulieren können. Unter geeigneten Voraussetzungen erreichen sie damit interne Funktionen, die eigentlich nicht direkt aus dem Internet zugänglich sein sollten. Weitere Fehler ermöglichen den Zugriff auf vertrauliche Informationen bzw. den Missbrauch interner Funktionen.
Schließlich kann die Angriffskette dazu führen, dass Dateien in einem Verzeichnis abgelegt werden, aus dem Plex zusätzliche Programmkomponenten lädt. Dadurch wird die Ausführung fremden Programmcodes mit den Berechtigungen des Plex-Media-Server-Prozesses möglich. Wie weit sich ein erfolgreicher Angriff anschließend auswirkt, hängt von den Rechten des Plex-Prozesses und den zugänglichen Dateien sowie Netzwerkressourcen ab.
Welche Plex-Media-Server-Versionen sind betroffen?
Plex nennt die Version 1.43.3.10861 als ersten korrigierten Versionsstand für die vier Sicherheitslücken. Sämtliche älteren Plex-Media-Server-Versionen müssen hinsichtlich dieser Schwachstellen als betroffen betrachtet werden. Das gilt unabhängig davon, ob der Server unter Windows, Linux oder auf einem unterstützten NAS-System installiert wurde.
| Plex Media Server | Status |
|---|---|
| Älter als 1.43.3.10861 | Von Plex2Shell betroffen |
| 1.43.3.10861 | Erste korrigierte Version |
| Neuere Versionen | Enthalten die Plex2Shell-Korrekturen |
Wichtig ist die Unterscheidung zwischen dem Plex Media Server und den verschiedenen Plex-Wiedergabeprogrammen. Die vier beschriebenen Schwachstellen betreffen den Server, der deine Mediendateien verwaltet und bereitstellt. Ein Update der Plex-App auf dem Fernseher oder Smartphone behebt die Lücken eines älteren Servers deshalb nicht.
Plex hatte im September zusätzlich ein Sicherheitsupdate für Plex Desktop angekündigt. Dabei wurde Version 1.115.0 genannt. Dieser Versionsstand gehört jedoch zur Desktopanwendung und darf nicht mit der korrigierten Plex-Media-Server-Version 1.43.3.10861 verwechselt werden.
Plex2Shell auf Windows 11: So überprüfst Du Deinen Media Server
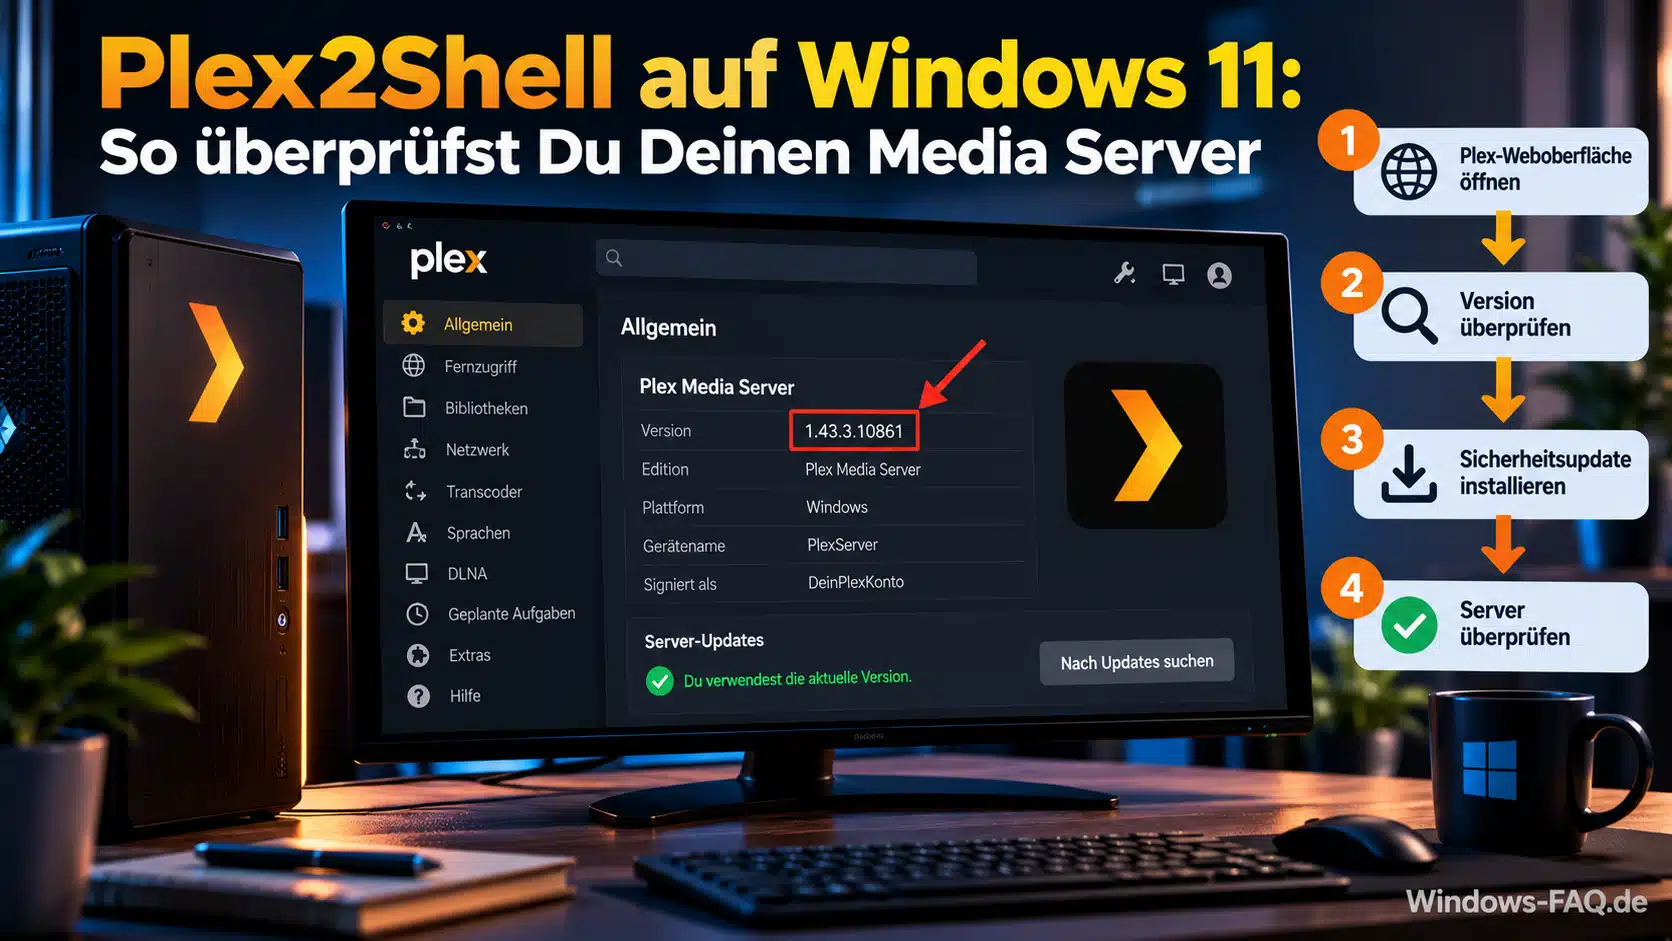
Wenn Du Plex Media Server auf einem Windows-PC installiert hast, lässt sich der aktuelle Versionsstand normalerweise direkt über die Plex-Weboberfläche kontrollieren. Dazu muss der Media Server gestartet sein und die Verwaltungsoberfläche erreichbar sein. Für die folgenden Schritte benötigst Du ein Konto mit den entsprechenden Verwaltungsberechtigungen.
Schritt 1: Plex-Weboberfläche öffnen
Auf dem Computer mit dem installierten Plex Media Server kannst Du zunächst folgende lokale Adresse im Browser aufrufen:
http://127.0.0.1:32400/webDiese Adresse verweist auf den lokal laufenden Plex Media Server. Der Port 32400 wird standardmäßig für die Serverkommunikation verwendet. Falls Plex mit abweichenden Netzwerk- oder Port-Einstellungen betrieben wird, muss die entsprechende Konfiguration berücksichtigt werden.
Schritt 2: Installierte Version ermitteln
Öffne innerhalb der Plex-Verwaltung die Einstellungen und wechsle zu den allgemeinen Serverinformationen. Unter Einstellungen und Allgemein findest Du normalerweise die installierte Plex-Media-Server-Version. Vergleiche diese mit dem korrigierten Versionsstand 1.43.3.10861.
Falls eine ältere Version vorhanden ist, empfiehlt sich die zeitnahe Aktualisierung. Achte darauf, dass Du tatsächlich die Serverversion kontrollierst und nicht lediglich die Version der Plex-Weboberfläche oder einer Wiedergabe-App.
Schritt 3: Sicherheitsupdate vorbereiten
Vor der Aktualisierung solltest Du eine Sicherung der wichtigen Plex-Einstellungen und der Bibliotheksdatenbank erstellen. Deine eigentlichen Filme, Bilder und Musikdateien befinden sich möglicherweise in anderen Ordnern oder auf Netzlaufwerken. Deshalb ist es sinnvoll, auch deren Sicherungsstatus zu berücksichtigen.
Zeigt dein Plex-Server bereits ungewöhnliche Aktivitäten, sollte zuerst ein möglicher Sicherheitsvorfall untersucht werden. Eine sofortige Neuinstallation ohne vorherige Sicherung der relevanten Protokolle kann wichtige Hinweise auf einen bereits erfolgten Angriff vernichten.
Schritt 4: Plex Media Server aktualisieren
Das passende Installationspaket erhältst Du über die offiziellen Plex-Downloads. Bei einer Windows-Installation lässt sich das Update normalerweise mit dem vorgesehenen Installer durchführen. Nach Abschluss der Aktualisierung sollte die Serveranwendung neu gestartet und die Versionsnummer erneut kontrolliert werden.
Auch die Medienbibliotheken und die Wiedergabe sollten anschließend getestet werden. Falls nach dem Update ein Netzwerkproblem auftritt, kannst Du mit unserer Anleitung Welches Programm belegt welchen Port? überprüfen, ob der Plex-Dienst ordnungsgemäß erreichbar ist.
Plex2Shell auf Synology, QNAP und anderen NAS-Geräten
Besonders viele Plex-Nutzer betreiben den Media Server auf einem NAS. Solche Geräte eignen sich gut für eine zentrale Mediensammlung, weil sie meist rund um die Uhr laufen und viel Speicherplatz bieten. Ist ein NAS allerdings öffentlich erreichbar und werden seine Anwendungen nicht regelmäßig aktualisiert, wird es schnell zu einem attraktiven Angriffsziel.
Plex weist ausdrücklich darauf hin, dass korrigierte Versionen nicht immer sofort in den Paketverwaltungen der NAS-Hersteller auftauchen. Prüfe deshalb die tatsächlich installierte Plex-Version und verlass dich nicht allein darauf, dass im NAS-App-Center keine Updates angezeigt werden.
Für unterstützte Geräte bietet Plex eigene Installationspakete an. Diese können bei geeigneten NAS-Systemen über die manuelle Paketinstallation eingespielt werden. Dabei müssen das genaue Gerätemodell, die Prozessorarchitektur und die verwendete Betriebssystemversion berücksichtigt werden.
Wenn Dein NAS nach einer Aktualisierung im Windows-Explorer nicht mehr angezeigt wird, muss das nicht an Plex selbst liegen. Unsere Anleitung Netzwerkgeräte werden nicht angezeigt unter Windows 11 erklärt, wie sich Probleme mit der Netzwerkerkennung und dem direkten Zugriff voneinander unterscheiden lassen.
Download: Plex Media Server Sicherheitsupdate
Plex Media Server sicher aktualisieren
Für Plex2Shell ist mindestens Plex Media Server
1.43.3.10861 erforderlich. Die Korrekturen sind
für mehrere Betriebssysteme und NAS-Plattformen
verfügbar. Verwende möglichst die neueste
geeignete stabile Version des Herstellers.
Plex für Windows
Offizielle Serverinstallation für Windows-PCs.
Bestehende Installationen können mit dem
passenden Installer aktualisiert werden.
Mindestens 1.43.3.10861
Plex für Synology
Passende Installationspakete für unterstützte
Synology-Geräte. Eine manuelle Installation
kann erforderlich sein.
Mindestens 1.43.3.10861
Plex für QNAP
Sicherheitsupdates für kompatible QNAP-Systeme.
Bitte die NAS-Architektur und den
unterstützten Pakettyp beachten.
Mindestens 1.43.3.10861
Linux und Docker
Aktualisierte Pakete und Containerimages
für geeignete Serverumgebungen.
Nach dem Update die laufende Version prüfen.
Mindestens 1.43.3.10861
Offizielle Plex Media Server Downloads
Wähle auf der Herstellerseite Dein
Betriebssystem oder NAS-Modell aus.
Prüfe vor dem Download die angebotene Version
und verwende ausschließlich das passende Paket.
So erkennst Du einen möglicherweise gehackten Plex Media Server
Plex bestätigt, dass Angreifer verwundbare Server bereits für unterschiedliche Zwecke missbrauchen. Besonders häufig installieren sie Schadprogramme, die Kryptowährungen schürfen oder den Internetanschluss des betroffenen Geräts für fremde Netzwerkverbindungen nutzen. Mögliche Folgen sind eine hohe Prozessorlast, ungewöhnlicher Datenverkehr und zusätzliche, unbekannte Prozesse.
Solche Anzeichen müssen nicht zwangsläufig auf einen Angriff hindeuten. Plex selbst kann beim Umwandeln von Videos ebenfalls eine hohe CPU-Auslastung verursachen. Auffällig wird die Situation vor allem dann, wenn die Belastung dauerhaft besteht, obwohl niemand Medien wiedergibt und keine Hintergrundverarbeitung stattfindet.
Verdächtige Prozesse und hohe CPU-Auslastung
Unter Windows kannst Du zunächst den Task-Manager mit Strg + Umschalt + Esc öffnen. Dort lassen sich die Prozesse nach CPU-Auslastung sortieren. Falls ein unbekanntes Programm auffällt, empfiehlt sich eine Untersuchung des Dateipfads und der Prozessinformationen, bevor Änderungen vorgenommen werden.
Für weitergehende Analysen eignet sich der Microsoft Process Explorer. Das Tool zeigt zusätzliche Informationen zu laufenden Prozessen und deren Beziehungen. Auch unsere Anleitung zum Ressourcenmonitor unter Windows 11 hilft dabei, ungewöhnliche CPU- und Netzwerkaktivitäten genauer zu untersuchen.
Unbekannte Dateien im Plex-Verzeichnis
Plex nennt unbekannte Bibliotheksdateien im Codecs-Verzeichnis ausdrücklich als möglichen Hinweis auf eine Kompromittierung. Verdächtig können vor allem unerwartete DLL-Dateien unter Windows oder SO-Dateien unter Linux sein. Sie sollten aber nicht ungeprüft gelöscht werden, denn auch Plex selbst nutzt dort entsprechende Programmbibliotheken.
Bei ernsthaftem Verdacht sollten zuerst die relevanten Informationen gesichert und danach das gesamte System untersucht werden. Bestätigt sich eine Kompromittierung, kann eine Neuinstallation nötig sein. Eine bereits manipulierte Plex-Konfiguration sollte man dann nicht wiederverwenden.
Ungewöhnliche Netzwerkverbindungen
Ein weiterer Hinweis können unerwartete ausgehende Netzwerkverbindungen sein. Plex nennt unter anderem Verbindungen zu Proxy-Infrastrukturen, die im Zusammenhang mit beobachteten Angriffen verwendet wurden. Einzelne unbekannte Verbindungen sind allerdings kein ausreichender Nachweis für Schadsoftware.
Unter Windows kannst Du mit PowerShell untersuchen, welche Programme Netzwerkverbindungen verwenden. Die Zuordnung erfolgt über Prozess-IDs und die dazugehörigen Programme. Weitere Informationen findest Du in unserer Anleitung Welches Programm verwendet welchen Netzwerkport?.
Was solltest Du bei einem bereits kompromittierten Plex-Server tun?
Wurde ein Plex-Server tatsächlich angegriffen, reicht ein Update unter Umständen nicht aus. Die neue Version schließt zwar die bekannten Plex2Shell-Lücken, bereits installierte Schadprogramme oder veränderte Einstellungen werden dadurch aber nicht zwangsläufig entfernt. Bei einem bestätigten Sicherheitsvorfall empfiehlt Plex deshalb eine saubere Neuinstallation.
Für einen betroffenen Windows-PC bedeutet das zunächst, die weitere Kommunikation des verdächtigen Systems möglichst einzuschränken und wichtige Informationen für eine spätere Untersuchung zu sichern. Anschließend sollten Prozesse, Autostart-Einträge, Netzwerkverbindungen und mögliche Änderungen an der Plex-Konfiguration untersucht werden. Welche Programme unter Windows automatisch gestartet werden, erklärt unsere Anleitung Autoruns für Windows 11.
Außerdem empfiehlt Plex, das Kennwort des Plex-Kontos zu ändern und bestehende Anmeldungen auf anderen Geräten zu beenden. Falls der Plex-Server Zugriff auf Netzlaufwerke, Freigaben oder weitere Zugangsdaten besitzt, müssen auch diese Ressourcen in die Untersuchung einbezogen werden. Allgemeine Maßnahmen bei Schadsoftware beschreiben wir unter Malware unter Windows entfernen.
Plex Fernzugriff deaktivieren und Port 32400 absichern
Besonders gefährdet sind Plex-Server, die direkt aus dem Internet erreichbar sind. Häufig wird dafür der TCP-Port 32400 verwendet. Dieser Port ermöglicht die Kommunikation mit dem Plex Media Server und kann über eine entsprechende Routerfreigabe öffentlich erreichbar gemacht werden.
Falls du keinen Fernzugriff brauchst, empfiehlt Plex, die Funktion in den Servereinstellungen auszuschalten. Unter „Einstellungen“ > „Fernzugriff“ kannst du prüfen, ob der Server von außerhalb deines Heimnetzes erreichbar sein soll. Danach lohnt sich außerdem ein Blick in den Router, ob dort noch Portweiterleitungen eingerichtet sind.
Weitere Hinweise findest Du in unserer Anleitung Portweiterleitung einrichten und sicher überprüfen. Dort erklären wir auch den Unterschied zwischen der Erreichbarkeit eines Dienstes im lokalen Netzwerk und einer direkten Veröffentlichung im Internet.
Eine deaktivierte Fernzugriffsfunktion ersetzt jedoch nicht das Sicherheitsupdate. Auch Systeme ohne direkte Internetfreigabe sollten auf eine korrigierte Version aktualisiert werden, da beispielsweise andere Geräte im Netzwerk ebenfalls kompromittiert sein könnten.
Aus der Administratorpraxis: Plex auf NAS-Geräten besonders sorgfältig prüfen
Bei einem NAS würde ich zunächst untersuchen, ob Plex überhaupt aus dem Internet erreichbar ist. Anschließend sollten die installierte Version und die vorhandenen Routerfreigaben überprüft werden. Besonders wichtig ist die Unterscheidung zwischen dem Plex-Media-Server-Update und einem allgemeinen Firmwareupdate des NAS.
Ein aktuelles Synology DSM oder QNAP QTS bedeutet nicht automatisch, dass auch die Plex-Serveranwendung auf dem neuesten Stand ist. Umgekehrt behebt ein Plex-Update keine möglichen Sicherheitslücken im NAS-Betriebssystem. Beide Komponenten müssen deshalb unabhängig voneinander gepflegt werden.
Außerdem sollte der Plex-Dienst nur die Berechtigungen haben, die er für seine eigentliche Aufgabe braucht. Sind zusätzliche Netzlaufwerke oder vertrauliche Verzeichnisse eingebunden, können auch sie bei einem erfolgreichen Angriff gefährdet sein. Deshalb empfiehlt es sich, Dateiberechtigungen möglichst restriktiv zu vergeben.
FAQ: Häufige Fragen zur Plex2Shell-Sicherheitslücke
Plex2Shell bezeichnet eine Angriffskette aus vier Sicherheitslücken im Plex Media Server. Sie kann es Angreifern unter bestimmten Voraussetzungen ermöglichen, ohne Anmeldung eigenen Programmcode auf einem verwundbaren Server auszuführen.
Plex Media Server 1.43.3.10861 ist die erste korrigierte Version. Neuere Versionen enthalten diese Sicherheitskorrekturen ebenfalls. Ältere Installationen sollten aktualisiert werden.
Ja. Plex bestätigt aktive Angriffe auf ältere, öffentlich erreichbare Server. Dabei wurden unter anderem Kryptowährungs-Miner und Proxysoftware installiert. CISA hat die vier Schwachstellen am 20. Oktober 2026 als aktiv ausgenutzt eingestuft.
Ja, wenn dort eine verwundbare Version des Plex Media Servers betrieben wird. Entscheidend ist die installierte Plex-Version und nicht allein die Firmware des NAS. Plex empfiehlt mindestens Version 1.43.3.10861.
Nicht unbedingt. Das Update schließt die bekannten Schwachstellen, entfernt aber nicht automatisch bereits installierte Schadsoftware. Bei bestätigter Kompromittierung empfiehlt Plex eine gründliche Untersuchung und gegebenenfalls eine saubere Neuinstallation.
Fazit: Plex2Shell wird aktiv ausgenutzt und sollte ernst genommen werden
Mit Plex2Shell nutzen Angreifer derzeit vier Sicherheitslücken im Plex Media Server aus. Die Auswirkungen können erheblich sein, da verwundbare und ungepatchte Systeme unter bestimmten Voraussetzungen ohne vorherige Anmeldung übernommen werden können. Plex bestätigt bereits Angriffe, bei denen fremde Programme zum Kryptowährungs-Mining und zum Weiterleiten von Netzwerkverkehr installiert wurden.
Gut ist, dass bereits korrigierte Versionen zum Download bereitstehen. Plex Media Server 1.43.3.10861 und neuere Versionen enthalten die entsprechenden Sicherheitspathes. Deshalb sollten alle älteren Installationen zeitnah aktualisiert werden. Besonders wichtig ist die Überprüfung öffentlich erreichbarer Windows-Server und NAS-Geräte, bei denen möglicherweise zusätzlich eine gründliche Untersuchung auf bereits erfolgte Angriffe erforderlich ist.

Neueste Kommentare