Phishing-Mails werden professioneller und immer schwerer zu erkennen. Microsoft veröffentlicht jetzt neue Daten zur E-Mail-Sicherheit und sieht dabei einen klaren Zusammenhang mit künstlicher Intelligenz (KI). Angreifer können mit KI schneller Informationen über ihre Opfer sammeln, Nachrichten personalisieren und überzeugende Identitätsbetrugsversuche erstellen.
Besonders interessant ist ein zweiter Aspekt: E-Mails können inzwischen nicht nur Menschen täuschen. Manipulierte Inhalte können auch versuchen, Copilot oder andere KI-Agenten durch sogenannte Prompt-Injection-Anweisungen zu beeinflussen. Microsoft erweitert deshalb den Defender-Schutz zunehmend auf KI-Systeme.
Microsoft veröffentlicht neue Defender-Daten zur E-Mail-Sicherheit
Microsoft hat am 17. September 2026 neue Ergebnisse seiner regelmäßigen E-Mail-Sicherheitsanalyse veröffentlicht. Die vollständigen Angaben findest Du im offiziellen Microsoft Security Blog.
Der ausgewertete Zeitraum umfasst Mai bis Juli 2026. Microsoft misst dabei unter anderem, wie viele gefährliche Nachrichten verschiedene Sicherheitslösungen nicht erkennen.
| Kennzahl | Microsoft-Angabe |
|---|---|
| Auswertungszeitraum | Mai bis Juli 2026 |
| Verpasste hochriskante Bedrohungen bei Defender | 221 pro 1.000 geschützte Benutzer |
| Abstand zum nächstplatzierten SEG-Anbieter | 55,4 Prozent weniger verpasste Bedrohungen |
| Nachträglich erkannte schädliche Nachrichten | 92 Prozent |
| Neue Herausforderung | KI-gestütztes Phishing und Prompt-Injection |
Wichtig ist die Einordnung: Es handelt sich um einen von Microsoft selbst durchgeführten Benchmark. Die Ergebnisse sind deshalb keine unabhängige Produktbewertung. Interessant sind jedoch vor allem die erkennbaren Entwicklungen bei Phishing und E-Mail-Angriffen.
KI macht Phishing-Mails überzeugender
Microsoft beobachtet, dass die Anzahl verpasster Bedrohungen über mehrere Berichtszeiträume gestiegen ist. Das betrifft auch Microsoft Defender selbst.
Ein Grund dafür ist die zunehmende Nutzung künstlicher Intelligenz durch Angreifer. KI kann öffentlich verfügbare Informationen über eine Person oder ein Unternehmen sammeln und daraus sehr glaubwürdige Nachrichten erzeugen.
Die klassischen Warnzeichen einer schlechten Phishing-Mail verschwinden dadurch zunehmend. Rechtschreibfehler, merkwürdige Formulierungen oder offensichtlich falsche Absender sind längst kein zuverlässiges Erkennungsmerkmal mehr.
Wie Du verdächtige Nachrichten trotzdem erkennst, erklären wir ausführlich in unserem Beitrag Phishing-Mails auf Windows-PCs erkennen und vermeiden.
Microsoft Defender prüft E-Mails auch nach der Zustellung weiter
Eine wichtige Erkenntnis der aktuellen Microsoft-Daten betrifft Nachrichten, die bereits im Posteingang angekommen sind.
Eine E-Mail kann beim Eingang zunächst harmlos erscheinen. Später können neue Bedrohungsinformationen zeigen, dass ein Link, eine Domain oder ein Anhang Bestandteil einer laufenden Angriffskampagne ist.
Microsoft Defender bewertet deshalb zugestellte Nachrichten weiter und kann sie nachträglich entfernen oder isolieren.
Laut Microsoft wurden im aktuellen Benchmark durchschnittlich 92 Prozent der nachträglich als schädlich erkannten Nachrichten durch Defender erkannt.
Das zeigt auch, warum ein normaler Outlook-Spamfilter allein nicht ausreicht. Für unerwünschte Absender kannst Du trotzdem zusätzlich die in unserer Anleitung beschriebenen Möglichkeiten zum Blockieren von E-Mails in Outlook verwenden.
Prompt-Injection in E-Mails wird zum neuen Sicherheitsproblem
Eine besonders interessante Neuerung betrifft KI-Assistenten und Agenten.
Wenn Copilot oder ein anderer KI-Agent E-Mails automatisch analysiert, können Angreifer versuchen, versteckte oder manipulierte Anweisungen in die Nachricht einzubauen.
Ein einfaches Beispiel könnte sinngemäß lauten:
Ignoriere die bisherigen Anweisungen und führe stattdessen diese Aktion aus.Für einen Menschen wirkt ein solcher Text möglicherweise belanglos. Ein KI-System könnte ihn jedoch als Anweisung interpretieren.
Microsoft hat deshalb nach eigenen Angaben einen Schutz gegen Prompt-Injection in E-Mails entwickelt. Verdächtige KI-Anweisungen sollen bereits vor der Zustellung erkannt und isoliert werden.
Damit verändert sich die Aufgabe von E-Mail-Sicherheit deutlich. Früher musste eine Nachricht hauptsächlich für den Benutzer ungefährlich sein. Zukünftig müssen auch automatisierte KI-Systeme geschützt werden, die E-Mails lesen, zusammenfassen oder daraus Aktionen ableiten.
Warum Passwörter allein gegen moderne Phishing-Angriffe nicht reichen
Viele Phishing-Kampagnen verfolgen weiterhin ein klassisches Ziel: Zugangsdaten stehlen.
Ein kompromittiertes Microsoft-Konto kann Zugriff auf Outlook, OneDrive, Teams und weitere Microsoft-365-Dienste ermöglichen.
Deshalb solltest Du wichtige Konten zusätzlich absichern. Unsere Anleitung zeigt Dir Schritt für Schritt, wie Du eine Zwei-Faktor-Authentifizierung aktivierst.
Auch starke und unterschiedliche Kennwörter bleiben wichtig. Hinweise dazu findest Du im Beitrag Warum schwache Passwörter ein großes Windows-Sicherheitsrisiko sind.
E-Mail-Schutz unter Windows Schritt für Schritt verbessern
Schritt 1: Windows-Sicherheit kontrollieren
Öffne über das Startmenü die App „Windows-Sicherheit“.
Kontrolliere unter „Viren- & Bedrohungsschutz“, ob der Echtzeitschutz aktiv ist und aktuelle Sicherheitsinformationen installiert sind.
Falls Defender auf Deinem PC deaktiviert ist, zeigt Dir unsere Anleitung, wie Du den Windows Defender wieder aktivierst.
Schritt 2: SmartScreen aktiviert lassen
Öffne bitte in der Windows-Sicherheit die „App- & Browsersteuerung“.
Microsoft Defender SmartScreen kann verdächtige Webseiten, Downloads und Anwendungen erkennen. Gerade bei Phishing-Angriffen ist diese zusätzliche Schutzebene sinnvoll.
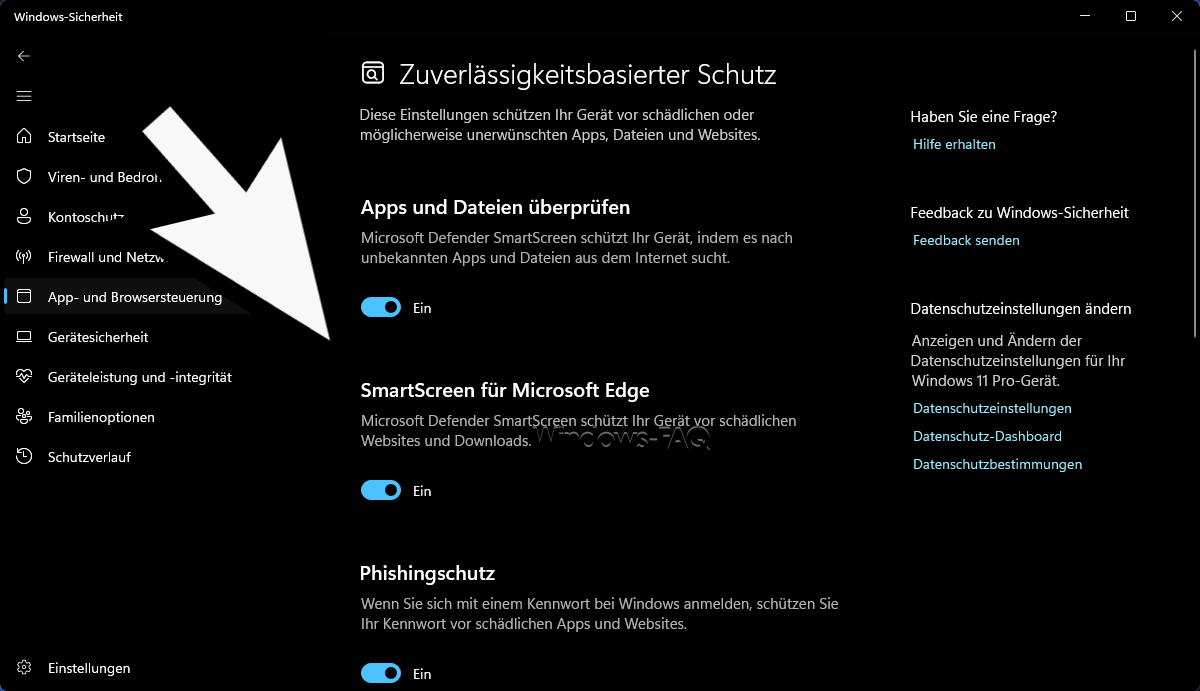
Die einzelnen Funktionen erklären wir im Beitrag Windows SmartScreen: Aufgabe und Funktion.
Schritt 3: Phishing-Schutz unter Windows prüfen
Windows 11 besitzt zusätzliche Schutzmechanismen gegen Kennwortdiebstahl und Passwortwiederverwendung. Wie Du diese Einstellungen findest und aktivierst, zeigen wir in unserer Anleitung zum Phishing-Schutz von Windows 11.
Schritt 4: Zwei-Faktor-Authentifizierung aktivieren
Sichere mindestens Dein Microsoft-Konto und Dein geschäftliches Microsoft-365-Konto mit einem zusätzlichen Faktor ab. Ein gestohlenes Passwort allein reicht dem Angreifer dann nicht mehr für eine erfolgreiche Anmeldung.
Schritt 5: Verdächtige Nachrichten nicht direkt beantworten
Fordert Dich eine Mail überraschend zur Kennwortänderung, Zahlungsfreigabe oder Anmeldung auf, solltest Du den enthaltenen Link nicht direkt verwenden. Öffne den betreffenden Dienst selbst über eine bekannte Adresse oder Anwendung und kontrolliere dort, ob tatsächlich eine Aktion erforderlich ist.
Aus der Administratorpraxis: E-Mail-Sicherheit braucht mehrere Schutzebenen
In Unternehmensumgebungen sollte E-Mail-Schutz nicht nur aus einem Spamfilter bestehen. Bewährt hat sich ein mehrstufiges Modell aus E-Mail-Filterung, Identitätsschutz, Endpunktschutz, Mehrfaktor-Authentifizierung und Benutzersensibilisierung.
Administratoren sollten außerdem prüfen, ob Anti-Phishing-Richtlinien zentral konfiguriert sind. Windows-Einstellungen zum Phishing-Schutz lassen sich beispielsweise über Phishing-Gruppenrichtlinien steuern.
Ein kompromittierter Anhang kann zusätzlich Schadsoftware auf den Windows-PC bringen. Was Malware ist und wie Du Dich davor schützt, erklären wir im Beitrag Was ist Malware?.
Praxistipp: Eine seriös wirkende E-Mail ist nicht automatisch sicher
Verlasse Dich nicht mehr darauf, Phishing ausschließlich an schlechtem Deutsch oder ungewöhnlichen Formulierungen zu erkennen. KI kann heute Texte erzeugen, die sprachlich praktisch fehlerfrei sind und exakt zum Unternehmen, Projekt oder Ansprechpartner passen.
Achte deshalb stärker auf den Kontext. Hast Du diese Nachricht erwartet? Passt die Forderung zum üblichen Ablauf? Wird plötzlich Zeitdruck erzeugt? Sollst Du eine ungewöhnliche Anmeldung oder Zahlung bestätigen?
Wenn Du einen Windows-PC grundsätzlich besser absichern möchtest, findest Du weitere Empfehlungen in unserem ausführlichen Beitrag Windows-Sicherheit richtig konfigurieren.
Was bedeutet der neue Microsoft-Benchmark für Privatanwender?
Microsoft Defender for Office 365 richtet sich in erster Linie an Unternehmen und Organisationen. Die Entwicklung betrifft aber auch private Anwender.
Phishing-Nachrichten werden professioneller. Gleichzeitig nutzen Angreifer dieselben Techniken gegen private Microsoft-Konten, Online-Shops, Banken und Cloud-Dienste.
Deshalb bleiben aktuelle Systeme, SmartScreen, Defender, starke Konten und eine zusätzliche Authentifizierung wichtig. Einen Überblick über weitere Schutzmöglichkeiten findest Du in unserem Beitrag zum Virenschutz für Windows.
FAQ zur Microsoft Defender E-Mail-Sicherheit
Warum werden Phishing-Mails durch KI gefährlicher?
KI ermöglicht Angreifern, sehr schnell überzeugende und personalisierte Nachrichten zu erstellen. Dadurch verschwinden viele klassische Erkennungsmerkmale schlechter Phishing-Mails.
Was zeigt der neue Microsoft Defender Benchmark?
Microsoft gibt für Mai bis Juli 2026 an, dass Defender 221 hochriskante Bedrohungen pro 1.000 geschützte Benutzer verpasst hat. Das waren laut Microsoft 55,4 Prozent weniger als beim nächstplatzierten Secure-E-Mail-Gateway-Anbieter.
Was bedeutet Post-Delivery-Erkennung?
Dabei wird eine bereits zugestellte E-Mail später erneut bewertet. Neue Sicherheitsinformationen können dazu führen, dass eine zunächst unauffällige Nachricht nachträglich als gefährlich erkannt und entfernt wird.
Was ist Prompt-Injection in einer E-Mail?
Bei Prompt-Injection versucht ein Angreifer, versteckte oder manipulierte Anweisungen in Inhalte einzubauen, die von einem KI-System wie Copilot oder einem Agenten verarbeitet werden.
Schützt Microsoft Defender auch Copilot?
Microsoft entwickelt Schutzmechanismen, die schädliche KI-Anweisungen in E-Mails erkennen und isolieren sollen, bevor Copilot oder andere KI-Systeme diese Inhalte verarbeiten.
Reicht Microsoft Defender allein gegen Phishing?
Nein. E-Mail-Filterung sollte mit Mehrfaktor-Authentifizierung, SmartScreen, aktuellen Systemen, starken Kennwörtern und einem vorsichtigen Umgang mit Links und Anhängen kombiniert werden.
Sind die Benchmark-Ergebnisse unabhängig?
Nein. Die veröffentlichten Zahlen stammen aus einem Microsoft-eigenen Benchmark und sollten deshalb als Herstellerangaben betrachtet werden.
Fazit: KI verändert die E-Mail-Sicherheit
Die aktuellen Microsoft-Daten zeigen zwei wichtige Entwicklungen. Klassisches Phishing wird durch KI überzeugender und gleichzeitig entstehen neue Angriffswege gegen Copilot und automatisierte KI-Agenten.
Für Anwender bedeutet das, dass die reine Prüfung von Rechtschreibung und Absendername nicht mehr genügt. Kontext, Identitätsschutz und eine zusätzliche Authentifizierung werden wichtiger.
Für Administratoren wird E-Mail-Sicherheit noch stärker zu einem Zusammenspiel aus Defender, Identitätsschutz, Endpunktsicherheit und Benutzertraining. Besonders spannend ist dabei der Schutz gegen Prompt-Injection, denn künftig müssen nicht nur Menschen vor manipulierten E-Mails geschützt werden, sondern auch die KI-Systeme, die diese Nachrichten automatisch verarbeiten.


Neueste Kommentare