Microsoft warnt im neuen Digital Defense Report 2026 vor einer deutlichen Verschiebung bei Cyberangriffen. Es stehen nicht die Sicherheitslücken immer am Anfang eines Angriffs. Sehr häufig sind es Menschen, gestohlene Zugangsdaten oder bereits gültige Benutzerkonten. Besonders auffällig: Bei 52,2 Prozent der von Microsoft beobachteten Angriffe mit gültigen Konten folgte anschließend weiterer Diebstahl von Zugangsdaten.
Für Windows-Anwender und Administratoren bedeutet das vor allem eines: Der Schutz eines PCs allein reicht nicht mehr aus. Windows, Microsoft 365, Benutzerkonten, Browser, E-Mail und Cloud-Dienste müssen gemeinsam abgesichert werden.
Microsoft Digital Defense Report 2026 zeigt neue Dimension der Cyberangriffe
Microsoft hat den Digital Defense Report 2026 am 1. Oktober veröffentlicht. Grundlage sind unter anderem mehr als 165 Billionen Sicherheitssignale, die Microsoft nach eigenen Angaben täglich verarbeitet. Hinzu kommen durchschnittlich 31 Millionen analysierte Identitätsrisiken und 5,2 Milliarden täglich geprüfte E-Mails.
Die vollständigen Zahlen und Analysen findest Du im Microsoft Digital Defense Report 2026.
Wichtig für die Einordnung ist, dass es sich um Microsoft-Telemetrie handelt. Die Werte bilden deshalb nicht automatisch das gesamte weltweite Cybergeschehen ab. Aufgrund der enormen Menge an ausgewerteten Geräten, Konten, E-Mails und Cloud-Systemen zeigen sie aber sehr deutlich, in welche Richtung sich Angriffe entwickeln.
Die wichtigsten Zahlen aus dem Microsoft Sicherheitsbericht
| Beobachtung | Microsoft-Angabe |
|---|---|
| Angriffe mit anschließendem Datendiebstahl | 63 Prozent |
| Angriffe mit gültigen Konten und weiterem Credential Theft | 52,2 Prozent |
| Erkannte Business-E-Mail-Impersonation-Angriffe | Mehr als 46 Millionen |
| QR-Code-Phishing-Angriffe | Mehr als 145 Millionen |
| Phishing-Anhänge mit anschließendem Versuch des Zugangsdaten-Diebstahls | 89 bis 95 Prozent |
| Durchschnittliche Zeit bis zum Angriff auf offen erreichbare Cloud-Workloads | 5,3 Stunden |
Gestohlene Konten werden zum Ausgangspunkt weiterer Angriffe
Eine der wichtigsten Erkenntnisse betrifft bereits gültige Benutzerkonten. Hat ein Angreifer Zugang zu einem Konto erlangt, bleibt es häufig nicht bei diesem einen Benutzer. Microsoft beobachtete bei 52,2 Prozent solcher Vorfälle weiteren Diebstahl von Zugangsdaten.
Das erklärt, warum der Schutz von Identitäten in Unternehmensnetzwerken inzwischen genauso wichtig ist wie Virenschutz und Firewall. Ein kompromittiertes Microsoft 365 Konto kann Zugriff auf Outlook, Teams, SharePoint, OneDrive und weitere Unternehmensdaten ermöglichen.
Wie schnell daraus eine komplette Angriffskette entstehen kann, hat zuletzt die Phishing-Plattform EvilTokens mit Angriffen auf Microsoft 365 gezeigt. Dort wurden nicht nur Passwörter angegriffen, sondern legitime Microsoft-Anmeldeverfahren missbraucht.
Phishing bleibt eines der größten Sicherheitsprobleme
Auch klassische und moderne Phishing-Techniken bleiben äußerst erfolgreich. Microsoft Defender for Office 365 erkannte zwischen Juli 2025 und Juni 2026 mehr als 145 Millionen QR-Code-Phishing-Angriffe.
Bei E-Mail-Anhängen, die Microsoft als Phishing klassifizierte, führten laut Bericht zwischen 89 und 95 Prozent der Angriffe zu einem Versuch, Zugangsdaten zu stehlen. Damit bestätigt sich eine Entwicklung, die wir bereits in unserem Beitrag Microsoft Defender: KI macht Phishing-Mails gefährlicher beschrieben haben.
Die klassischen Erkennungsmerkmale einer schlecht geschriebenen Betrugsmail verlieren dabei an Bedeutung. KI kann Texte sprachlich verbessern, persönliche Informationen einbauen und Nachrichten an bestimmte Unternehmen oder Personen anpassen.
Praktische Hinweise zum Erkennen verdächtiger Nachrichten findest Du in unserer Anleitung Phishing-Mails auf Windows-PCs erkennen und vermeiden.
ClickFix und Benutzerinteraktion bleiben gefährlich
Microsoft nennt ausdrücklich auch ClickFix als wichtigen Angriffsweg. Dabei wird dem Anwender beispielsweise auf einer Webseite vorgetäuscht, dass ein Problem gelöst, eine Prüfung durchgeführt oder ein Befehl ausgeführt werden müsse.
Das Gefährliche daran ist, dass der Benutzer einen Teil der Angriffskette selbst ausführt. Ein Virenscanner muss dann nicht unbedingt eine klassische Schadsoftware erkennen. Stattdessen werden legitime Windows-Komponenten, Skripte oder bereits vorhandene Werkzeuge missbraucht.
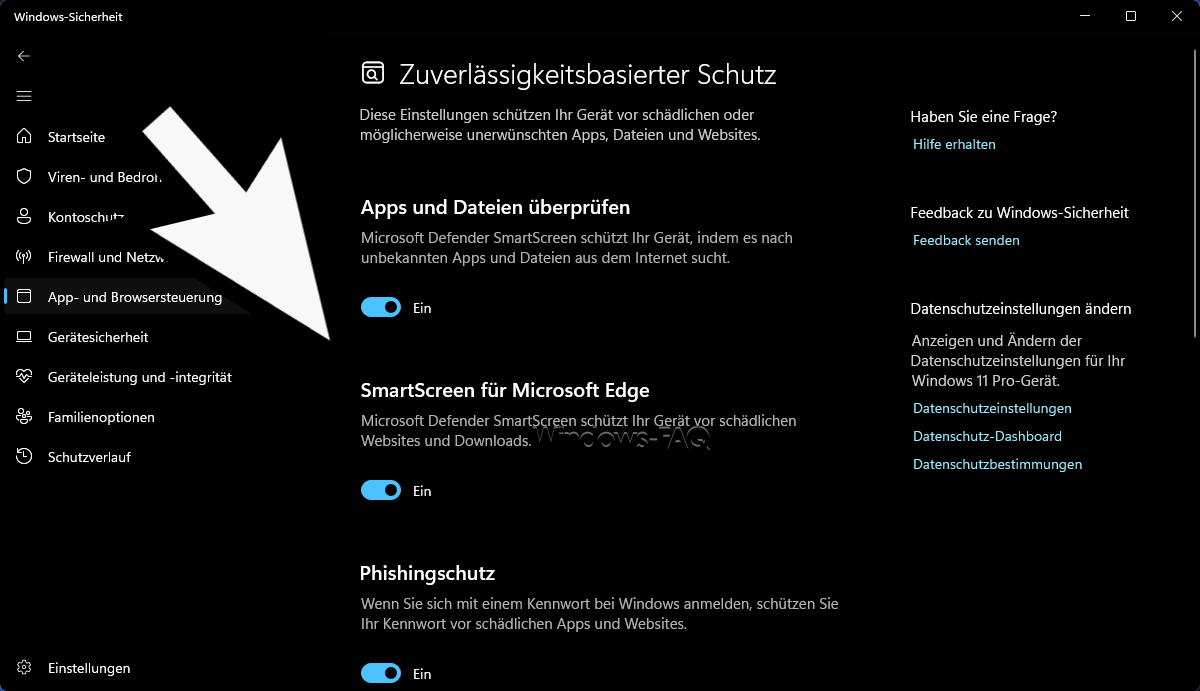
Genau deshalb sollte auch Windows SmartScreen aktiviert bleiben. Die Funktion kann verdächtige Webseiten, Downloads und unbekannte Anwendungen erkennen und bildet damit eine zusätzliche Schutzschicht.
KI wird gleichzeitig Werkzeug und Angriffsziel
Microsoft beschreibt KI im neuen Bericht aus zwei Richtungen. Angreifer können künstliche Intelligenz nutzen, um schneller Informationen zu sammeln, überzeugendere Inhalte zu erzeugen und Angriffe stärker zu automatisieren. Gleichzeitig werden KI-Systeme selbst zum Ziel.
Dazu gehören manipulierte Eingaben, Prompt Injection, gestohlene Daten, missbrauchte KI-Agenten oder übermäßig weitreichende Berechtigungen. Besonders kritisch wird das, wenn ein Agent selbst auf E-Mails, Dateien, Datenbanken oder Unternehmensanwendungen zugreifen darf.
Microsoft nennt deshalb Identitäten von Menschen, Anwendungen und KI-Agenten gemeinsam als neue Sicherheitsaufgabe. Genau in diese Richtung entwickelt sich auch das neue Microsoft Defender ISOC mit KI-Agenten.
Windows und Microsoft 365 jetzt besser schützen: Schritt für Schritt
Schritt 1: MFA und phishingresistente Anmeldung verwenden
Ein Kennwort allein sollte bei wichtigen Konten nicht mehr ausreichen. Aktiviere mindestens eine zusätzliche Authentifizierung. Unsere Anleitung zeigt Dir, wie Du die Zwei-Faktor-Authentifizierung richtig einrichtest.
Für Administratoren und besonders wichtige Konten sind Passkeys oder FIDO2-Sicherheitsschlüssel noch besser geeignet, weil sie klassische Phishing-Angriffe deutlich erschweren.
Schritt 2: Windows Credential Guard prüfen
In Unternehmensumgebungen solltest Du prüfen, ob Windows Credential Guard auf geeigneten Geräten aktiv ist. Die Funktion schützt unter anderem NTLM-Kennworthashes und Kerberos-Tickets in einer isolierten Umgebung.
Credential Guard verhindert nicht jeden Identitätsangriff. Die Funktion erschwert aber typische Versuche, nach der Kompromittierung eines Windows-PCs weitere Anmeldeinformationen auszulesen.
Schritt 3: Windows-Sicherheitsfunktionen nicht abschalten
Microsoft Defender, SmartScreen, Firewall und Exploit-Schutz sollten nicht einzeln betrachtet werden. Erst das Zusammenspiel mehrerer Schutzebenen reduziert das Risiko deutlich.
Welche Windows-Funktionen dabei besonders wichtig sind, erklären wir ausführlich in unserem Beitrag Windows-Sicherheit richtig konfigurieren.
Schritt 4: Konten und Berechtigungen regelmäßig kontrollieren
Entferne nicht mehr benötigte Benutzerkonten, alte Geräte und unnötige Administratorrechte. Gerade dauerhaft vorhandene privilegierte Konten können nach einer Kompromittierung erheblichen Schaden verursachen.
In Unternehmen sollten administrative Konten getrennt von normalen Benutzerkonten verwendet werden. Zusätzlich lohnt sich eine regelmäßige Kontrolle aktiver Sitzungen und ungewöhnlicher Anmeldungen.
Schritt 5: Sicherheitsupdates schnell installieren
Offen erreichbare Systeme werden zunehmend schnell angegriffen. Microsoft gibt im aktuellen Bericht für exponierte Cloud-Workloads durchschnittlich nur 5,3 Stunden bis zum ersten beobachteten Angriff an.
Updates für Windows, Browser, Anwendungen und Server sollten deshalb nicht unnötig lange aufgeschoben werden. Ein sauberer Patchstand gehört weiterhin zu den wichtigsten Grundlagen der IT-Sicherheit.
Aus der Administratorpraxis: Identität und Endpunkt gemeinsam betrachten
In einer Unternehmensumgebung reicht es nicht mehr aus, lediglich zu prüfen, ob Microsoft Defender auf jedem Rechner aktiv ist. Ein Angriff kann über Outlook beginnen, ein Microsoft 365 Konto übernehmen, anschließend auf OneDrive oder SharePoint zugreifen und erst danach einen Windows-PC betreffen.
Bewährt hat sich deshalb ein mehrstufiges Sicherheitsmodell aus MFA, möglichst phishingresistenter Anmeldung, Endpoint-Schutz, eingeschränkten Administratorrechten, zentraler Protokollierung und regelmäßigen Sicherheitsupdates. Je früher ungewöhnliche Aktivitäten über mehrere Systeme miteinander verknüpft werden, desto schwieriger wird es für einen Angreifer, sich unbemerkt weiter auszubreiten.
Praxistipp: Unerwartete Anmeldungen immer ernst nehmen
Eine unerwartete MFA-Abfrage, ein unbekannter Device Code oder eine plötzlich erforderliche erneute Microsoft-Anmeldung sollte nicht einfach bestätigt werden. Gerade moderne Angriffe versuchen häufig, Anwender dazu zu bringen, einen eigentlich legitimen Anmeldevorgang selbst freizugeben.
Wenn eine Anmeldung nicht von Dir gestartet wurde, sollte sie abgelehnt werden. Danach solltest Du die aktiven Sitzungen, hinterlegten Geräte und Authentifizierungsmethoden des Kontos kontrollieren.
Was bedeutet der Microsoft Bericht für private Windows-Anwender?
Viele Zahlen stammen aus Unternehmensumgebungen, die grundlegende Entwicklung betrifft aber auch private Windows-Anwender. Microsoft-Konto, E-Mail, OneDrive, Online-Shops und weitere Dienste hängen häufig an einer einzigen digitalen Identität.
Ein aktueller Windows-PC mit aktivem Defender ist deshalb ein guter Anfang, aber kein vollständiger Schutz. Besonders wichtig sind zusätzliche Authentifizierung, unterschiedliche Kennwörter, aktuelle Software und ein vorsichtiger Umgang mit unerwarteten Anmeldeaufforderungen.
FAQ zum Microsoft Digital Defense Report 2026
Der Microsoft Digital Defense Report 2026 fasst aktuelle Beobachtungen von Microsoft zur weltweiten Cyberbedrohung zusammen. Grundlage sind unter anderem Sicherheitssignale aus Microsoft Diensten, Geräten, Identitäten, E-Mails und Cloud-Systemen.
Bei 52,2 Prozent der von Microsoft beobachteten Angriffe, bei denen bereits ein gültiges Konto verwendet wurde, folgte weiterer Diebstahl von Zugangsdaten. Ein kompromittiertes Konto kann damit zum Ausgangspunkt für weitere Kontoübernahmen werden.
QR-Codes verbergen die eigentliche Zieladresse und werden häufig mit einem Smartphone geöffnet. Dadurch können Anwender leichter auf gefälschte Anmeldeseiten geleitet werden.
Microsoft Defender ist eine wichtige Schutzebene, reicht aber allein nicht aus. Zusätzlich sollten MFA oder Passkeys, SmartScreen, aktuelle Sicherheitsupdates und möglichst wenige Administratorrechte verwendet werden.
KI kann Angriffe beschleunigen, Inhalte überzeugender machen und bestimmte Arbeitsschritte automatisieren. Gleichzeitig werden KI-Systeme und KI-Agenten selbst zu Angriffszielen, insbesondere wenn sie Zugriff auf sensible Daten oder Anwendungen besitzen.
Fazit zum Microsoft Digital Defense Report 2026
Der aktuelle Microsoft-Bericht zeigt vor allem, dass moderne Cyberangriffe immer stärker auf Anwender und menschliches Verhalten zielen. Ein gestohlenes Konto ist häufig nicht das Ende eines Angriffs, sondern erst der Anfang weiterer Kontoübernahmen und Datendiebstähle.
Für Windows-Anwender und Administratoren ist deshalb die Kombination mehrerer Schutzfunktionen wichtig. Microsoft Defender, SmartScreen und Sicherheitsupdates sollten die Grundlage bilden und zum Standardschutz gehören. MFA, Passkeys und eingeschränkte Berechtigungen sollten ebenso als Mindeststandard verwendet werden.

Neueste Kommentare