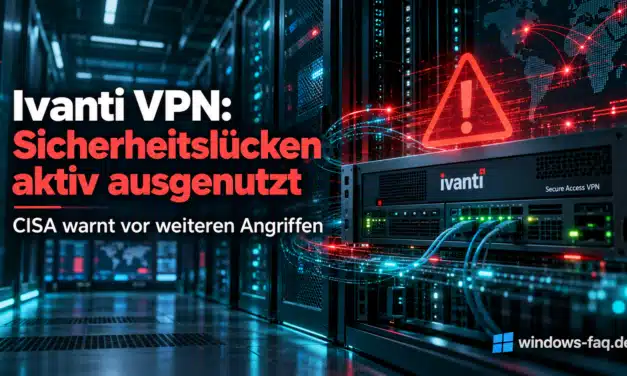
Ivanti Connect Secure: Neue Zero-Days aktiv ausgenutzt
Für Ivanti Connect Secure besteht erneut dringender Handlungsbedarf. Die US-Cybersicherheitsbehörde CISA hat am 30. Oktober 2026 zwei weitere Sicherheitslücken in ihren Katalog der aktiv ausgenutzten Schwachstellen aufgenommen: CVE-2026-111357 und CVE-2026-118527. Zusammen mit einer bereits Anfang Oktober bekannt gewordenen Schwachstelle können Angreifer unter bestimmten Voraussetzungen die vollständige Kontrolle über ein VPN-System erlangen.
Weiterlesen

Neueste Kommentare