Eine neue Sicherheitswarnung beschäftigt gerade viele FRITZ!Box-Nutzer. Der Hersteller FRITZ! hat am 6. November 2026 eine offizielle Stellungnahme zu der kritischen Linux-Sicherheitslücke CVE-2026-98432 veröffentlicht. Die Schwachstelle betrifft die Verarbeitung eingehender IPv4-TCP-Verbindungen. Unter bestimmten Voraussetzungen kann sie dazu führen, dass ein System abstürzt oder im schlimmsten Fall sogar fremder Code ausgeführt wird.
Auffällig ist: Der Hersteller bereitet bereits Sicherheitsupdates für betroffene Geräte vor. Eine konkrete Liste der betroffenen FRITZ!Box-Modelle oder bereits verfügbare Korrekturversionen nennt FRITZ! in der Stellungnahme aber noch nicht. Wir erklären, wie die Sicherheitslücke funktioniert, was bislang tatsächlich bestätigt ist und welche Vorsichtsmaßnahmen Du jetzt treffen kannst.
FRITZ! bestätigt Sicherheitswarnung zu CVE-2026-98432
Die neue Herstellerwarnung stammt vom Freitag, dem 6. November 2026. FRITZ! reagiert damit auf eine Schwachstelle, die bereits am 15. Oktober 2026 im Linux-Kernel veröffentlicht wurde.
Viele Router und andere Netzwerkgeräte verwenden Linux als Betriebssystembasis. Deshalb kann eine Sicherheitslücke im Linux-Kernel grundsätzlich auch eingebettete Systeme betreffen. Ob ein bestimmtes Gerät tatsächlich verwundbar ist, hängt aber von seiner Kernelversion, den verwendeten Komponenten, vorhandenen Korrekturen und seiner Konfiguration ab.
| Merkmal | Aktueller Stand |
|---|---|
| Schwachstelle | CVE-2026-98432 |
| Linux-Kernel-Veröffentlichung | 15.10.2026 |
| FRITZ!-Sicherheitswarnung | 06.11.2026 |
| Schweregrad | 9,8 von 10, Critical, CVSS 3.1 nach Linux-Kernel-CNA |
| Betroffene Komponente | Linux-Kernel, IPv4-TCP-Verarbeitung |
| Mögliche Auswirkungen | Systemabsturz, Speicherbeschädigung, mögliche Codeausführung |
| Erfolgreicher Laborangriff | Von Anthropic demonstriert |
| Aktive Angriffe auf FRITZ!Boxen | Keine bestätigt |
| Betroffene FRITZ!-Modelle | Noch keine vollständige Modellliste veröffentlicht |
| Sicherheitsupdate | Laut Hersteller in Vorbereitung |
| Korrigierte FRITZ!OS-Version | Noch nicht bestätigt |
Wichtig ist die Unterscheidung zwischen der allgemeinen Linux-Sicherheitsbewertung und der tatsächlichen Ausnutzbarkeit auf einer FRITZ!Box. Der CVSS-Wert 9,8 beschreibt die Schwachstelle im Linux-Kernel. Er ist keine eigenständige Risikobewertung sämtlicher FRITZ!Box-Modelle.
Was macht CVE-2026-98432 so gefährlich?
Die Sicherheitslücke sitzt in einem Bereich des Linux-Kernels, der eingehende TCP-Verbindungen verarbeitet. TCP wird von vielen Internetdiensten genutzt und sorgt dafür, dass Daten zuverlässig zwischen zwei Geräten übertragen werden.
Bei CVE-2026-98432 handelt es sich um einen sogenannten Use-after-free-Fehler: Die Software greift unter bestimmten zeitlichen Bedingungen auf einen Speicherbereich zu, der eigentlich schon freigegeben wurde. Konkret können sich Verarbeitungsschritte überschneiden, wenn der Kernel neue IPv4-TCP-Verbindungen bearbeitet und Verbindungsanfragen erneut übertragen werden. Dadurch kann ein ungültiger Speicherzugriff entstehen.
Die möglichen Folgen reichen von einer Störung des Netzwerkdienstes bis hin zur Übernahme des betroffenen Systems. Fremden Code auszuführen ist allerdings technisch anspruchsvoll und setzt voraus, dass ein Angriff auf die verwundbare Implementierung tatsächlich gelingt.
Die Grundlagen zu solchen Angriffen erklären wir ausführlicher in unserem Beitrag Was ist ein Exploit und wie gefährlich sind Sicherheitslücken?.
Sicherheitsforscher haben einen erfolgreichen Angriff demonstriert
Am 27. Oktober 2026 berichtete das Unternehmen Anthropic von einem erfolgreichen Angriff auf einen verwundbaren Linux-Server. Dabei gelang es, die Kernel-Schwachstelle auszunutzen und Befehle mit höchsten Systemrechten auszuführen.
Dieser Angriff wurde unter kontrollierten Forschungsbedingungen demonstriert. Er ist deshalb nicht mit einer bestätigten Angriffswelle auf Router oder Linux-Server gleichzusetzen. Auch FRITZ! erklärte am 6. November, dass dem Hersteller keine erfolgreiche Ausnutzung im Zusammenhang mit seinen Produkten bekannt sei.
Trotzdem sollte die Sicherheitswarnung ernst genommen werden. Ein nachgewiesener Laborangriff zeigt, dass die Schwachstelle nicht ausschließlich ein theoretisches Problem ist. Gleichzeitig lässt sich aus diesem Versuch nicht ableiten, dass jedes Linux-basierte Gerät mit einem solchen Angriff übernommen werden kann.
Welche FRITZ!Box-Modelle sind betroffen?
Das lässt sich im Moment noch nicht abschließend sagen. FRITZ! hat zwar Updates für betroffene Geräte angekündigt, aber bislang keine vollständige Liste mit Modellnummern und den dazugehörigen Firmwareständen veröffentlicht.
Deshalb wäre es falsch, etwa die FRITZ!Box 7590, 7690, 5690 Pro oder 6690 Cable pauschal als verwundbar einzustufen. Genauso wenig lässt sich ohne eine Bestätigung des Herstellers behaupten, dass eines dieser Geräte schon vollständig geschützt ist.
Entscheidend ist die Firmware, die auf dem jeweiligen Gerät tatsächlich läuft. Zwei FRITZ!Boxen können unterschiedliche Linux-Kernel, Treiber und Sicherheitskorrekturen verwenden, selbst wenn ihre FRITZ!OS-Versionsnummer ähnlich aussieht.
Schützt FRITZ!OS 8.51 bereits vor der Sicherheitslücke?
FRITZ!OS 8.51 wurde Anfang November für zahlreiche Geräte veröffentlicht. Dazu gehören unter anderem die FRITZ!Box 6690 Cable, 6670 Cable und weitere Modelle. Unsere Übersicht FRITZ!OS 8.51: Neue Funktionen und mögliche Probleme enthält die bereits bestätigten Firmwareveröffentlichungen.
Der Hersteller hat jedoch bislang nicht ausdrücklich bestätigt, dass FRITZ!OS 8.51 die Schwachstelle CVE-2026-98432 auf sämtlichen betroffenen Geräten behebt. Eine neuere Versionsnummer allein ist deshalb kein ausreichender Nachweis für die Korrektur dieser Sicherheitslücke.
Installiere weiterhin die für Dein Modell regulär angebotenen Firmwareupdates. Ob eine Veröffentlichung ausdrücklich CVE-2026-98432 behebt, solltest Du anhand der zugehörigen Herstellerhinweise kontrollieren.
FRITZ!Box absichern: Diese Maßnahmen sind jetzt sinnvoll
Solange die konkreten Sicherheitskorrekturen noch vorbereitet werden, kannst Du die Angriffsfläche Deiner FRITZ!Box vorsorglich reduzieren. Besonders wichtig sind unnötige Internetfreigaben und nicht mehr benötigte Fernzugriffsmöglichkeiten.
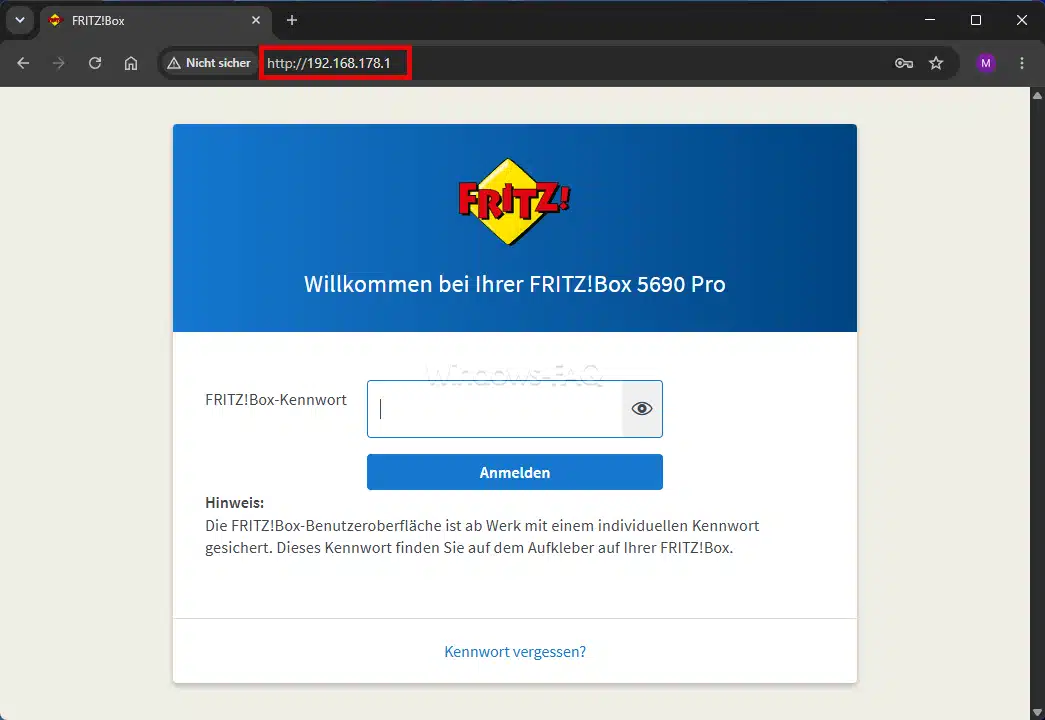
1. Installierte FRITZ!OS-Version kontrollieren
- Verbinde Deinen Windows-PC über WLAN oder LAN mit Deiner FRITZ!Box.
- Öffne danach bitte Microsoft Edge oder einen anderen Browser.
- Gib die Adresse http://fritz.box in die Adressleiste ein.
- Alternativ kannst Du bei einer üblichen FRITZ!Box-Konfiguration http://192.168.178.1 verwenden.
- Melde Dich mit Deinem FRITZ!Box-Kennwort an.
- Öffne anschließend System und Update.
- Kontrolliere die installierte FRITZ!OS-Version und suche nach neuen Updates.
Wird eine neuere, regulär freigegebene Firmware angeboten, solltest Du die Versionshinweise prüfen und das Update zeitnah installieren. Verwende ausschließlich Dateien, die ausdrücklich für Dein FRITZ!Box-Modell vorgesehen sind.
Falls der Zugriff nicht funktioniert, hilft Dir unsere Anleitung 192.168.178.1: FRITZ!Box öffnen und anmelden. Weitere Lösungsmöglichkeiten findest Du unter FRITZ!Box nicht erreichbar.
2. Nicht benötigte Portfreigaben entfernen
Portfreigaben erlauben unter bestimmten Voraussetzungen eingehende Verbindungen aus dem Internet zu Geräten in Deinem Heimnetz. Sie werden beispielsweise für NAS-Systeme, Spieleserver oder selbst betriebene Webserver eingerichtet.
- Öffne bitte die Benutzeroberfläche Deiner FRITZ!Box.
- Wechsle danach zu Internet und anschließend Freigaben.
- Öffne die Registerkarte Portfreigaben.
- Kontrolliere anschließend sämtliche vorhandenen Freigaberegeln.
- Entferne die Freigaben, die Du nicht mehr benötigst.
- Prüfe auch, ob einzelne Geräte selbstständig Portfreigaben anlegen dürfen.
Diese Maßnahme reduziert unnötig erreichbare Dienste, ist aber keine bestätigte vollständige Abhilfe für CVE-2026-98432. Die Schwachstelle befindet sich im Netzwerkstack des Kernels. Welche Pakete eine konkrete FRITZ!Box-Implementierung erreichen können, ist damit nicht vollständig geklärt.
Warum Portfreigaben überhaupt benötigt werden und welche Sicherheitsrisiken sie mitbringen, erklären wir in Portweiterleitung einrichten: Router und Windows. Ergänzende Grundlagen findest Du im Artikel NAT und Network Address Translation.
3. Internetzugriff auf die Routeroberfläche überprüfen
Einige FRITZ!Boxen sind so eingerichtet, dass man die Benutzeroberfläche auch aus dem Internet erreichen kann. Wenn Du diese Fernverwaltung nicht brauchst, solltest Du die externe Erreichbarkeit besser abschalten.
Je nach Modell und FRITZ!OS-Version findest Du die passenden Einstellungen unter „Internet“ und „MyFRITZ!-Konto“ oder im Bereich „FRITZ!Box-Dienste“ bei den Freigaben. Schau vor allem nach, ob der HTTPS-Zugriff auf die Benutzeroberfläche aus dem Internet aktiviert ist.
So eine Änderung ersetzt allerdings kein Sicherheitsupdate – sie verringert nur unnötige Möglichkeiten für den Fernzugriff. Wenn Du von unterwegs tatsächlich Zugriff brauchst, ist ein gut konfiguriertes VPN meist die bessere Lösung. Auch dabei gilt: Der VPN-Endpunkt selbst muss aktuell gehalten werden.
4. Windows-PCs und Netzwerkgeräte kontrollieren
Eine Router-Sicherheitslücke bedeutet nicht automatisch, dass Dein Windows-PC selbst verwundbar ist. Dennoch lohnt sich die Kontrolle der gesamten Netzwerkumgebung, besonders wenn Computer, NAS-Systeme oder andere Geräte von außen erreichbar sind.
Mit unserer Anleitung Welches Programm belegt welchen Port? kannst Du beispielsweise überprüfen, welche Dienste auf einem Windows-PC Verbindungen annehmen.
Kontrolliere außerdem bestehende Freigaben und unbekannte Netzwerkgeräte. Die Anleitung Netzwerkgeräte unter Windows 11 überprüfen zeigt passende Möglichkeiten zur Netzwerkdiagnose.
Was solltest Du bei CVE-2026-98432 nicht tun?
Kein Grund, in Panik alle Netzwerkfunktionen abzuschalten oder die FRITZ!Box auf Werkseinstellungen zurückzusetzen. Ein Zurücksetzen behebt die Schwachstelle im verwendeten Linux-Kernel nämlich nicht.
Auch ein einfacher Neustart löst den Programmfehler nicht dauerhaft. Ein Neustart gehört nur dann zur eigentlichen Sicherheitskorrektur, wenn vorher eine entsprechend aktualisierte Firmware installiert wurde.
IPv6 abzuschalten ist ebenfalls keine geeignete Lösung. Die dokumentierte Schwachstelle betrifft vor allem die Verarbeitung von IPv4-TCP-Verbindungen. Ein Wechsel des Protokolls ist kein bestätigter Ersatz für ein Sicherheitsupdate und kann zusätzlich Verbindungsprobleme verursachen.
Welche Auswirkungen IPv6-Einstellungen auf Dein Heimnetz haben, erklären wir in FRITZ!Box IPv6 deaktivieren: Vorteile, Nachteile und Risiken.
Wann kommen die FRITZ!Box-Sicherheitsupdates?
FRITZ! hat am 6. November bestätigt, dass entsprechende Updates vorbereitet werden. Ein verbindliches Veröffentlichungsdatum wurde dabei ebenso wenig genannt wie konkrete neue Firmwareversionen.
Auch eine Microsoft-KB-Nummer gibt es für FRITZ!OS nicht. Firmwareupdates werden direkt vom Routerhersteller und gegebenenfalls über den jeweiligen Internetanbieter bereitgestellt.
Bei gemieteten Kabelroutern kann der Zeitpunkt der Aktualisierung vom Provider abhängen. Administratoren sollten deshalb neben dem Gerätetyp auch die Herkunft des Routers und seine tatsächlich installierte Firmware dokumentieren.
Den aktuellen Stand der Herstellerwarnung findest Du unter FRITZ!: Aktuelle Sicherheitsthemen. Dort wurde die Stellungnahme zu CVE-2026-98432 am 6. November 2026 veröffentlicht.
Unsere Einschätzung: Ein Sicherheitsupdate ist wichtiger als vorschnelle Konfigurationsänderungen
Bei so einer Sicherheitsmeldung würde ich zuerst schauen, welche Routermodelle überhaupt im Einsatz sind und ob unnötige Zugriffe aus dem Internet erlaubt sind. Wenn mehrere Standorte betroffen sind, sollte man Modell, Firmwareversion und die Einstellungen zum Fernzugriff in einer kleinen Übersicht festhalten.
Wichtig ist mir dabei, klar zwischen bestätigter Betroffenheit und einem allgemeinen Risiko zu unterscheiden. Die Linux-Schwachstelle ist kritisch und wurde in einer Forschungsumgebung erfolgreich ausgenutzt. Das heißt aber nicht, dass sich jede FRITZ!Box über das Internet sofort übernehmen lässt.
Für eine belastbare Entwarnung kommt es auf die konkreten Korrekturen des Herstellers an. Bis dahin sind regelmäßige Updateprüfungen und eine möglichst kleine Angriffsfläche die sinnvollsten Maßnahmen.
FAQ: Häufige Fragen zur FRITZ!Box-Sicherheitslücke
Was ist CVE-2026-98432?
CVE-2026-98432 ist eine kritische Schwachstelle in der IPv4-TCP-Verarbeitung des Linux-Kernels. Sie kann unter bestimmten Voraussetzungen zu Speicherbeschädigungen, Systemabstürzen oder der Ausführung fremden Programmcodes führen.
Sind alle FRITZ!Boxen von der Sicherheitslücke betroffen?
Das ist bisher nicht bestätigt. FRITZ! bereitet Updates für betroffene Geräte vor, hat aber noch keine vollständige Modellliste veröffentlicht. Die tatsächliche Betroffenheit hängt von der eingesetzten Software und Konfiguration ab.
Gibt es bereits ein FRITZ!Box-Sicherheitsupdate?
Am 6. November 2026 kündigte FRITZ! entsprechende Updates an. Eine ausdrücklich für CVE-2026-98432 bestätigte, korrigierte FRITZ!OS-Version wurde in der Stellungnahme noch nicht genannt.
Schützt FRITZ!OS 8.51 vor CVE-2026-98432?
Eine allgemeine Bestätigung dafür liegt bisher nicht vor. FRITZ!OS 8.51 ist für zahlreiche Geräte verfügbar. Ob die betreffende Schwachstelle auf einem bestimmten Modell behoben wurde, muss der Hersteller ausdrücklich bestätigen.
Wird die Sicherheitslücke bereits aktiv ausgenutzt?
Anthropic demonstrierte am 27. Oktober 2026 einen erfolgreichen Laborangriff auf einen verwundbaren Linux-Server. Bestätigte Angriffe auf FRITZ!Boxen sind dagegen nach der Herstellerwarnung vom 6. November nicht bekannt.
Hilft es, Portfreigaben zu deaktivieren?
Nicht benötigte Portfreigaben zu entfernen ist eine sinnvolle Sicherheitsmaßnahme. Es ist aber nicht nachgewiesen, dass sich CVE-2026-98432 dadurch auf allen betroffenen Geräten vollständig verhindern lässt. Ein korrigiertes Firmwareupdate bleibt entscheidend.
Muss ich meine FRITZ!Box austauschen?
Ein Austausch ist aufgrund der bisherigen Sicherheitswarnung nicht generell erforderlich. FRITZ! bereitet Updates für betroffene Geräte vor. Ob für ein konkretes älteres Modell weitere Maßnahmen notwendig werden, muss anhand zukünftiger Herstellerinformationen beurteilt werden.
Fazit: FRITZ!Box-Sicherheitswarnung ernst nehmen, aber nicht in Panik geraten
Die Stellungnahme von FRITZ! vom 6. November 2026 ist für viele FRITZ!Box-Besitzer ein wichtiger Sicherheitshinweis. CVE-2026-98432 hat im Linux-Kernel einen kritischen CVSS-Wert und wurde unter Forschungsbedingungen bereits erfolgreich ausgenutzt.
Für die betroffenen FRITZ!-Geräte bereitet der Hersteller Sicherheitsupdates vor. Solange es noch keine konkreten Modelllisten und korrigierten Firmwareversionen gibt, solltest Du vor allem Deine Routerkonfiguration prüfen, nicht benötigte Freigaben aus dem Internet entfernen und regelmäßig nach Updates suchen.
Die eigentliche Sicherheitskorrektur muss der Hersteller liefern. Sobald neue bestätigte Informationen zu betroffenen Modellen, Firmwareversionen und verfügbaren Updates vorliegen, aktualisieren wir den Artikel entsprechend.

Neueste Kommentare