Kaum sind die kritischen PHP2Shell-Sicherheitsupdates installiert, warnt das PHP-Entwicklerteam bereits vor einer weiteren Schwachstelle. Am 23. Oktober 2026 wurde CVE-2026-115560 bekannt gegeben. Besonders unangenehm ist, dass die am 21. Oktober veröffentlichten PHP-Sicherheitsupdates dieses neue Problem noch nicht beheben. Unter bestimmten Voraussetzungen kann die Schwachstelle zur Ausführung fremden Programmcodes auf einem Webserver führen.
Allerdings gibt es eine wichtige Einschränkung. Nicht jede PHP-Installation und nicht jede WordPress-Seite ist automatisch betroffen. Der Angriff setzt eine ungewöhnliche Kombination aus PHP-Einstellungen und Anwendungscode voraus. Bis ein vollständiges Sicherheitsupdate verfügbar ist, empfiehlt das PHP-Projekt eine konkrete Änderung an der Serverkonfiguration. Wir erklären, welche Systeme gefährdet sein können und wie du sie absichern kannst.
Neue PHP-Sicherheitslücke CVE-2026-115560 am 23. Oktober bestätigt
Die neue Sicherheitswarnung wurde am Freitag, dem 23. Oktober 2026, auf der offiziellen PHP-Webseite veröffentlicht. Die Entwickler beschreiben einen möglichen Angriffsweg innerhalb der Funktion Session Upload Progress. Diese Funktion kann verwendet werden, um den Fortschritt eines Datei-Uploads innerhalb einer PHP-Sitzung zu verfolgen.
Unter ungewöhnlichen Voraussetzungen kann dabei eine Sicherheitslücke entstehen, die eine Remote Code Execution ermöglichen könnte. Gemeint ist, dass ein Angreifer unter den nötigen Bedingungen fremden Programmcode auf dem betroffenen System ausführen kann.
Die Entwickler stufen die praktische Ausnutzbarkeit ausdrücklich als unwahrscheinlich ein, weil mehrere besondere Voraussetzungen gleichzeitig vorliegen müssen. Trotzdem empfehlen sie eine vorübergehende Schutzmaßnahme.
| Merkmal | Information |
|---|---|
| Schwachstelle | CVE-2026-115560 |
| Veröffentlichung | 23. Oktober 2026 |
| Betroffene Komponente | PHP Session Upload Progress |
| Mögliche Auswirkung | Remote Code Execution unter besonderen Voraussetzungen |
| CVSS-Bewertung | Noch keine offizielle Bewertung veröffentlicht |
| Aktive Angriffe | Keine bestätigte aktive Ausnutzung dieser CVE in der Herstellerwarnung genannt |
| Sicherheitsupdate | Stand 25.10.2026 noch nicht veröffentlicht |
| Vorübergehende Schutzmaßnahme | session.upload_progress.enabled=0 |
Eine offizielle Liste sämtlicher betroffener und korrigierter PHP-Versionen liegt für diese neue Schwachstelle bislang nicht vor. Das PHP-Projekt möchte die vollständigen technischen Informationen zusammen mit einem regulären Fehlerkorrekturupdate veröffentlichen.
Die ursprüngliche Mitteilung findest Du im offiziellen PHP-Nachrichtenarchiv vom 23. Oktober 2026.
Welche PHP-Server sind von CVE-2026-115560 betroffen?
Bei dieser Schwachstelle entscheidet nicht allein die installierte PHP-Version über das Risiko. Entscheidend ist vielmehr das Zusammenspiel verschiedener Einstellungen und des verwendeten Anwendungscodes.
Nach Angaben des PHP-Projekts müssen drei Voraussetzungen gleichzeitig erfüllt sein, damit der beschriebene Angriffsweg entstehen kann.
1. Ein besonderer Session-Serializer ist konfiguriert
Die PHP-Einstellung session.serialize_handler muss zunächst auf php_binary oder php_serialize gesetzt sein. Diese Einstellung bestimmt, wie PHP die Daten einer Sitzung speichert und wieder ausliest.
Viele Anwendungen verwenden die Standardeinstellung php. Eine abweichende Einstellung allein bedeutet allerdings noch nicht, dass ein Server verwundbar ist.
2. Die Anwendung verändert den Serializer zur Laufzeit
Zusätzlich muss die Anwendung den eingestellten Serializer während der Ausführung verändern. Dabei wird der Wert mit ini_set() wieder auf php gesetzt, bevor session_start() aufgerufen wird.
Diese Kombination ist ungewöhnlich. Viele verbreitete PHP-Anwendungen ändern den Session-Serializer während ihrer Ausführung überhaupt nicht.
3. Session Upload Progress ist aktiviert
Außerdem muss die Funktion Session Upload Progress aktiviert sein. Die dazugehörige Einstellung lautet session.upload_progress.enabled.
Diese Funktion ist standardmäßig oft aktiviert. Mit ihr können Informationen über laufende Datei-Uploads innerhalb einer PHP-Sitzung abgelegt werden.
Erst wenn alle drei Voraussetzungen zusammenkommen, besteht laut aktueller PHP-Sicherheitsmitteilung der beschriebene Angriffsweg. Anwendungen, die den Session-Serializer zur Laufzeit nicht verändern, sind nach Angaben der Entwickler von dieser speziellen Schwachstelle nicht betroffen.
Ist WordPress von der neuen PHP-Sicherheitslücke betroffen?
WordPress verwendet PHP als serverseitige Programmiersprache. Deshalb ist jede neue Sicherheitsmeldung zu PHP grundsätzlich auch für Betreiber von WordPress-Webseiten interessant.
Für CVE-2026-115560 gilt allerdings eine wichtige Einschränkung. Allein die Verwendung von WordPress bedeutet nicht, dass eine Webseite über diese Schwachstelle angegriffen werden kann.
Entscheidend ist, ob die konkrete Anwendung samt ihrer Erweiterungen die zuvor beschriebenen Voraussetzungen erfüllt. Vor allem muss der Session-Serializer unter den genannten Bedingungen zur Laufzeit geändert werden.
Die pauschale Aussage, alle WordPress-Seiten seien betroffen, wäre deshalb nicht gerechtfertigt. Betreiber sollten trotzdem prüfen, welche PHP-Konfiguration ihr Hostinganbieter einsetzt und ob bestimmte Anwendungen oder Erweiterungen eigene Session-Einstellungen vornehmen.
Grundsätzlich ist ein aktueller Sicherheitsstand bei WordPress wichtig. Welche Folgen veraltete Erweiterungen haben können, erklären wir im Beitrag WordPress gehackt: Ursachen, Folgen und Schutzmaßnahmen.
Auch Windows Server und lokale PHP-Installationen berücksichtigen
PHP wird nicht ausschließlich auf Linux-Servern eingesetzt. Auch Windows Server können PHP-Anwendungen ausführen, beispielsweise über Microsoft IIS und FastCGI oder über einen Apache-Webserver.
Außerdem verwenden zahlreiche Entwickler lokale Testumgebungen. Ein bekanntes Beispiel ist XAMPP, das unter anderem Apache und PHP bereitstellt. Wie eine solche Umgebung aufgebaut werden kann, zeigen wir in unserer Anleitung WordPress lokal unter Windows installieren.
Wenn eine Testumgebung ausschließlich über Localhost und die Adresse 127.0.0.1 erreichbar ist, unterscheidet sich ihre Gefährdung von einem öffentlich erreichbaren Webserver. Trotzdem sollten auch solche Installationen regelmäßig aktualisiert werden.
Schritt für Schritt: PHP gegen CVE-2026-115560 absichern
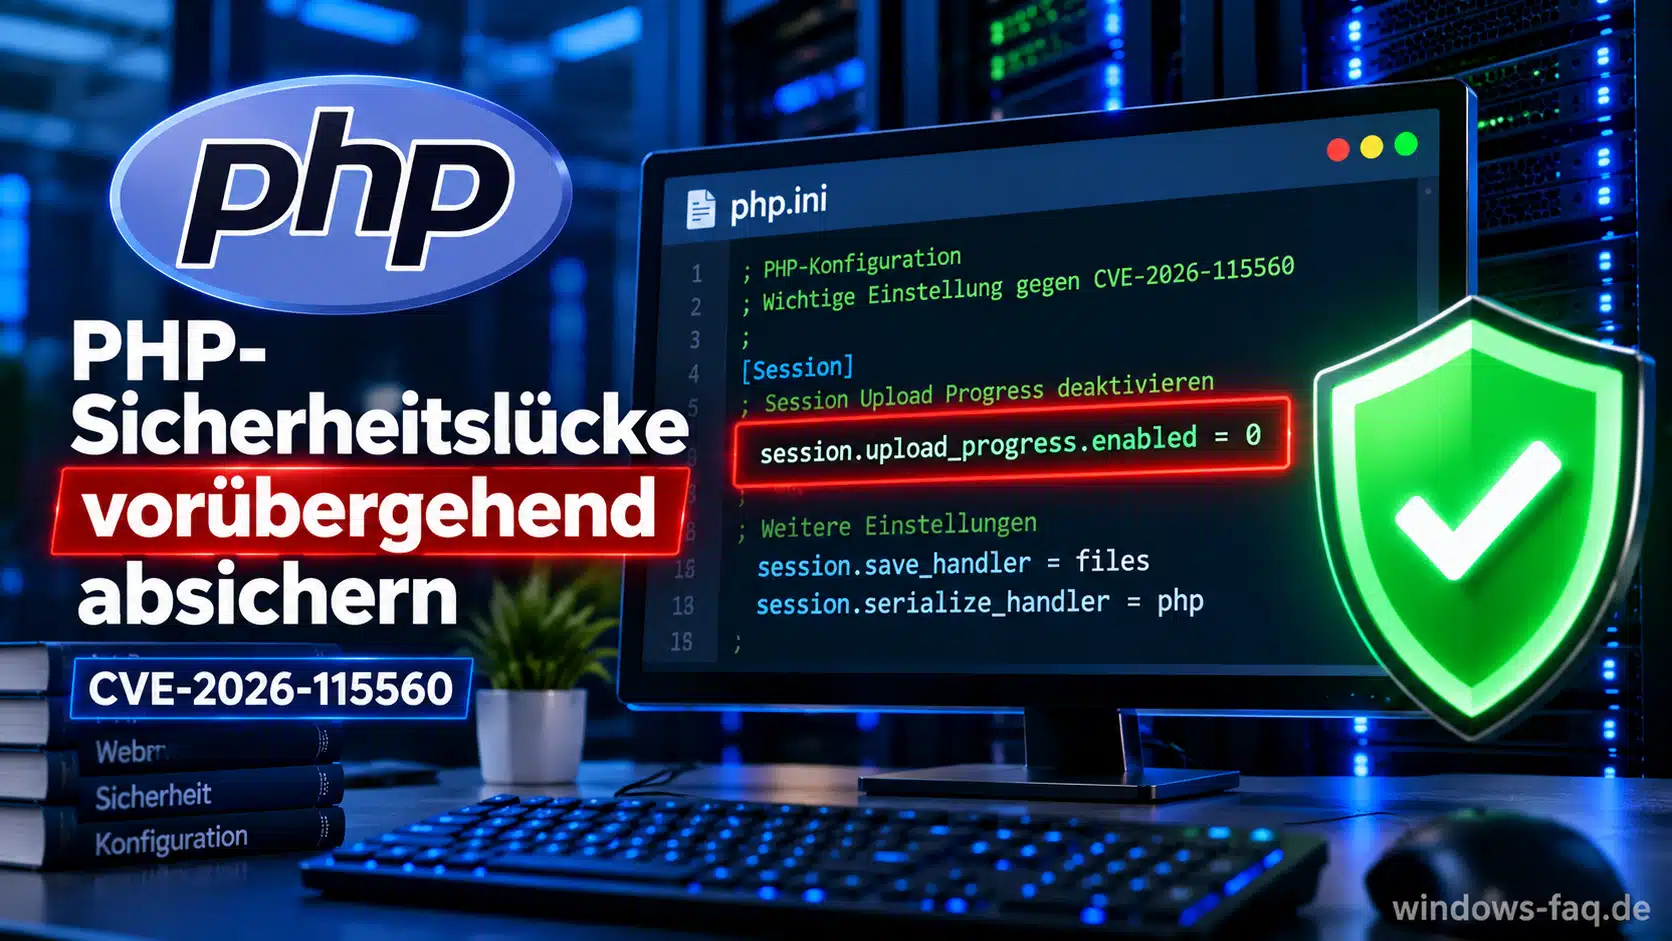
Bis ein korrigiertes PHP-Update erscheint, rät das PHP-Projekt ausdrücklich dazu, Session Upload Progress vorübergehend abzuschalten. Das ist eine Schutzmaßnahme gegen genau diesen Angriffsweg und kein vollständiges Sicherheitsupdate für alle PHP-Schwachstellen.
Schritt 1: Verwendete PHP-Konfiguration feststellen
Wenn Du einen eigenen Server betreibst, kannst Du zunächst ermitteln, wo sich die PHP-Konfigurationsdateien befinden. Auf vielen Linux-Systemen hilft folgender Befehl:
php --iniDie Ausgabe enthält unter anderem den Pfad zur geladenen php.ini und zusätzliche Konfigurationsverzeichnisse. Beachte allerdings, dass dieser Befehl die Konfiguration der PHP-Kommandozeile anzeigt.
Eine Webseite kann eine andere PHP-Konfiguration verwenden, beispielsweise über PHP-FPM oder einen eigenen Webserverdienst. Deshalb solltest Du sicherstellen, dass Du tatsächlich die Einstellungen der produktiven Webanwendung bearbeitest.
Schritt 2: Session Upload Progress deaktivieren
In der für den Webserver wirksamen PHP-Konfiguration kannst Du die folgende Einstellung vornehmen:
session.upload_progress.enabled = 0Die Änderung sollte in der zentralen php.ini oder in einer geeigneten administrativen Serverkonfiguration erfolgen. Wichtig ist, dass sie bereits vor der Verarbeitung einer HTTP-Anfrage wirksam wird.
Bei PHP-FPM lässt sich die Einstellung alternativ über eine administrative Pool-Konfiguration vorgeben:
php_admin_value[session.upload_progress.enabled] = 0Diese Schreibweise gehört in die Konfiguration eines PHP-FPM-Pools. Sie darf nicht unverändert in jede beliebige php.ini oder in ein PHP-Skript übernommen werden.
Das PHP-Projekt weist ausdrücklich darauf hin, dass eine Änderung über ini_set() oder eine nachträglich geladene .user.ini für diese Schutzmaßnahme nicht zuverlässig geeignet ist.
Schritt 3: PHP-Worker neu starten
Damit die geänderte Einstellung greift, müssen die betroffenen PHP-Worker neu gestartet werden. Wie das geht, hängt von deiner Webserverumgebung ab.
Bei einer Linux-Installation mit PHP-FPM reicht meist ein Neustart des passenden PHP-FPM-Dienstes. Führt Apache PHP als Modul aus, startest du in der Regel den Apache-Dienst neu.
Unter Windows Server kommt es darauf an, ob PHP über IIS mit FastCGI oder über einen anderen Webserver läuft. Wichtig ist am Ende, dass keine alten PHP-Prozesse mit der bisherigen Konfiguration weiterlaufen.
Schritt 4: Wirksame Einstellung überprüfen
Nach dem Neustart solltest Du kontrollieren, ob die Änderung tatsächlich für die Webseite gilt. Die reine Abfrage mit php -i kann dafür unzureichend sein, wenn die Kommandozeile eine andere Konfiguration verwendet.
Zur Überprüfung eignen sich die Konfigurationsanzeige des Hostinganbieters oder eine geschützte administrative PHP-Diagnose. Eine öffentlich erreichbare phpinfo-Datei solltest du dafür nicht dauerhaft auf dem Webserver liegen lassen, weil sie umfangreiche technische Informationen preisgeben kann.
Außerdem empfiehlt sich ein Funktionstest der vorhandenen Uploadformulare. Das Abschalten von Session Upload Progress kann vor allem Anwendungen beeinträchtigen, die den Fortschritt eines Uploads ausdrücklich über diese PHP-Funktion anzeigen.
Der eigentliche Datei-Upload muss dadurch nicht grundsätzlich deaktiviert werden. Entscheidend ist, ob die Anwendung auf die entsprechende Fortschrittsinformation angewiesen ist.
Warum die PHP2Shell-Sicherheitsupdates CVE-2026-115560 nicht beheben
Am 21. Oktober 2026 hatte das PHP-Entwicklerteam bereits vier außerplanmäßige Sicherheitsversionen veröffentlicht. Diese Updates schließen zwei andere kritische Sicherheitslücken, die unter den Kennungen CVE-2026-109618 und CVE-2026-109619 bekannt sind.
Die beiden Schwachstellen werden mit einem CVSS-Wert von 9,2 nach Version 4.0 bewertet. Sie können unter entsprechenden Voraussetzungen ebenfalls zur Ausführung fremden Programmcodes führen.
| PHP-Versionsreihe | Sicherheitsupdate vom 21.10.2026 |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Diese vier Versionen beheben die beiden ursprünglichen PHP2Shell-Schwachstellen. Sie enthalten jedoch noch keine bestätigte Korrektur für CVE-2026-115560.
Deshalb sind zwei Maßnahmen voneinander zu unterscheiden. Einerseits sollten die veröffentlichten Sicherheitsupdates installiert werden. Andererseits muss bei der neuen Schwachstelle überprüft werden, ob die beschriebene besondere Konfiguration vorliegt.
Die bestätigten PHP-Versionen und die offiziellen Downloadmöglichkeiten findest Du in unserem bereits veröffentlichten Beitrag PHP2Shell: PHP-Sicherheitsupdates jetzt verfügbar. Dort erklären wir auch die technischen Hintergründe der beiden ursprünglichen Schwachstellen.
Wann erscheint ein Sicherheitsupdate für CVE-2026-115560?
Das PHP-Projekt hat angekündigt, die Schwachstelle im regulären Veröffentlichungszyklus zu beheben. Eine konkrete korrigierte Versionsnummer wurde in der Mitteilung vom 23. Oktober jedoch noch nicht bestätigt.
Stand 25. Oktober 2026 gibt es deshalb noch keinen offiziell veröffentlichten Patch, der ausdrücklich CVE-2026-115560 behebt. Auch einen verbindlichen Termin für die Veröffentlichung kann man derzeit nicht nennen.
Administratoren sollten deshalb die empfohlene Konfigurationsänderung umsetzen und nach der nächsten regulären PHP-Veröffentlichung erneut prüfen, welche Sicherheitskorrekturen sie enthält.
Für produktive Systeme empfiehlt sich außerdem eine aktuelle Datensicherung. Wie sich beispielsweise automatisierte WordPress-Backups unter Windows erstellen lassen, erklären wir in einer separaten Anleitung.
Unsere Erfahrung: Nicht nur die PHP-Version ist entscheidend
Bei Sicherheitsmeldungen zu Webservern wird häufig zuerst nach der installierten Versionsnummer gefragt. Bei CVE-2026-115560 zeigt sich allerdings, dass auch die tatsächlich verwendete Konfiguration und der Anwendungscode berücksichtigt werden müssen.
Für Administratoren empfiehlt sich deshalb eine dokumentierte Übersicht der produktiven PHP-Anwendungen. Dazu gehören die PHP-Version, die eingesetzte Serverumgebung, die geladenen Konfigurationsdateien und besondere Einstellungen für Sitzungen und Datei-Uploads.
Gerade wenn mehrere Websites auf einem Server laufen, können unterschiedliche PHP-FPM-Pools oder Hostingprofile im Einsatz sein. Eine Änderung an einer einzigen php.ini schützt deshalb nicht automatisch alle Anwendungen.
Ähnliche Herausforderungen ergeben sich auch bei anderen serverseitigen Anwendungen. In den vergangenen Tagen haben wir beispielsweise über kritische Node.js-Sicherheitsupdates und die aktiv ausgenutzte Nextcloud-Sicherheitslücke berichtet. Auch hier kommt es darauf an, die tatsächlich eingesetzten Komponenten und deren Sicherheitsstand zu kennen.
FAQ: Häufige Fragen zur PHP-Sicherheitslücke CVE-2026-115560
CVE-2026-115560 ist eine am 23. Oktober 2026 bekannt gewordene PHP-Schwachstelle. Unter einer ungewöhnlichen Kombination aus Session-Konfiguration und Anwendungscode kann sie möglicherweise die Ausführung fremden Programmcodes ermöglichen.
Stand 25. Oktober 2026 wurde noch kein entsprechendes Sicherheitsupdate veröffentlicht. Das PHP-Projekt möchte die Schwachstelle mit einem regulären Fehlerkorrekturupdate beheben.
Nein. Die Schwachstelle setzt eine besondere Kombination aus PHP-Konfiguration und Anwendungscode voraus. Die bloße Verwendung von WordPress bedeutet nicht, dass eine Webseite über diesen Fehler angegriffen werden kann.
Das PHP-Projekt empfiehlt, session.upload_progress.enabled=0 in einer geeigneten administrativen Serverkonfiguration festzulegen und anschließend die betroffenen PHP-Worker neu zu starten. Diese Maßnahme schützt vor dem beschriebenen Angriffsweg.
Diese Versionen beheben die beiden zuvor veröffentlichten PHP2Shell-Schwachstellen. CVE-2026-115560 ist darin nach den aktuellen Herstellerinformationen noch nicht behoben.
Fazit: Neue PHP-Sicherheitslücke erfordert besondere Konfiguration
Mit CVE-2026-115560 hat das PHP-Projekt nur zwei Tage nach den kritischen PHP2Shell-Notfallupdates eine weitere mögliche Remote-Code-Execution-Schwachstelle bekannt gegeben. Die bisher veröffentlichten Sicherheitsupdates schließen diesen speziellen Fehler noch nicht.
Die neue Lücke ist allerdings nicht gleichbedeutend mit einer allgemeinen Schwachstelle in allen PHP-Websites. Sie setzt eine ungewöhnliche Kombination aus PHP-Einstellungen und Anwendungscode voraus, was die praktische Angriffsfläche deutlich verkleinert.
Wer eine solche Konfiguration einsetzt, sollte die empfohlene Schutzmaßnahme möglichst bald umsetzen. Bis das reguläre Sicherheitsupdate erscheint, ist das vorübergehende Abschalten von Session Upload Progress der vom Hersteller ausdrücklich empfohlene Weg.
Die bereits verfügbaren PHP2Shell-Updates sollten trotzdem installiert bleiben. Die neue Lücke und die beiden zuvor geschlossenen kritischen Fehler muss man getrennt betrachten.

Neueste Kommentare