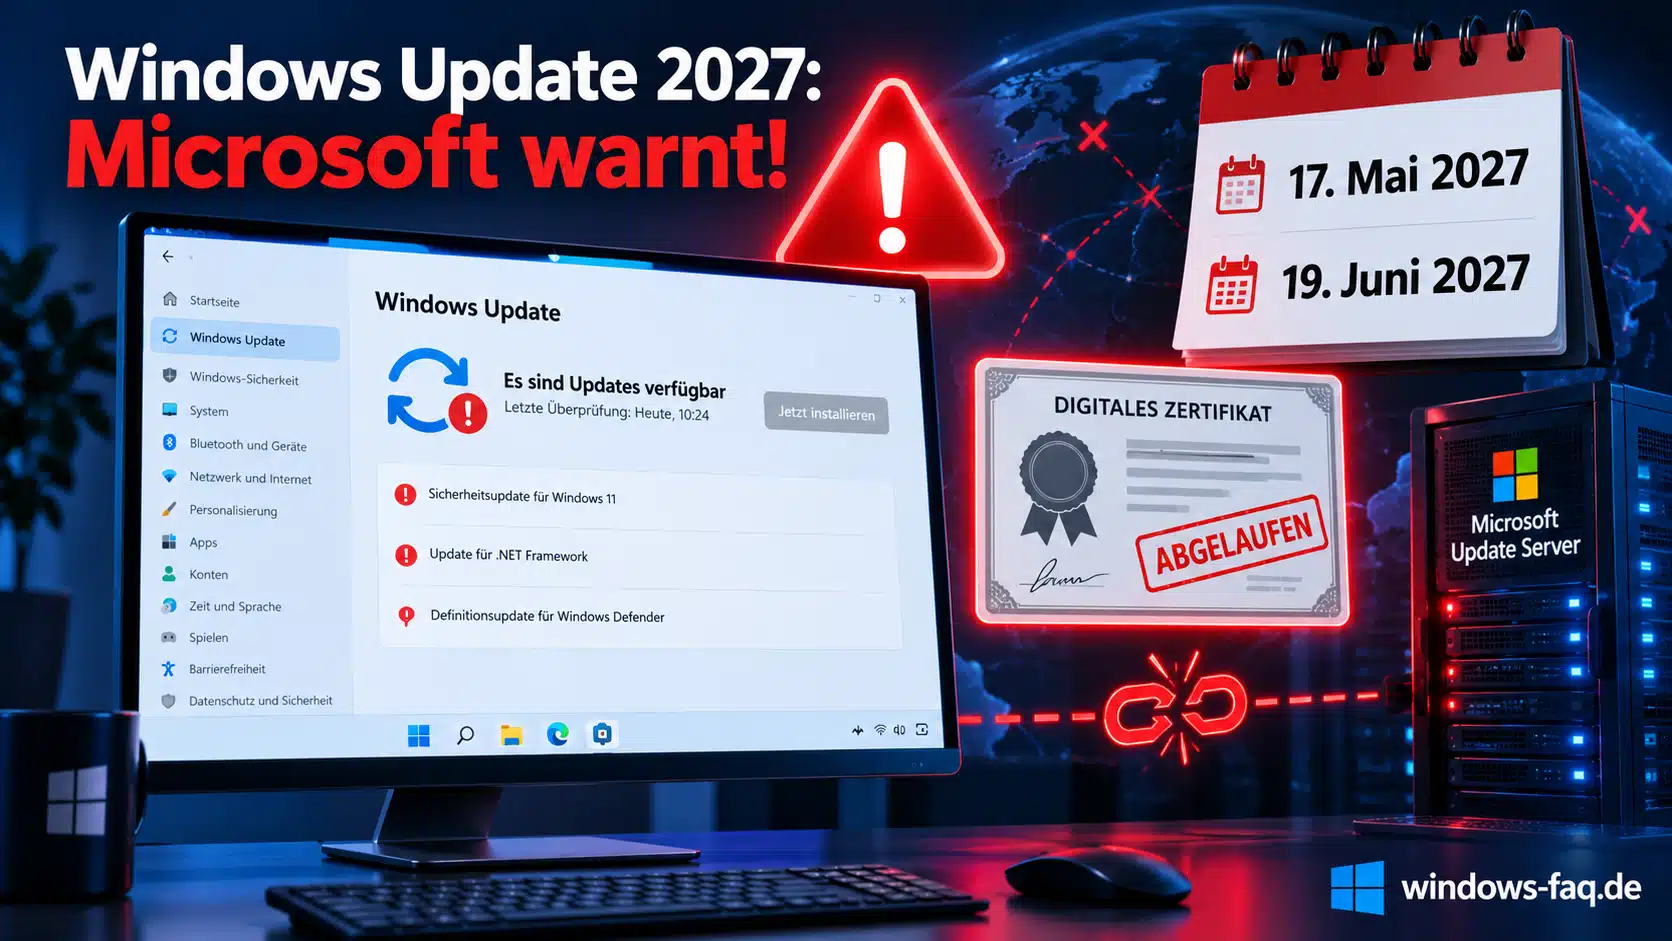
Microsoft warnt vor einer wichtigen Änderung bei Windows Update. Am 17. Mai und 19. Juni 2027 laufen mehrere Zertifikate ab, die Windows für sichere Verbindungen zu den Microsoft-Update-Servern verwendet. Rechner, die bis dahin nicht mit aktuelllen Windows Updates versorgt wurden, könnten anschließend keine Sicherheitsupdates mehr über Windows Update erhalten.
Die Warnung hat Microsoft am 8. Oktober 2026 veröffentlicht. Betroffen sind vor allem ältere Windows-Versionen, nicht mehr unterstützte Betriebssysteme und Computer, auf denen wichtige Sicherheitsupdates fehlen. Für aktuelle Windows-11-Systeme besteht dagegen normalerweise kein Handlungsbedarf. Trotzdem sollten insbesondere Administratoren ihre vorhandenen Windows-PCs und Server rechtzeitig überprüfen.
Windows Update Zertifikate 2027: Das Wichtigste im Überblick
Microsoft verwendet digitale Zertifikate, um sicherzustellen, dass Windows-Geräte mit vertrauenswürdigen Update-Servern kommunizieren. Diese Zertifikate sind zeitlich begrenzt und müssen regelmäßig erneuert werden.
Genau eine solche Erneuerung steht 2027 an. Microsoft ersetzt ältere Zertifikate durch neue Versionen. Die erforderlichen Änderungen werden bereits über reguläre Windows-Sicherheitsupdates verteilt.
| Datum | Was passiert? |
|---|---|
| 8. Oktober 2026 | Microsoft veröffentlicht die offizielle Warnung. |
| 17. Mai 2027 | Erste Zertifikate laufen ab. Besonders ältere LTSC- und Windows-Server-Versionen müssen vorbereitet sein. |
| 19. Juni 2027 | Weitere Zertifikate laufen ab. Betroffen sein können unter anderem nicht ausreichend aktualisierte Windows-11-PCs und Windows Server 2022/2025. |
| Nach Ablauf | Nicht vorbereitete Geräte können den Zugang zu Windows Update verlieren. |
Microsoft beschreibt die Hintergründe im offiziellen Beitrag Prepare for Windows Update certificate rotation in 2027.
Welche Windows-Versionen sind vom Zertifikatsablauf betroffen?
Entscheidend ist nicht allein die installierte Windows-Version. Auch der Aktualisierungsstand spielt eine wichtige Rolle. Microsoft hat eine Übersicht veröffentlicht, aus der hervorgeht, welche Systeme vorbereitet werden müssen.
| Windows-Version | Erforderliche Maßnahme | Frist |
|---|---|---|
| Windows 11 25H2 und neuer | Keine zusätzliche Maßnahme erforderlich | Keine |
| Windows 11 24H2 | Sicherheitsupdate von September 2025 oder neuer installieren | 19.06.2027 |
| Windows Server 2025 | Sicherheitsupdate von September 2025 oder neuer installieren | 19.06.2027 |
| Andere unterstützte Windows-11-Versionen | Sicherheitsupdate von Juli 2026 oder neuer installieren | 19.06.2027 |
| Windows Server 2022 | Sicherheitsupdate von Juli 2026 oder neuer installieren | 19.06.2027 |
| Unterstützte Windows-10-Versionen | Sicherheitsupdate von Juli 2026 oder neuer installieren | 19.06.2027 |
| Windows 10 Enterprise 2019 LTSC | Sicherheitsupdate von Juli 2026 oder neuer installieren | 17.05.2027 |
| Windows Server 2019 | Sicherheitsupdate von Juli 2026 oder neuer installieren | 17.05.2027 |
| Windows Server 2016 | Sicherheitsupdate von Juli 2026 oder neuer installieren | 17.05.2027 |
| Nicht mehr unterstützte Windows-Versionen | Upgrade auf eine unterstützte Windows-Version durchführen | Vor dem jeweiligen Zertifikatsablauf |
Besonders beruhigend ist die Situation für Windows 11 25H2 und neuere Versionen. Microsoft bestätigt ausdrücklich, dass hier keine zusätzlichen Maßnahmen notwendig sind.
Wenn Du bereits Windows 11 26H2 verwendest, bist Du hinsichtlich dieser Zertifikatsumstellung normalerweise vorbereitet. Weitere Informationen zur aktuellen Windows-Version findest Du in unserer Übersicht Windows 11 26H2: Neue Funktionen, Voraussetzungen und Anleitungen.
Was passiert, wenn die Windows Update Zertifikate ablaufen?
Die möglichen Auswirkungen sind ernst zu nehmen. Windows verwendet die Zertifikate, um sichere Verbindungen zu den offiziellen Update-Servern herzustellen. Fehlen die neuen Zertifikate, kann diese Vertrauensprüfung fehlschlagen.
Das bedeutet allerdings nicht, dass Dein Windows-PC plötzlich nicht mehr startet oder sämtliche Programme nicht mehr funktionieren. Das eigentliche Problem betrifft den Zugriff auf Windows Update.
Microsoft warnt davor, dass betroffene Rechner nach dem Zertifikatsablauf keine Updates mehr über diesen Dienst erhalten können. Dazu gehören auch wichtige Sicherheitsupdates, die neu entdeckte Schwachstellen schließen.
Ein solcher Zustand ist besonders gefährlich, wenn ein PC weiterhin regelmäßig mit dem Internet verbunden ist. Ohne aktuelle Sicherheitsupdates steigt das Risiko, dass bekannte Schwachstellen von Angreifern ausgenutzt werden.
Windows Update 2027: Unterschied zu den Secure Boot Zertifikaten 2026
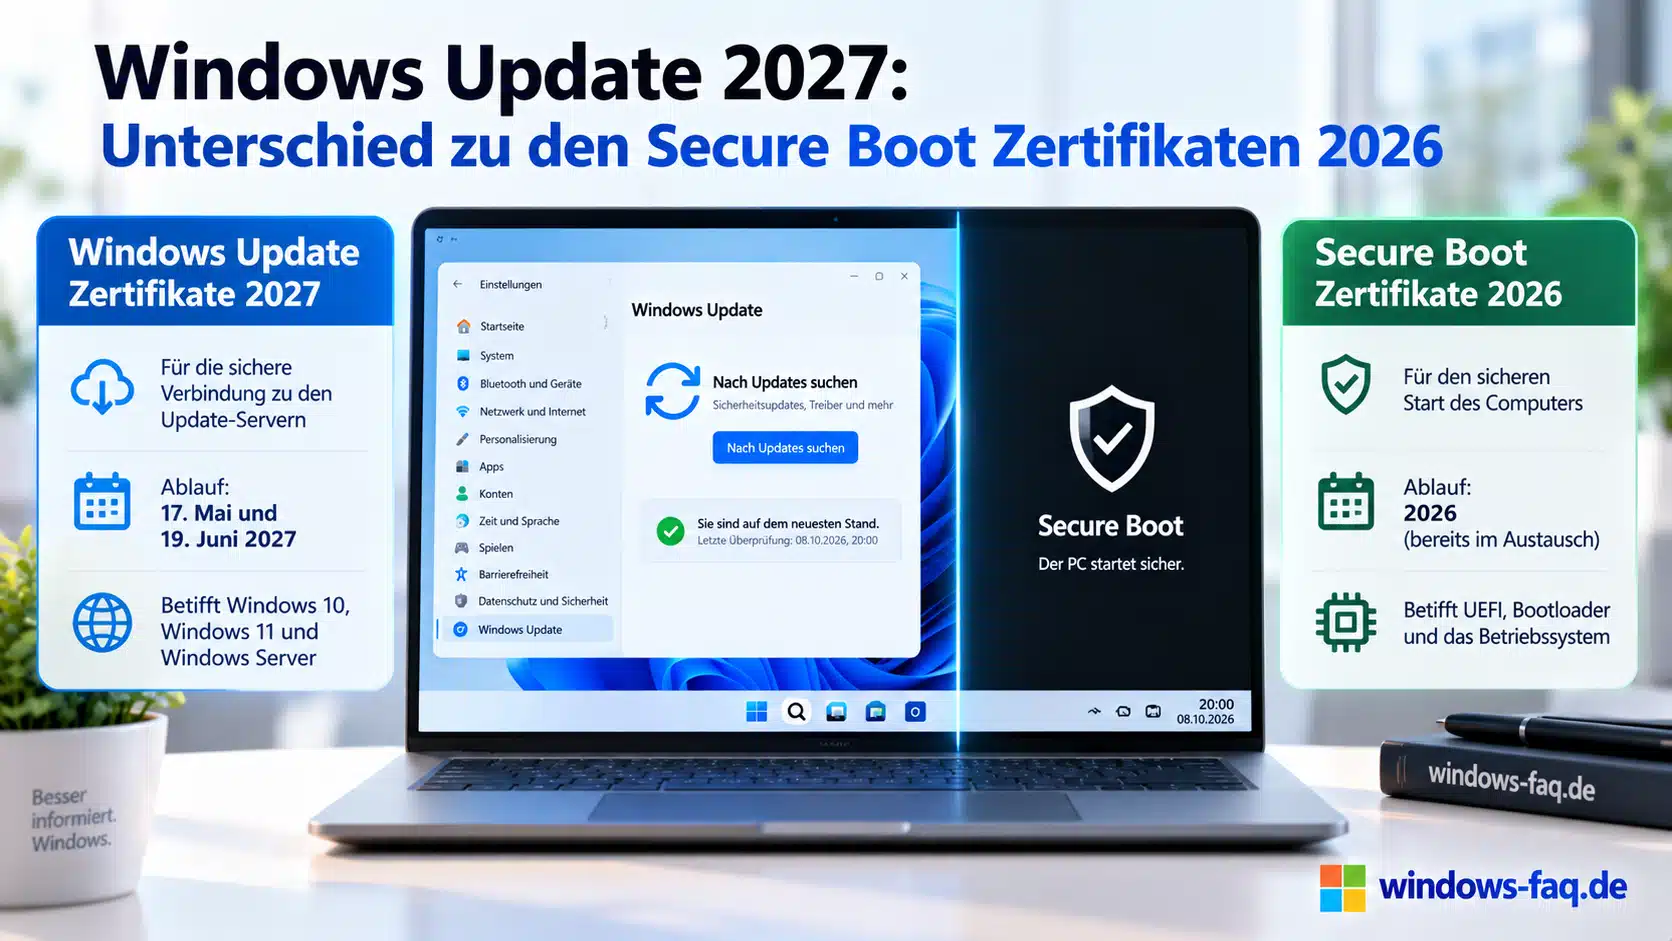
Vielleicht kommt Dir die Warnung bekannt vor. Bereits 2026 mussten verschiedene Secure Boot Zertifikate erneuert werden. Allerdings handelt es sich um zwei unterschiedliche Themen.
Die Secure Boot Zertifikate schützen den Startvorgang des Computers. Sie helfen dabei, vertrauenswürdige Bootloader und andere sicherheitsrelevante Komponenten zu erkennen.
Die jetzt angekündigte Zertifikatsumstellung betrifft dagegen die sichere Verbindung zwischen Windows und den Microsoft-Update-Servern.
Beide Verfahren verwenden digitale Zertifikate, erfüllen aber unterschiedliche Aufgaben. Ein erfolgreich aktualisiertes Secure Boot bedeutet deshalb nicht automatisch, dass sämtliche Voraussetzungen für die Windows Update Zertifikate 2027 erfüllt sind.
Wie Du die Zertifikate für den sicheren Windows-Start kontrollieren kannst, erklären wir ausführlich im Beitrag Secure Boot Zertifikate 2026 prüfen und aktualisieren.
Windows 11 auf die Zertifikatsumstellung 2027 vorbereiten
Für die meisten privaten Windows-Anwender ist die Vorbereitung unkompliziert. Microsoft verteilt die erforderlichen Zertifikate bereits über die normalen monatlichen Sicherheitsupdates. Wenn Dein Rechner regelmäßig aktualisiert wird, musst Du normalerweise nichts zusätzlich installieren.
Bei älteren Computern oder längere Zeit ausgeschalteten Geräten lohnt sich allerdings eine Kontrolle.
Schritt 1: Installierte Windows-Version herausfinden
Mit der Tastenkombination Windows-Taste + R öffnest Du zunächst den Ausführen-Dialog.
Gib anschließend folgenden Befehl ein:
winverWindows zeigt Dir danach die installierte Version und die Betriebssystembuildnummer an.
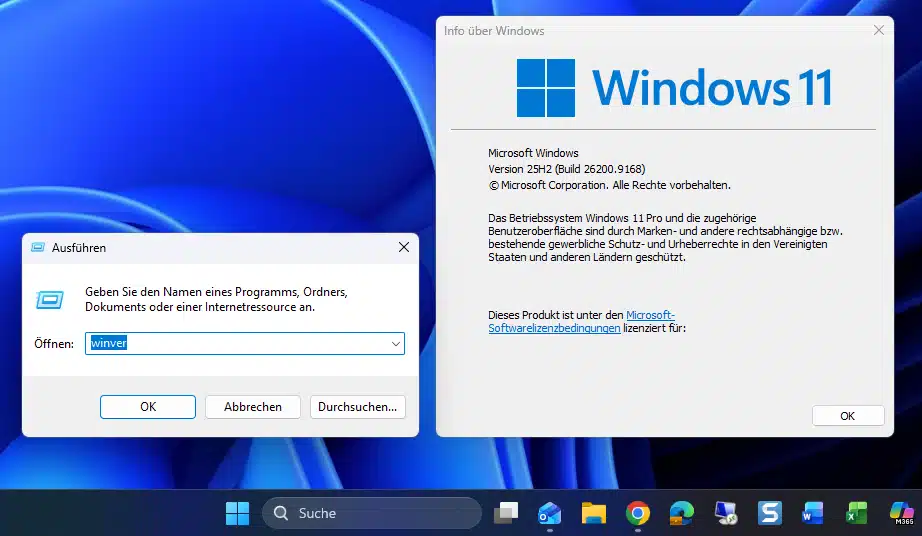
Du kannst diese Informationen mit der Microsoft-Tabelle vergleichen und feststellen, ob für Deine Windows-Version eine bestimmte Mindestaktualisierung erforderlich ist.
Weitere Möglichkeiten zeigen wir Dir in unserer Anleitung Welche Windows-Version habe ich?.
Schritt 2: Windows Update öffnen
Mit Windows-Taste + I öffnest Du die Windows-Einstellungen. Wechsle anschließend zu Windows Update.
Über die Schaltfläche „Nach Updates suchen“ kannst Du eine erneute Überprüfung starten. Windows sucht dann nach verfügbaren Aktualisierungen für Deinen Computer.
Falls Sicherheitsupdates angeboten werden, solltest Du diese installieren. Bei einem verwalteten Firmen-PC kann die Installation allerdings durch Richtlinien Deines Unternehmens gesteuert werden.
Weitere Möglichkeiten zum manuellen Starten von Updates findest Du in unserem Beitrag Windows 11 Update erzwingen.
Schritt 3: Updateverlauf kontrollieren
Nach der Installation kannst Du unter Windows Update den Updateverlauf öffnen. Dort werden die installierten Qualitätsupdates und weitere Aktualisierungen aufgeführt.
Achte darauf, dass die erforderlichen Sicherheitsupdates Deiner Windows-Version vorhanden sind. Wenn beispielsweise Windows Server 2022 verwendet wird, muss das Sicherheitsupdate vom Juli 2026 oder eine spätere entsprechende Aktualisierung installiert sein.
Die genauen KB-Nummern können je nach Windows-Version unterschiedlich ausfallen. Deshalb ist es sinnvoll, den tatsächlich installierten Patchstand mit den offiziellen Anforderungen abzugleichen.
Schritt 4: Windows neu starten
Einige Windows-Updates werden erst nach einem Neustart vollständig abgeschlossen. Falls Windows einen Neustart verlangt, solltest Du diesen deshalb nicht dauerhaft verschieben.
Nach dem Neustart kannst Du erneut nach Updates suchen. Anschließend lässt sich kontrollieren, ob weitere Sicherheitsupdates ausstehen.
Windows Server 2022 und 2025: Administratoren müssen den Patchstand prüfen
Für Unternehmen hat die Ankündigung eine besondere Bedeutung. Nicht jeder Server wird automatisch jeden Monat aktualisiert. Häufig existieren feste Wartungsfenster, Freigabeverfahren oder Anwendungen, bei denen Sicherheitsupdates zunächst getestet werden müssen.
Gerade bei Windows Server 2022 ist deshalb wichtig, dass mindestens die Sicherheitsupdates vom Juli 2026 installiert wurden. Windows Server 2025 benötigt nach Microsofts Angaben mindestens die Sicherheitsupdates von September 2025.
Die Aktualisierung sollte möglichst frühzeitig erfolgen. Administratoren sollten nicht erst wenige Tage vor Ablauf der Zertifikate feststellen, dass einzelne Server seit längerer Zeit keine Sicherheitsupdates mehr erhalten haben.
Wenn ältere Betriebssysteme noch produktiv eingesetzt werden, sollte zusätzlich eine Migrationsplanung erfolgen. Unsere Anleitung zum Windows Server 2022 Inplace Upgrade erklärt beispielsweise, welche Möglichkeiten bei einem Versionswechsel bestehen.
Windows Update Zertifikate mit PowerShell vorbereiten und kontrollieren
Administratoren können den Aktualisierungsstand ihrer Windows-Systeme auch über PowerShell untersuchen. Besonders hilfreich ist das bei der Inventarisierung mehrerer Rechner.
Ein einfacher Befehl zeigt die zuletzt über die entsprechende Windows-Schnittstelle erfassten Hotfixes an:
Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 10 HotFixID, InstalledOnDamit erhältst Du eine Übersicht der zuletzt erfassten Updates mit KB-Nummer und Installationsdatum.
Allerdings zeigt Get-HotFix nicht sämtliche Windows-Aktualisierungen an. Der Befehl allein reicht deshalb nicht aus, um die erfolgreiche Zertifikatsumstellung zweifelsfrei zu bestätigen. Für eine vollständige Prüfung solltest Du zusätzlich den Windows Update Verlauf und die verwendete Buildnummer berücksichtigen.
Wichtig: WSUS-verwaltete Geräte sind laut Microsoft nicht betroffen
Microsoft nennt in seiner offiziellen Ankündigung eine wichtige Ausnahme. Geräte, die ihre Updates über Windows Server Update Services, kurz WSUS, beziehen, sind von dieser beschriebenen Zertifikatsumstellung nicht betroffen.
Das ist besonders für größere Unternehmen relevant, die Windows-Updates intern bereitstellen. Administratoren sollten allerdings überprüfen, welche Rechner tatsächlich über WSUS aktualisiert werden und welche Geräte ihre Updates direkt von Microsoft erhalten.
Auch wenn die Zertifikatsumstellung keine zusätzlichen Maßnahmen für reine WSUS-Geräte erfordert, bleiben regelmäßige Sicherheitsupdates notwendig.
Weitere Hintergründe zur internen Updateverteilung findest Du in unserer Anleitung zum WSUS Umzug auf einen neuen Server.
Was tun, wenn Windows Update bereits nicht mehr funktioniert?
Wenn Dein Rechner schon heute keine Updates mehr installiert, solltest Du das Problem möglichst bald beheben. Ein nicht funktionierender Update-Dienst kann schließlich verhindern, dass die neuen Zertifikate rechtzeitig auf dem PC ankommen.
Mögliche Ursachen sind beschädigte Update-Komponenten, fehlender Speicherplatz, Netzwerkprobleme oder fehlerhafte Windows-Systemdateien.
Unsere Anleitung Windows Update reparieren beschreibt mehrere Möglichkeiten, um solche Probleme zu beheben.
Falls die Installation lediglich sehr langsam verläuft, findest Du weitere Hinweise unter Windows Update dauert ewig.
Besonders bei älteren Windows-Installationen solltest Du außerdem kontrollieren, ob die verwendete Version überhaupt noch unterstützt wird. Eine Übersicht bietet unser Beitrag zum Support-Ende wichtiger Microsoft-Produkte 2026.
Aus der Administratorpraxis: Diese Systeme solltest Du zuerst überprüfen
Aus eigener Erfahrung können wir selber sagen, dass in größeren Netzwerken häufig einzelne Computer existieren, die über längere Zeit nicht aktualisiert wurden. Dazu gehören beispielsweise selten verwendete Notebooks, ältere Verwaltungsserver, Testsysteme und virtuelle Maschinen. Oftmals sind davon auch PCs in Produktionsmaschinen oder Industrie-PCs betroffen.
Gerade diese Geräte können bei der Zertifikatsumstellung Probleme verursachen. Sie fallen im normalen Arbeitsalltag kaum auf, weil sie häufig ausgeschaltet sind oder nur für bestimmte Aufgaben verwendet werden.
Aus administrativer Sicht ist deshalb eine vollständige Bestandsaufnahme sinnvoll. Dabei sollten Betriebssystemversion, Supportstatus und letzter erfolgreicher Sicherheitsupdate-Stand erfasst werden.
Besondere Aufmerksamkeit verdienen Windows Server 2016 und 2019 sowie ältere Windows-10-LTSC-Systeme. Für diese Betriebssysteme nennt Microsoft bereits den 17. Mai 2027 als wichtigen Stichtag.
Praxistipp: Windows-Updates nicht bis zum Zertifikatsablauf aufschieben
Die erforderlichen Sicherheitsupdates sind bereits verfügbar. Deshalb besteht normalerweise kein Grund, mit der Installation bis zum Frühjahr 2027 zu warten.
Wenn Du Windows 11 25H2 oder 26H2 verwendest und Dein Computer regelmäßig aktualisiert wird, musst Du wegen dieser Meldung normalerweise nichts Besonderes unternehmen.
Bei älteren PCs und Servern ist dagegen eine frühzeitige Kontrolle empfehlenswert. Das gilt besonders für Geräte, die nicht regelmäßig mit dem Unternehmensnetzwerk oder dem Internet verbunden sind.
FAQ: Häufige Fragen zu den Windows Update Zertifikaten 2027
Digitale Zertifikate haben eine begrenzte Gültigkeitsdauer. Microsoft ersetzt deshalb ältere Zertifikate durch neue Versionen, damit Windows-Geräte weiterhin sichere Verbindungen zu den offiziellen Update-Servern herstellen können.
Microsoft nennt den 17. Mai und den 19. Juni 2027 als Ablaufdaten für Zertifikate, die bei der sicheren Verbindung zu Windows Update verwendet werden. Die notwendigen neuen Zertifikate werden über Sicherheitsupdates verteilt.
Für Windows 11 25H2 und neuere Versionen nennt Microsoft keinen zusätzlichen Handlungsbedarf. Windows 11 26H2 ist damit hinsichtlich dieser Zertifikatsumstellung bereits vorbereitet.
Ja. Der Zertifikatsablauf betrifft den Zugriff auf Windows Update und nicht unmittelbar den Startvorgang des Betriebssystems. Nicht ausreichend aktualisierte Geräte können allerdings anschließend keine Updates mehr über Windows Update erhalten.
Microsoft weist ausdrücklich darauf hin, dass Geräte, die ihre Updates über WSUS erhalten, von der beschriebenen Zertifikatsumstellung nicht betroffen sind. Regelmäßige Sicherheitsupdates bleiben trotzdem erforderlich.
Fazit: Windows Update Zertifikate 2027 rechtzeitig berücksichtigen
Microsoft weist bereits mehrere Monate vor dem Ablauf der Windows Update Zertifikate auf mögliche Probleme hin. Das ist wichtig, denn ältere PCs und Server können eventuell übersehen werden, wenn Sicherheitsupdates nicht regelmäßig installiert werden.
Für aktuelle Windows-11-PCs besteht normalerweise kein Grund zur Panik. Windows 11 25H2 und neuere Versionen sind auf die Zertifikatsumstellung vorbereitet. Auch ältere unterstützte Systeme können durch die Installation der entsprechenden Sicherheitsupdates rechtzeitig aktualisiert werden.
Für Unternehmen ist die Meldung dagegen ein guter Anlass, den Patchstand sämtlicher Windows-Geräte zu kontrollieren. Besonders Windows Server 2016, Windows Server 2019 und ältere Windows-10-LTSC-Systeme sollten frühzeitig überprüft werden. So lässt sich vermeiden, dass einzelne Rechner im Jahr 2027 plötzlich keine Sicherheitsupdates mehr über Windows Update erhalten können.

Neueste Kommentare