Wenn du eine WordPress-Website betreibst, solltest du kurz aufhorchen: Am 18. November 2026 hat das WordPress-Team die Version 7.1.5 veröffentlicht. Das Update enthält 20 dokumentierte Sicherheitsfixes und Härtungsmaßnahmen. Einige davon sind ziemlich ernst: Angreifer könnten unter bestimmten Voraussetzungen mehr Rechte bekommen, vertrauliche Informationen auslesen oder Schadcode einschleusen.
Besonders gefährlich ist eine neu behobene Rechteausweitung, die ohne vorherige Anmeldung möglich war. Nach Angaben des WordPress-Sicherheitsteams konnte dieser Fehler unter bestimmten Umständen auch zur Ausführung fremden Codes auf dem Server führen. Wer eine WordPress-Website betreibt, sollte deshalb die installierte Version kontrollieren und das Sicherheitsupdate möglichst umgehend installieren. Das gilt auch für Unternehmenswebsites, Onlineshops und größere WordPress-Multisite-Installationen.
Welche Sicherheitslücken schließt WordPress 7.1.5?
Das WordPress-Sicherheitsteam nennt mehrere unterschiedliche Angriffsmöglichkeiten. Einige betreffen Funktionen, die nur angemeldete Redakteure oder Administratoren verwenden können. Andere lassen sich unter bestimmten Voraussetzungen sogar ohne Anmeldung ausnutzen. Deshalb solltest Du die neue Version nicht einfach als gewöhnliches Wartungsupdate betrachten.
Rechteausweitung ohne Anmeldung und mögliche Codeausführung
Eine der gravierendsten Korrekturen betrifft die Verarbeitung von Attributen des Template-Teil-Blocks. Laut WordPress-Projekt ließ sich über die verwundbare Funktion eine Rechteausweitung auslösen, ohne dass der Angreifer ein bestehendes Benutzerkonto brauchte. Unter bestimmten Bedingungen konnte das sogar dazu führen, dass fremder Code auf dem Webserver ausgeführt wird.
Die Folgen können erheblich sein: Wenn einem Angreifer die Ausführung von Schadcode gelingt, kann er – je nach Berechtigungen des betroffenen Prozesses – Dateien verändern, schädliche Komponenten installieren oder weitere Angriffe vorbereiten. Ob eine konkrete Website auf diesem Weg tatsächlich erfolgreich kompromittiert werden kann, hängt von den technischen Bedingungen im Einzelfall ab. Eine bestätigte allgemeine Angriffswelle gegen genau diese neue Schwachstelle ist zum Zeitpunkt dieser Meldung nicht belegt.
SQL-Injection in der WordPress-Datenbankverarbeitung
WordPress 7.1.5 behebt außerdem mehrere Probleme bei der Verarbeitung von Datenbankabfragen. Dazu gehört eine SQL-Injection-Schwachstelle in der Klasse WP_Meta_Query, die durch bestimmte verschachtelte Relationswerte ausgelöst werden konnte. Eine weitere Schwachstelle betraf die Startseiteneinstellung innerhalb der Vorschau von Customizer-Änderungen.
SQL-Injection bedeutet, dass unzureichend kontrollierte Eingaben die Ausführung von Datenbankbefehlen beeinflussen können. Welche Folgen daraus entstehen, hängt von der verwundbaren Funktion und den vorhandenen Zugriffsrechten ab. Eine SQL-Injection führt nicht automatisch zur vollständigen Übernahme einer Website, kann aber ein ernstes Sicherheitsproblem darstellen.
WordPress Multisite: Übernahme von Super-Admin-Konten
Besonders genau hinschauen sollten Administratoren von WordPress-Multisite-Umgebungen. Das Sicherheitsteam hat dort einen Fehler in der Menüvorschau des Customizers behoben. Der konnte es einem Website-Administrator ermöglichen, ein Super-Admin-Konto zu übernehmen.
In einer Multisite-Installation ist der Unterschied zwischen Administrator und Super-Administrator entscheidend. Ein normaler Administrator kümmert sich grundsätzlich nur um die Website, die ihm zugewiesen ist. Ein Super-Administrator hat dagegen weitreichende Rechte im gesamten WordPress-Netzwerk. Wer sich unbefugt auf diese Ebene ausweitet, kann deshalb schnell mehrere Websites gleichzeitig gefährden.
Cross-Site-Scripting und Offenlegung vertraulicher Daten
Mehrere weitere Fehler ermöglichen Cross-Site-Scripting, kurz XSS. Dabei können schädliche Skripte über manipulierte Inhalte oder Eingaben in den Browser anderer Personen gelangen. Betroffen waren unter anderem Funktionen der Mediathek, des Block-Editors, der Interactivity API und die Verarbeitung von Kommentaren.
Besonders erwähnenswert sind eine gespeicherte XSS-Schwachstelle über Shortcode-Attribute in Kommentaren, die ohne Anmeldung ausnutzbar war, sowie Fehler bei der Verarbeitung von Openverse-Bildmetadaten und Mediendateinamen. Zusätzlich wurden verschiedene Möglichkeiten zur unbefugten Offenlegung von Informationen über die REST-API und XML-RPC geschlossen.
Weitere behobene Sicherheitsprobleme
| Betroffene Funktion | Sicherheitsproblem | Mögliche Auswirkung |
|---|---|---|
| Template-Teil-Blöcke | Rechteausweitung ohne Anmeldung | Mögliche fremde Codeausführung |
| WordPress Multisite | Unzureichende Rechteprüfung | Übernahme eines Super-Admin-Kontos |
| WP_Meta_Query | SQL-Injection | Beeinflussung von Datenbankabfragen |
| Kommentare und Shortcodes | Gespeichertes XSS | Ausführung schädlicher Skripte |
| REST-API | Information Disclosure | Unbefugte Offenlegung bestimmter Informationen |
| XML-RPC | Denial of Service und Informationsabfluss | Beeinträchtigung der Verfügbarkeit oder Vertraulichkeit |
| Customizer | SQL-Injection und XSS | Manipulation oder Missbrauch von Vorschaufunktionen |
In der ursprünglichen Herstellerveröffentlichung werden für diese neuen Schwachstellen keine individuellen CVE-Nummern oder CVSS-Bewertungen angegeben. Deshalb wäre es unseriös, hierfür konkrete CVE-Kennungen oder angeblich bestätigte Schweregrade zu nennen. Unabhängig davon empfiehlt das WordPress-Projekt ausdrücklich eine sofortige Aktualisierung.
Welche WordPress-Versionen sind betroffen und welche sind sicher?
Die Version 7.1.4 enthält die jetzt veröffentlichten Korrekturen noch nicht. WordPress 7.1.5 ist damit die aktuelle abgesicherte Version des aktiv gepflegten Entwicklungszweigs. Zusätzlich hat das WordPress-Sicherheitsteam korrigierte Versionen für zahlreiche ältere Versionsreihen bereitgestellt.
| WordPress-Zweig | Korrigierte Version |
|---|---|
| 7.1 | 7.1.5 |
| 7.0 | 7.0.9 |
| 6.9 | 6.9.12 |
| 6.8 | 6.8.13 |
| 6.7 | 6.7.12 |
| 6.6 | 6.6.12 |
| 6.5 | 6.5.15 |
| 6.4 | 6.4.15 |
| 4.7 | 4.7.40 |
Die Tabelle zeigt nur eine Auswahl der Versionsreihen. Auch für weitere Zweige bis einschließlich WordPress 4.7 gibt es passende Sicherheitskorrekturen. Allerdings waren nicht alle älteren Versionen von allen 20 Problemen betroffen. Für WordPress 4.6 und frühere Ausgaben gibt es keine entsprechenden Sicherheitsupdates mehr.
Wichtig ist außerdem: Ein Sicherheitsupdate für einen alten Versionszweig bedeutet nicht, dass dieser Zweig noch vollständig aktiv unterstützt wird. Das WordPress-Projekt empfiehlt grundsätzlich die aktuelle Version. Wer eine ältere Installation betreibt, sollte daher nicht nur das Sicherheitsupdate kurzfristig einspielen, sondern auch die Modernisierung der Website einplanen.
WordPress 7.1.5 installieren: Schritt für Schritt
Für die meisten WordPress-Websites ist die Aktualisierung unkompliziert. Viele Installationen laden kleinere Sicherheitsupdates sogar automatisch herunter. Trotzdem solltest Du nicht davon ausgehen, dass das Update auf Deiner Website bereits erfolgreich installiert wurde.
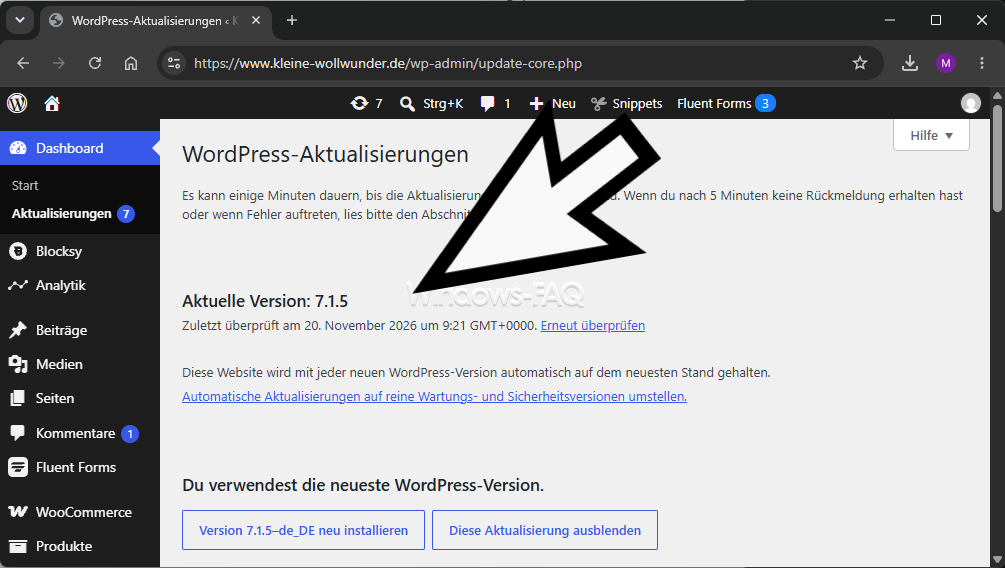
- Melde Dich zunächst mit einem Administratorkonto im WordPress-Dashboard an.
- Kontrolliere dann, ob eine aktuelle und wiederherstellbare Sicherung der Website-Dateien und der Datenbank vorhanden ist.
- Öffne anschließend Dashboard und dann Aktualisierungen.
- Prüfe die dort angezeigte WordPress-Version.
- Falls WordPress 7.1.5 angeboten wird, kannst Du die Aktualisierung über die entsprechende Schaltfläche starten.
- Warte bitte, bis der Vorgang vollständig abgeschlossen ist. Schließe das Browserfenster währenddessen möglichst nicht.
- Öffne die Aktualisierungsübersicht anschließend erneut und kontrolliere, ob Version 7.1.5 installiert wurde.
- Prüfe danach die Startseite, einzelne Beiträge, die Anmeldung, das Backend und wichtige Funktionen Deiner Website.
Bei einem Onlineshop solltest Du zusätzlich den Warenkorb, den Bestellvorgang und die Zahlungsanbindung testen. Verwendest Du umfangreiche Plugins, eigene Anpassungen oder ein individuell entwickeltes Theme, empfiehlt sich ein vorheriger Test in einer Staging-Umgebung. Wie Du eine passende lokale Testinstallation vorbereitest, erklären wir in unserem Beitrag WordPress unter Windows lokal installieren.
Vor dem Update ein vollständiges Backup erstellen
Eine zuverlässige Datensicherung besteht aus mehr als einer Kopie des WordPress-Verzeichnisses. Neben den Dateien müssen auch die Inhalte der Datenbank berücksichtigt werden. Besonders bei produktiven Websites solltest Du außerdem darauf achten, dass die Sicherung nicht ausschließlich auf demselben Webserver gespeichert wird.
Weitere Möglichkeiten findest Du in unserer Anleitung Automatisierte Backups von WordPress-Websites erstellen. Dort zeigen wir unter anderem, wie sich Dateien und Datenbanken unter Windows sichern lassen.
Was tun, wenn das WordPress-Update fehlschlägt?
Wenn sich WordPress 7.1.5 nicht installieren lässt, solltest du zuerst die angezeigte Fehlermeldung festhalten. Oft liegt es an Dateiberechtigungen, zu wenig Speicherplatz, einer nicht erreichbaren Update-Quelle oder Einschränkungen beim Hosting-Anbieter. Auch ungewöhnliche Serverkonfigurationen und Konflikte mit bestehenden Plugins können Ärger machen.
Prüfe zuerst, ob die Website und das WordPress-Dashboard noch erreichbar sind. Kontrolliere anschließend die Protokolle des Webservers und gegebenenfalls die PHP-Fehlerausgabe. Wenn Du WordPress auf einem eigenen Windows Server betreibst, können zusätzlich Berechtigungen und die Konfiguration des IIS-Webservers eine Rolle spielen. Unser Beitrag WordPress auf Windows Server betreiben erklärt die Besonderheiten dieser Umgebung.
Ein fehlgeschlagenes Update ist zunächst kein Beweis für einen erfolgreichen Angriff. Allerdings solltest Du Sicherheitsaktualisierungen nicht über längere Zeit aufschieben. Wenn Du den Fehler nicht kurzfristig beheben kannst, empfiehlt sich eine Rücksprache mit Deinem Hosting-Anbieter. Dieser kann häufig prüfen, ob ein Update auf Serverebene möglich ist.
Woran erkennst Du eine möglicherweise kompromittierte WordPress-Website?
Eine neue WordPress-Version schließt die beschriebenen Schwachstellen, entfernt aber keine bereits vorhandenen Hintertüren oder fremden Administratorkonten. Wenn Du ungewöhnliche Aktivitäten festgestellt hast, ist deshalb eine zusätzliche Sicherheitsprüfung erforderlich. Dabei solltest Du insbesondere unbekannte Benutzerkonten, neu installierte Plugins und auffällig veränderte Dateien kontrollieren.
Prüfe außerdem verdächtige Anmeldungen, ungewöhnliche Weiterleitungen und Veränderungen an wichtigen WordPress-Einstellungen. Sichere bei einem begründeten Verdacht zuerst die relevanten Protokolle und Beweisdaten. Unsere Anleitung WordPress gehackt: Ursachen, Folgen und Schutzmaßnahmen beschreibt weitere typische Anzeichen und Handlungsmöglichkeiten.
Wie gefährlich ein bereits eingerichteter Fremdzugang sein kann, zeigte auch der frühere UpdraftPlus-Sicherheitsvorfall mit WordPress-Backdoors. Die aktuelle WordPress-7.1.5-Veröffentlichung ist davon unabhängig. Bei beiden Themen gilt jedoch, dass die Beseitigung der ursprünglichen Sicherheitslücke allein nicht zwangsläufig sämtliche Folgen einer bereits erfolgten Kompromittierung beseitigt.
Unterschied zwischen WordPress 7.1.4 und 7.1.5
Erst am 28. Oktober 2026 hatte das WordPress-Projekt Version 7.1.4 veröffentlicht. Dieses Update schloss unter anderem CVE-2026-119977, eine gefährliche Schwachstelle im WordPress-Aktualisierungsprozess. Inzwischen wurden bereits entsprechende Angriffsversuche beobachtet. Unsere ausführliche Analyse findest Du im Beitrag WordPress 7.1.4: Angriffe auf Sicherheitslücke.
Die neue Version 7.1.5 enthält nun zusätzliche Sicherheitskorrekturen für andere Funktionen. Wer Version 7.1.4 installiert hat, ist deshalb nicht automatisch gegen die jetzt veröffentlichten Schwachstellen geschützt. Die beiden Sicherheitsveröffentlichungen sollten unabhängig voneinander betrachtet werden.
Auch WordPress-Plugins und PHP aktuell halten
WordPress 7.1.5 aktualisiert das Kernsystem. Sicherheitslücken in Plugins, Themes oder der verwendeten PHP-Laufzeit werden dadurch nicht automatisch beseitigt. Deshalb empfiehlt es sich, nach der Aktualisierung auch die Erweiterungen und die Serverumgebung zu kontrollieren.
Dass Sicherheitsprobleme in WordPress-Erweiterungen besonders gefährlich sein können, zeigt unser Beitrag zur kritischen Sicherheitslücke im Plugin Security For WooCommerce. Dort war unter bestimmten Bedingungen sogar die Erstellung neuer Administratorkonten ohne Anmeldung möglich.
Auch die PHP-Version solltest Du unabhängig vom WordPress-Kern prüfen. Erst kürzlich wurden die gefährlichen PHP2Shell-Sicherheitslücken mit neuen PHP-Updates geschlossen. Eine zusätzliche Schwachstelle haben wir im Beitrag PHP CVE-2026-115560 beschrieben. Ein vollständig aktualisiertes WordPress bedeutet deshalb nicht automatisch, dass der gesamte Webserver sicher ist.
Aus der Praxis: So würde ich WordPress 7.1.5 ausrollen
Bei einer größeren WordPress-Installation würde ich zuerst nachsehen, ob die automatische Sicherheitsaktualisierung schon sauber durchgelaufen ist. Danach sollten die eingesetzten Plugins, das Theme und die wichtigsten Funktionen geprüft werden. Bei komplexen Websites mit vielen Anpassungen ist ein kurzer Test in einer separaten Umgebung sinnvoll, bevor die produktive Installation aktualisiert wird.
Besonders wichtig finde ich die Kontrolle nach dem Update. Eine erfolgreiche Versionsmeldung allein heißt noch nicht, dass wirklich alles weiterhin rund läuft. Schau deshalb zum Beispiel auf Formulare, Benutzeranmeldungen, Caching, redaktionelle Funktionen und gegebenenfalls den Bestellprozess. Außerdem sollte das zuletzt erstellte Backup tatsächlich wiederherstellbar sein.
FAQ: Häufige Fragen zu WordPress 7.1.5
Was ist neu in WordPress 7.1.5?
WordPress 7.1.5 ist ein Sicherheitsupdate vom 18. November 2026. Es enthält 20 dokumentierte Sicherheitskorrekturen und Härtungsmaßnahmen. Dazu gehören Verbesserungen gegen Rechteausweitung, SQL-Injection, Cross-Site-Scripting und die Offenlegung vertraulicher Informationen.
Ist WordPress 7.1.4 noch sicher?
WordPress 7.1.4 enthält die neuen Sicherheitskorrekturen aus Version 7.1.5 noch nicht. Deshalb solltest Du auf WordPress 7.1.5 aktualisieren, auch wenn Deine Website erst vor wenigen Wochen aktualisiert wurde.
Können Angreifer WordPress ohne Anmeldung übernehmen?
Eine der behobenen Schwachstellen ermöglichte eine Rechteausweitung ohne Anmeldung, die unter bestimmten Voraussetzungen zur Ausführung fremden Codes führen konnte. Das bedeutet allerdings nicht, dass jede verwundbare Website automatisch erfolgreich übernommen werden konnte.
Wird WordPress 7.1.5 automatisch installiert?
Viele WordPress-Installationen unterstützen automatische Sicherheitsupdates. Ob diese tatsächlich durchgeführt wurden, hängt aber von der Website-Konfiguration und dem Hosting-Anbieter ab. Kontrolliere deshalb die installierte Versionsnummer im Dashboard.
Gibt es Sicherheitsupdates für ältere WordPress-Versionen?
Ja. WordPress stellt passende Sicherheitskorrekturen für zahlreiche ältere Versionszweige bis einschließlich WordPress 4.7 bereit. Für WordPress 7.0 ist beispielsweise Version 7.0.9 und für WordPress 6.9 die Version 6.9.12 veröffentlicht worden. Langfristig empfiehlt sich dennoch der Wechsel auf den aktuellen Versionszweig.
Sind auch WordPress-Websites unter Windows Server betroffen?
Ja. Die Sicherheitsprobleme befinden sich im WordPress-Kernsystem und sind nicht grundsätzlich auf Linux-Server beschränkt. Deshalb sollten auch WordPress-Installationen unter Windows Server und IIS aktualisiert werden.
Reicht eine WordPress-Firewall als Schutz aus?
Nein. Eine Web Application Firewall kann bestimmte Angriffsversuche erkennen oder blockieren, ersetzt aber nicht die Sicherheitskorrekturen im WordPress-Kernsystem. Die wichtigste Maßnahme ist die Installation einer abgesicherten WordPress-Version.
Fazit: WordPress 7.1.5 sollte zeitnah installiert werden
Mit WordPress 7.1.5 haben die Entwickler ein wichtiges Sicherheitsupdate veröffentlicht. Gerade die behobene Rechteausweitung ohne Anmeldung sowie die SQL-Injection- und XSS-Schwachstellen zeigen, warum du nicht lange warten solltest. Das betrifft nicht nur große Unternehmenswebsites, sondern genauso kleinere Blogs und privat betriebene WordPress-Installationen.
Schau deshalb möglichst bald nach, welche WordPress-Version bei dir läuft, und aktualisiere auf 7.1.5 oder auf die korrigierte Version deines älteren Versionszweigs. Prüfe danach kurz, ob deine Website weiterhin sauber funktioniert – und behalte auch die installierten Plugins und die PHP-Version im Blick. Mit regelmäßigen Updates, Backups, die sich wirklich wiederherstellen lassen, und einer sorgfältigen Sicherheitskontrolle senkst du das Risiko einer erfolgreichen Kompromittierung deutlich.

Neueste Kommentare