Oracle hat am 21. Oktober 2026 eine dringende Sicherheitswarnung für Java veröffentlicht. Die Schwachstelle CVE-2026-91403 erreicht einen CVSS-Wert von 9,1 und betrifft einige Java-Versionen sowie Oracle GraalVM. Unter bestimmten Bedingungen können Angreifer ohne vorherige Anmeldung über Netzwerkverbindungen auf vertrauliche Daten zugreifen oder diese verändern. Hintergrund sind kompromittierte digitale Zertifikate, denen Java bisher vertrauen konnte.
Besonders interessant ist der Zeitpunkt der Veröffentlichung. Erst einen Tag zuvor hatte Oracle sein umfangreiches Oktober-Sicherheitsupdate mit insgesamt 1.295 neuen Sicherheitskorrekturen herausgegeben. Trotzdem wurde bereits am 21. Oktober eine zusätzliche Sicherheitswarnung notwendig. Wir zeigen Euch die betroffenen Java-Versionen und erklären Dir, wie Du Dein Windows-PC und auch Windows Server absichern kannst.
Oracle veröffentlicht zusätzliche Sicherheitswarnung für Java
Mit dem Security Alert vom 21. Oktober 2026 reagiert Oracle auf eine kritische Schwachstelle in der Sicherheitskomponente Java Secure Socket Extension, kurz JSSE. Diese Komponente ist unter anderem für verschlüsselte Netzwerkverbindungen und die Überprüfung digitaler Zertifikate verantwortlich. Viele Java-Anwendungen verwenden JSSE, ohne dass Anwender diese Komponente unmittelbar bemerken.
Die Schwachstelle trägt die Kennung CVE-2026-91403 und wird nach CVSS 3.1 mit 9,1 von maximal 10 Punkten bewertet. Oracle bestätigt in seiner Risikobewertung, dass die Schwachstelle unter bestimmten Voraussetzungen ohne Anmeldung über das Netzwerk ausgenutzt werden kann. Die möglichen Auswirkungen betreffen insbesondere die Vertraulichkeit und Integrität von Daten.
Dies erinnert ein wenig an die ZeroDay Sicherheitslücke, die Citrix für Ihren Netscaler Anfang Oktober veröffentlicht hat. Auch hier war es möglich, dass ein Angreifer ohne korrekte Anmeldung Code ausführen konnte und wichtige Sicherheitsinformationen wie Zertifikate und Private Keys abgreifen konnte.
Citrix NetScaler – Systeme werden über ZeroDay-Schwachstellen angegriffen →Die Sicherheitswarnung betrifft nicht nur ältere Java-Installationen. Auch die am 20. Oktober veröffentlichten regulären Sicherheitsversionen werden von Oracle ausdrücklich als betroffen aufgeführt. Deshalb reicht es nicht aus, lediglich zu überprüfen, ob das normale Oktober-Update installiert wurde.
CVE-2026-91403: Was steckt hinter der kritischen Sicherheitslücke?
Die Ursache hängt mit kompromittierten Zwischenzertifikaten der Zertifizierungsstelle eMudhra zusammen. Solche Zertifikate werden verwendet, um die Vertrauenswürdigkeit weiterer digitaler Zertifikate zu bestätigen. Bei einem sicheren Verbindungsaufbau überprüft die Software normalerweise, ob sich die Zertifikate auf eine vertrauenswürdige Zertifizierungsstelle zurückführen lassen.
Im aktuellen Fall wurden private Schlüssel von acht eMudhra-Zwischenzertifikaten kompromittiert. Dadurch besteht die Möglichkeit, Zertifikate für fremde Internetadressen auszustellen beziehungsweise entsprechende Signaturen zu erzeugen. Vertraut eine Anwendung weiterhin auf diese kompromittierten Zertifikate, können Angreifer dieses Vertrauen möglicherweise missbrauchen.
Besonders gefährlich wird das bei verschlüsselten Netzwerkverbindungen. Befindet sich ein Angreifer in einer geeigneten Position innerhalb des Netzwerkverkehrs, könnte er versuchen, einen anderen Server vorzutäuschen oder Datenverkehr zu manipulieren. Ob das tatsächlich gelingt, hängt von der Zertifikatsprüfung und der jeweiligen Anwendung ab.
Die Schwachstelle ist deshalb nicht mit einer gewöhnlichen Fehlermeldung bei einem abgelaufenen Zertifikat vergleichbar. Während ein abgelaufenes Zertifikat häufig die Verbindung verhindert, können kompromittierte Zertifikate dazu führen, dass eine eigentlich unsichere Verbindung fälschlicherweise als vertrauenswürdig behandelt wird.
Was bedeutet CVSS 9,1 konkret?
Oracle verwendet für CVE-2026-91403 das Bewertungssystem CVSS 3.1. Der Basiswert von 9,1 ergibt sich insbesondere aus den möglichen Auswirkungen auf vertrauliche Daten und deren Integrität. Der veröffentlichte CVSS-Vektor lautet:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:NDie Bewertung zeigt unter anderem, dass ein Angriff keine vorherigen Benutzerrechte und keine Interaktion eines Anwenders voraussetzen muss. Das bedeutet allerdings nicht, dass jeder Windows-PC mit installiertem Java unmittelbar aus dem Internet angegriffen werden kann. Entscheidend bleibt, welche Java-Funktionen die betreffende Anwendung verwendet und unter welchen Netzwerkbedingungen ein Angriff möglich ist.
Welche Oracle Java-Versionen sind betroffen?
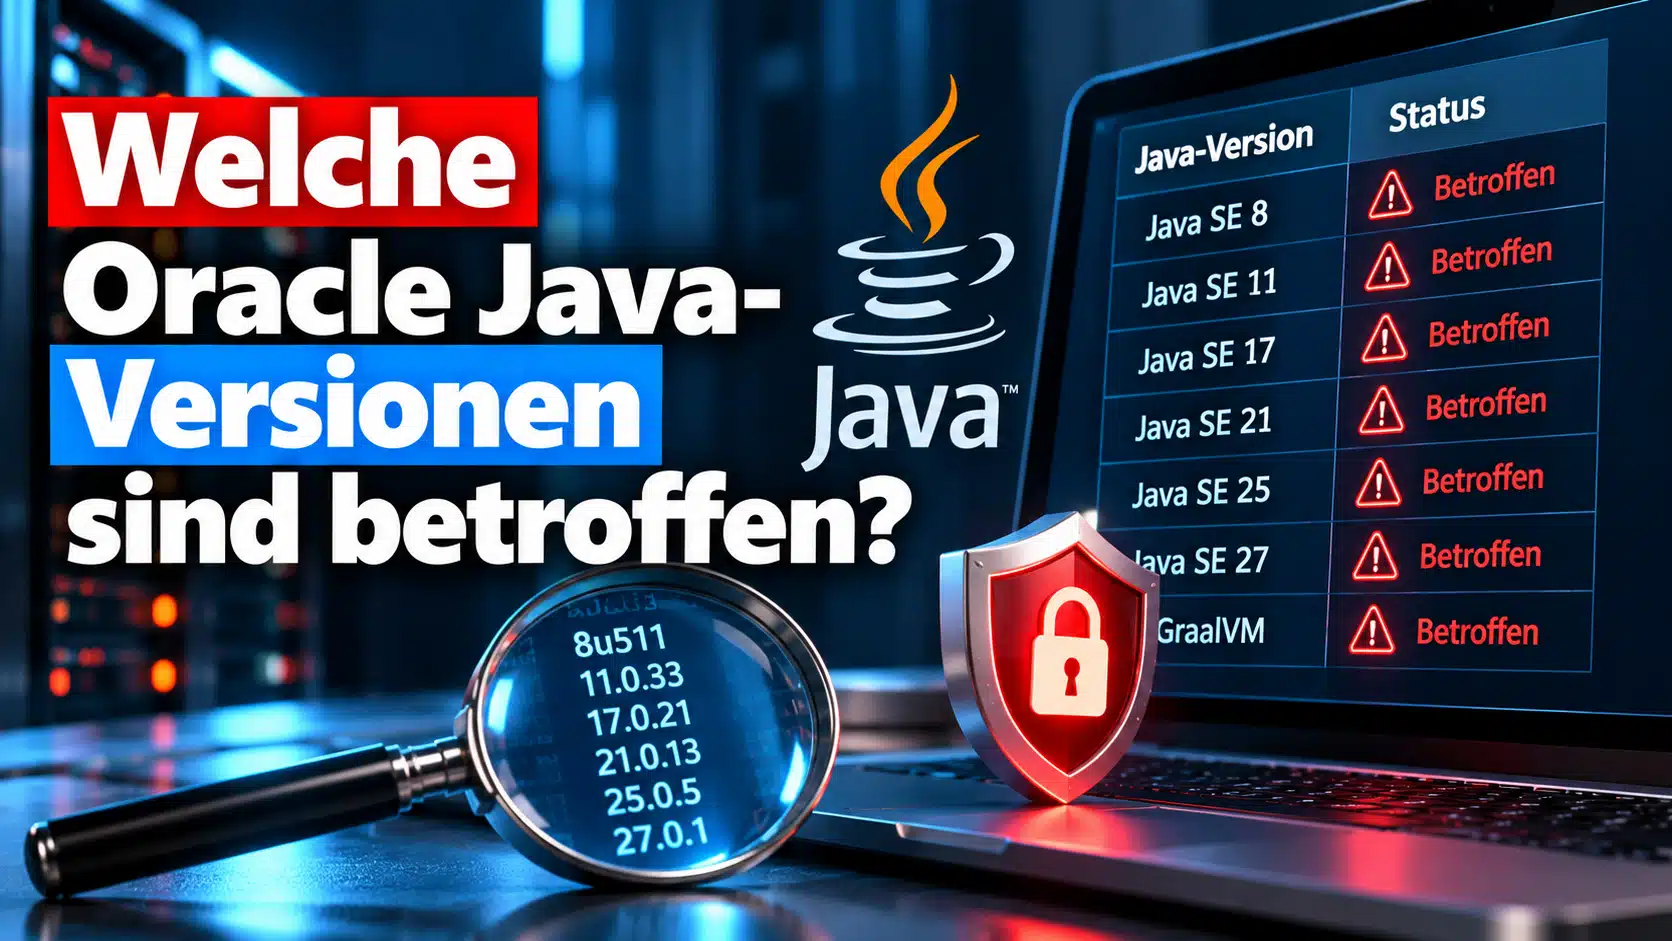
Oracle nennt in seinem Security Alert mehrere unterstützte Java-Versionen ausdrücklich als betroffen. Dazu gehören sowohl klassische Java-Laufzeitumgebungen als auch aktuelle JDK-Versionen, die beispielsweise zur Entwicklung und zum Betrieb von Serveranwendungen verwendet werden. Zusätzlich sind bestimmte Ausgaben von Oracle GraalVM betroffen.
| Produkt | Betroffene Version laut Oracle |
|---|---|
| Java SE 8 | 8u511 und 8u511-perf |
| Java SE 11 | 11.0.33 |
| Java SE 17 | 17.0.21 |
| Java SE 21 | 21.0.13 |
| Java SE 25 | 25.0.5 |
| Java SE 27 | 27.0.1 |
| GraalVM for JDK | 17.0.21 und 21.0.13 |
| GraalVM Enterprise Edition | 21.3.20 |
Die Tabelle enthält die von Oracle ausdrücklich genannten betroffenen Versionsstände. Sie ist keine abschließende Liste sämtlicher älterer Java-Versionen. Oracle weist darauf hin, dass auch nicht mehr unterstützte Versionen betroffen sein können, für die keine eigene Prüfung mehr durchgeführt wird.
Wichtig ist außerdem, die regulären Oktober-Versionen von den nachträglich bereitgestellten Sicherheitsbuilds zu unterscheiden. Bei Java 21 ist beispielsweise 21.0.13 betroffen, während Oracle inzwischen die nachgebesserte Version 21.0.13.0.2 bereitstellt.
Oracle Java Sicherheitsupdate: Diese Versionen sind verfügbar
Oracle hat nach der Sicherheitswarnung angepasste JDK-Versionen veröffentlicht. Auf der offiziellen Downloadseite sind die nachgebesserten Builds für mehrere unterstützte Java-Versionsreihen bereits aufgeführt. Bei den neuen Versionen wurde zusätzlich die Behandlung der kompromittierten eMudhra-Zertifikate angepasst.
| Java-Versionsreihe | Nachgebesserte Oracle-JDK-Version |
|---|---|
| Java 11 | 11.0.33.0.2 |
| Java 17 | 17.0.21.0.2 |
| Java 21 | 21.0.13.0.2 |
| Java 25 | 25.0.5.0.2 |
| Java 27 | 27.0.1.0.2 |
Stand dieser Angaben ist der 22. Oktober 2026. Für die genannten Versionsreihen lassen sich die korrigierten Builds bereits auf der offiziellen Oracle-Downloadseite nachweisen. Die dort angegebenen Lizenzbedingungen müssen vor einer Installation berücksichtigt werden, insbesondere bei älteren Java-Versionen in Unternehmen.
Besonderheit bei Java 8
Bei Java 8 ist die Lage etwas verzwickter. Oracle nennt Java 8u511 in der neuen Sicherheitswarnung ausdrücklich als betroffen, bietet aber auf der normalen Downloadseite trotzdem weiterhin genau diese Version an. Daraus lässt sich nicht schließen, dass 8u511 schon vollständig gegen CVE-2026-91403 geschützt ist.
Wer Java 8 einsetzt, schaut deshalb am besten in die zugehörige Sicherheitsdokumentation von Oracle bzw. in My Oracle Support. Solange es keine eindeutig bestätigte korrigierte Version gibt, können die von Oracle beschriebenen Maßnahmen zum Sperren der kompromittierten Zertifikate eine sinnvolle Zwischenlösung sein. Ein normales Update auf 8u511 sollte man jedenfalls nicht automatisch als vollständige Behebung ansehen.
Schritt für Schritt: Oracle Java unter Windows 11 überprüfen
Bevor Du ein Sicherheitsupdate installierst, empfiehlt sich eine Kontrolle der vorhandenen Java-Version. Auf einem gewöhnlichen Windows-PC ist die Überprüfung recht einfach. Bei Entwicklungsrechnern oder Unternehmensservern können allerdings mehrere Java-Versionen parallel vorhanden sein.
Schritt 1: PowerShell oder Windows Terminal starten
Über das Startmenü kannst Du Windows Terminal oder PowerShell öffnen. Für die reine Versionsabfrage sind normalerweise keine Administratorrechte erforderlich. Anschließend lässt sich Java direkt über die Kommandozeile überprüfen.
Schritt 2: Installierte Java-Version anzeigen
Gib folgenden Befehl ein:
java -versionWindows zeigt daraufhin die Version der Java-Laufzeitumgebung an, die über den aktuellen Suchpfad gefunden wird. Eine Ausgabe könnte beispielsweise auf Java 21.0.13 hinweisen. In diesem Fall sollte überprüft werden, ob tatsächlich der nachgebesserte Sicherheitsbuild 21.0.13.0.2 oder noch die zuvor veröffentlichte Version verwendet wird.
Weitere Möglichkeiten zur Versionskontrolle findest Du in unserer Anleitung Abfragen, welche Java-Version aktuell installiert ist.
Schritt 3: Java-Installationspfade überprüfen
Mit dem folgenden Befehl kannst Du feststellen, welche Java-Programme über die Windows-Suchpfade erreichbar sind:
where.exe javaWenn mehrere Pfade erscheinen, kann das auf mehrere Installationen oder Weiterleitungen zu einer Java-Laufzeit hinweisen. Zusätzlich lässt sich die aktuell verwendete Java-Installation genauer untersuchen. Die Funktionsweise der Suchpfade erklären wir im Beitrag Windows PATH-Variable.
Außerdem kannst Du prüfen, ob eine JAVA_HOME-Variable vorhanden ist:
$env:JAVA_HOMEDie Variable wird häufig von Entwicklungswerkzeugen und Serveranwendungen verwendet. Sie muss allerdings nicht gesetzt sein und zeigt auch nicht zwangsläufig die Java-Version einer laufenden Anwendung an. Weitere Informationen findest Du in unserem Beitrag Umgebungsvariablen bei Windows.
Schritt 4: Laufende Java-Prozesse berücksichtigen
Gerade auf Windows Servern genügt die Kontrolle einer einzigen Java-Installation nicht. Anwendungen können eigene Laufzeitumgebungen verwenden oder aus anderen Verzeichnissen gestartet werden. Mit PowerShell lassen sich beispielsweise laufende Java-Prozesse anzeigen:
Get-Process java,javaw -ErrorAction SilentlyContinueFür eine ausführlichere Untersuchung kannst Du auch den Microsoft Process Explorer verwenden. Das Werkzeug hilft dabei, gestartete Prozesse, Dateipfade und weitere Informationen zu untersuchen. Damit lässt sich häufig erkennen, welche Java-Installation tatsächlich verwendet wird.
Java Sicherheitsupdate unter Windows installieren
Wenn Du eine betroffene Oracle-JDK-Version verwendest, empfiehlt sich die Installation des passenden nachgebesserten Sicherheitsbuilds. Dabei sollte möglichst die bisherige unterstützte Versionsreihe beibehalten werden, sofern dafür ein korrigiertes Paket verfügbar ist. Ein ungeplanter Wechsel auf eine andere Java-Hauptversion kann zu Kompatibilitätsproblemen führen.
- Überprüfe zunächst die installierte Java-Version und den zugehörigen Hersteller.
- Notiere Dir die vorhandenen Java-Installationspfade und gegebenenfalls die verwendete JAVA_HOME-Variable.
- Lade das korrigierte Installationspaket für die passende Java-Versionsreihe von Oracle herunter.
- Sichere bei produktiven Anwendungen die erforderlichen Konfigurationen und bereite ein Wartungsfenster vor.
- Beende beziehungsweise stoppe die betroffenen Anwendungen vor der Aktualisierung, sofern die Installationsanleitung dies vorsieht.
- Installiere das Sicherheitsupdate und starte anschließend die betroffenen Anwendungen beziehungsweise Dienste neu.
- Überprüfe mit
java -versionund dem tatsächlichen Anwendungspfad, ob der korrigierte Build verwendet wird.
Falls eine Installation mit dem Fehlercode 1603 scheitert, können verschiedene Ursachen vorliegen. Dazu gehören beispielsweise beschädigte Installationen oder Konflikte mit bereits vorhandenen Java-Komponenten. Weitere Hinweise findest Du in unserem Beitrag Java Update wurde nicht abgeschlossen: Fehlercode 1603.
Bei Serveranwendungen solltest Du nach der Installation außerdem kontrollieren, ob die jeweiligen Dienste ordnungsgemäß gestartet wurden. Unsere Anleitung Windows Dienste starten und stoppen erklärt die entsprechenden Möglichkeiten.
Download: Oracle Java Sicherheitsupdates Oktober 2026
Die neuen JDK-Versionen sind über die offizielle Oracle-Downloadseite erhältlich. Neben Installationsprogrammen für Windows stehen abhängig von der Java-Version weitere Pakete für Linux und macOS bereit. Beachte bitte die jeweiligen Lizenzbedingungen und wähle nur die für Deine Anwendung geeignete Version.
Oracle empfiehlt zusätzliche Maßnahmen gegen kompromittierte Zertifikate
Falls ein Sicherheitsupdate nicht unmittelbar installiert werden kann, beschreibt Oracle zusätzliche Maßnahmen zum Schutz der Java-Umgebung. Dabei geht es vor allem darum, den kompromittierten eMudhra-Zertifikaten das Vertrauen zu entziehen. Diese Maßnahmen sind besonders für Anwendungen relevant, die auf eine ältere Java-Version angewiesen sind.
Kompromittierte Zertifikate in Java sperren
Oracle stellt eine aktualisierte Sperrliste für die betroffenen Zertifikate bereit. Diese wird bei neueren Java-Versionen über die Datei blocked.certs eingebunden. Bei Java 8 wird die entsprechende Datei blacklisted.certs verwendet.
Unterstützte Java-Installationen verwenden dafür gewöhnlich das folgende Verzeichnis innerhalb ihrer Laufzeitumgebung:
[JDK_HOME]\lib\security\blocked.certsBei Java 8 lautet der entsprechende Dateiname:
[JDK_HOME]\lib\security\blacklisted.certsOracle empfiehlt, gegebenenfalls vorhandene eigene Einträge vor einer Änderung zu sichern. Anschließend kann die vom Hersteller bereitgestellte aktuelle Datei verwendet werden. Die benötigten Hinweise und Dateien sind in der offiziellen Oracle-Dokumentation zum eMudhra-Zertifikatsvorfall beschrieben.
Solche Änderungen sollten ausschließlich mit den offiziellen Herstellerdateien durchgeführt werden. Eine selbst zusammengestellte Zertifikatssperrliste kann unvollständig sein oder unerwünschte Auswirkungen auf vorhandene Anwendungen verursachen.
Zertifikatswiderruf bei TLS-Verbindungen aktivieren
Als weitere Möglichkeit nennt Oracle die zusätzliche Prüfung zurückgezogener Zertifikate. Dafür können bei geeigneten Java-Anwendungen folgende JVM-Optionen verwendet werden:
-Dcom.sun.net.ssl.checkRevocation=true
-Dcom.sun.security.enableCRLDP=true
Diese Einstellungen werden beim Start einer Java-Anwendung übergeben. Sie sorgen dafür, dass bestimmte Informationen zum Zertifikatswiderruf berücksichtigt werden können. Allerdings muss die Anwendung die entsprechenden Prüfmechanismen unterstützen, und die dafür benötigten Informationen müssen erreichbar sein.
Gerade in Unternehmensnetzwerken sollten solche Änderungen zunächst getestet werden. Falls Widerrufslisten nicht erreichbar sind oder Sicherheitskomponenten die Verbindungen beeinflussen, können Verbindungsprobleme auftreten. Die Installation eines korrigierten Sicherheitsupdates bleibt deshalb die bevorzugte Lösung.
Was bedeutet die Oracle-Warnung für Windows 11 und Windows Server?
Die Schwachstelle befindet sich nicht unmittelbar im Windows-Betriebssystem, sondern in der betroffenen Java-Laufzeitumgebung. Deshalb wird CVE-2026-91403 nicht durch ein gewöhnliches Windows-Sicherheitsupdate geschlossen. Entscheidend ist, ob auf dem jeweiligen Computer oder Server eine entsprechende Java-Installation vorhanden ist und welche Version verwendet wird.
Auf Windows Servern können beispielsweise Unternehmensanwendungen, Integrationsdienste oder Webanwendungen auf Java angewiesen sein. Solche Installationen sind häufig Bestandteil größerer Anwendungspakete und werden nicht immer über den normalen Java-Installer aktualisiert. In diesen Fällen muss der jeweilige Softwarehersteller eine passende korrigierte Laufzeit oder ein eigenes Sicherheitsupdate bereitstellen.
Bei virtualisierten Servern empfiehlt sich vor umfangreichen Änderungen eine geeignete Datensicherung. Wenn Du Hyper-V verwendest, kannst Du Dich ergänzend über Hyper-V Prüfpunkte mit PowerShell informieren. Ein Prüfpunkt ersetzt allerdings keine vollständige, unabhängig gespeicherte Datensicherung.
Windows-Zertifikate und Java-Zertifikate: Was ist der Unterschied?
Java verwendet häufig einen eigenen Zertifikatsspeicher, der unabhängig vom Zertifikatsspeicher des Windows-Betriebssystems arbeitet. Deshalb reicht ein Windows-Update oder eine Änderung innerhalb der Windows-Zertifikatsverwaltung nicht zwangsläufig aus, um eine Java-Installation abzusichern. Manche Anwendungen und Java-Distributionen können zudem abweichende Zertifikatsspeicher verwenden.
Der aktuelle Vorfall darf auch nicht mit den kürzlich gemeldeten Windows Update Zertifikaten 2027 verwechselt werden. Dort geht es um Zertifikate, die Microsoft für die sichere Updatekommunikation verwendet. Ebenfalls ein anderes Thema sind die Secure-Boot-Zertifikate von Windows 11, die den sicheren Start des Computers betreffen.
Diese Unterschiede sind wichtig, weil die verschiedenen Zertifikatssysteme unterschiedliche Aufgaben erfüllen. Ein erfolgreiches Windows-Update bedeutet deshalb nicht automatisch, dass auch alle Java-Zertifikate aktualisiert wurden.
Oracle Critical Patch Update vom 20. Oktober: 1.295 Sicherheitskorrekturen
Bereits am 20. Oktober 2026 hat Oracle sein reguläres Critical Patch Update veröffentlicht. Es enthält insgesamt 1.295 neue Sicherheitskorrekturen für zahlreiche Produktfamilien, darunter Oracle Database, MySQL, E-Business Suite, Fusion Middleware, Java SE und weitere Unternehmensanwendungen.
Allein für Java SE bringt das Oktober-Update 55 neue Korrekturen. Laut Oracle lassen sich 49 der damit behobenen Schwachstellen unter bestimmten Voraussetzungen ohne Anmeldung über das Netzwerk ausnutzen. CVE-2026-91403, die am 21. Oktober dazukam, gehört allerdings nicht dazu, sondern zu einer eigenständigen, nachträglich veröffentlichten Sicherheitswarnung.
Bei den 1.295 Korrekturen handelt es sich übrigens nicht zwangsläufig um ebenso viele verschiedene CVE-Kennungen. Manche Sicherheitslücken betreffen mehrere Oracle-Produkte und machen deshalb Updates in unterschiedlichen Komponenten nötig.
Besonders heikel sind einige Schwachstellen mit sehr hohen CVSS-Werten in verschiedenen Unternehmensanwendungen. CVE-2026-101809 in der Oracle E-Business Suite erreicht zum Beispiel den Höchstwert von 10,0 (CVSS 3.1). Wer Oracle im Einsatz hat, sollte deshalb nicht nur Java im Blick behalten, sondern auch alle anderen Oracle-Produkte im Unternehmen.
Werden die Oracle-Sicherheitslücken bereits aktiv ausgenutzt?
Zum Stand vom 22. Oktober 2026 bestätigt Oracle in seiner Sicherheitswarnung zu CVE-2026-91403 keine konkret dokumentierte aktive Angriffskampagne. Bekannt ist allerdings, dass die betroffenen eMudhra-Zwischenzertifikate kompromittiert wurden und damit ein erhebliches Sicherheitsrisiko besteht. Die Offenlegung kompromittierter Zertifikatsschlüssel ist jedoch nicht gleichbedeutend mit dem Nachweis eines erfolgreichen Angriffs auf eine bestimmte Java-Anwendung.
Oracle weist grundsätzlich darauf hin, dass Angreifer in der Vergangenheit bereits veröffentlichte und eigentlich behobene Schwachstellen ausgenutzt haben, wenn Sicherheitsupdates nicht installiert wurden. Deshalb empfiehlt der Hersteller, unterstützte Produktversionen zu verwenden und verfügbare Sicherheitskorrekturen möglichst zeitnah einzuspielen.
Falls ungewöhnliche TLS-Zertifikate, unerwartete Verbindungsziele oder verdächtige Netzwerkaktivitäten festgestellt werden, empfiehlt sich eine genauere Untersuchung. Dabei müssen die tatsächlich verwendete Java-Laufzeit, ihre Zertifikatseinstellungen und die Protokolle der betroffenen Anwendung berücksichtigt werden.
Aus der Administratorpraxis: Java-Installationen vollständig erfassen
Die größte Herausforderung besteht bei Java-Sicherheitsupdates häufig nicht in der Installation selbst, sondern beim Auffinden sämtlicher betroffener Laufzeitumgebungen. Besonders in größeren Unternehmen können mehrere Java-Versionen parallel vorhanden sein. Einige werden zentral installiert, andere befinden sich innerhalb von Anwendungspaketen oder werden durch besondere Startskripte verwendet.
Ich würde deshalb zunächst sämtliche produktiven Java-Anwendungen erfassen und die tatsächlich verwendeten Laufzeitversionen überprüfen. Anschließend sollten öffentlich erreichbare Dienste und Systeme mit vertraulichen Daten bevorzugt aktualisiert werden. Dabei ist wichtig, die Version des wirklichen Anwendungsprozesses zu kontrollieren und sich nicht ausschließlich auf die Ausgabe von java -version in einer beliebigen PowerShell-Sitzung zu verlassen.
Auch die Aktualisierungseinstellungen verdienen Aufmerksamkeit. Falls automatische Java-Updates in einer Umgebung deaktiviert wurden, müssen entsprechende Sicherheitskorrekturen anderweitig zuverlässig verteilt werden. Unsere ältere Anleitung zum Thema Automatische Java Updates deaktivieren zeigt, welche Einstellungen früher hierfür verwendet wurden. Aus Sicherheitsgründen sollten wichtige Aktualisierungen keinesfalls dauerhaft ausbleiben.
FAQ: Häufige Fragen zur Oracle Java Sicherheitslücke CVE-2026-91403
CVE-2026-91403 ist eine kritische Schwachstelle in Oracle Java SE und GraalVM. Sie hängt mit kompromittierten digitalen Zertifikaten zusammen und erreicht einen CVSS-3.1-Wert von 9,1. Unter bestimmten Voraussetzungen können Angreifer vertrauliche Daten auslesen oder verändern.
Oracle nennt unter anderem Java 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 und 27.0.1 als betroffen. Außerdem sind bestimmte GraalVM-Versionen betroffen. Auch ältere, nicht mehr unterstützte Java-Versionen können verwundbar sein.
Oracle stellt unter anderem die nachgebesserten Versionen 11.0.33.0.2, 17.0.21.0.2, 21.0.13.0.2, 25.0.5.0.2 und 27.0.1.0.2 bereit. Bei Java 8 muss die passende Herstellerkorrektur beziehungsweise Zertifikatssperrliste gesondert geprüft werden.
Öffne PowerShell oder Windows Terminal und verwende den Befehl java -version. Mit where.exe java kannst Du zusätzlich die gefundenen Installationspfade anzeigen. Bei mehreren Installationen muss die tatsächlich verwendete Java-Laufzeit kontrolliert werden.
Nein. Die Sicherheitslücke betrifft die Java-Laufzeitumgebung und nicht unmittelbar Windows 11. Deshalb muss die betroffene Java-Installation beziehungsweise die vom Anwendungshersteller bereitgestellte Laufzeit aktualisiert werden.
Fazit: Oracle Java benötigt ein zusätzliches Sicherheitsupdate
Die Sicherheitswarnung vom 21. Oktober 2026 zeigt erneut, wie wichtig die Prüfung digitaler Zertifikate für sichere Netzwerkverbindungen ist. Mit CVE-2026-91403 wird eine weitere kritische Schwachstelle in Oracle Java SE und GraalVM bekanntgegeben, die unter bestimmten Voraussetzungen den unberechtigten Zugriff auf vertrauliche Daten ermöglichen kann. Besonders interessant ist, dass auch die erst einen Tag zuvor veröffentlichten regulären Java-Sicherheitsversionen noch als betroffen aufgeführt werden.
Für mehrere unterstützte Java-Versionsreihen stehen bereits nachgebesserte JDK-Versionen zur Download bereit. Admins sollten deshalb möglichst zeitnah überprüfen, welche Java-Installationen tatsächlich verwendet werden, und die passenden Sicherheitsupdates installieren. Bei älteren Versionen oder nicht unmittelbar aktualisierbaren Anwendungen können die von Oracle bereitgestellten Maßnahmen zur Sperrung kompromittierter Zertifikate vorübergehend helfen.
Zusätzlich sollte das umfangreiche Oracle Critical Patch Update vom 20. Oktober beachtet werden. Mit insgesamt 1.295 Sicherheitskorrekturen betrifft es zahlreiche weitere Unternehmensprodukte. Wer Oracle-Software verwendet, sollte deshalb neben der neuen Java-Warnung auch die übrigen verfügbaren Oktober-Sicherheitsupdates berücksichtigen.

Neueste Kommentare