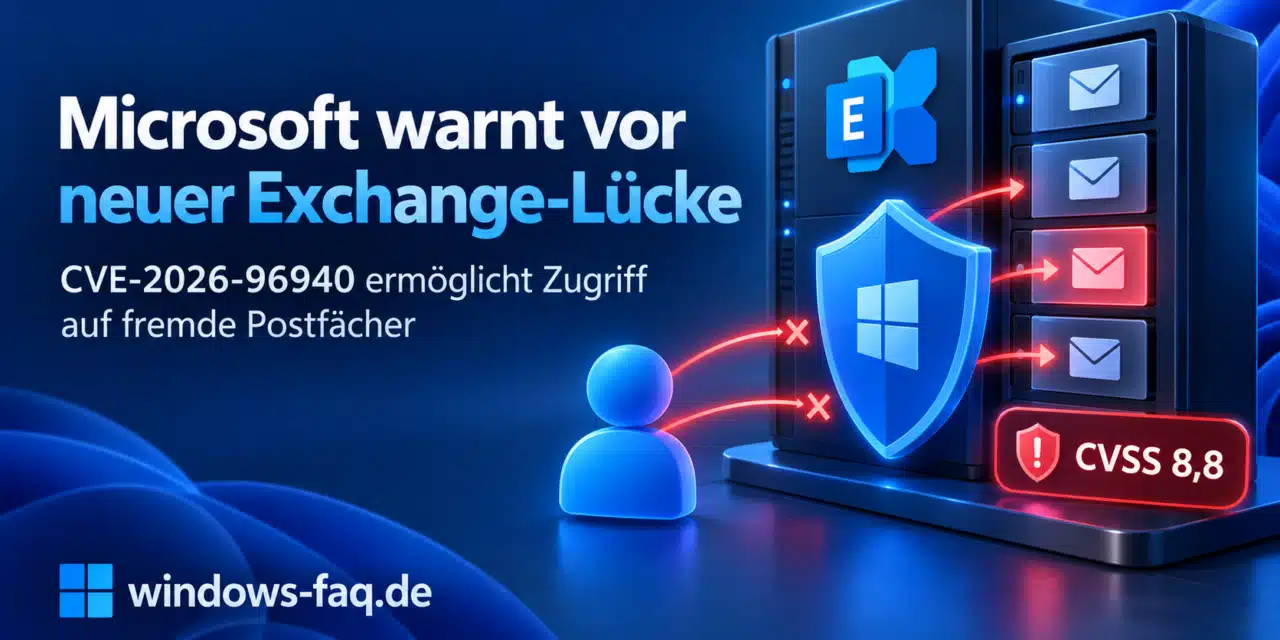
Microsoft hat am 2. Oktober 2026 überraschend eine neue V2-Fassung der September-Sicherheitsupdates für Exchange Server veröffentlicht. Grund ist CVE-2026-96940, eine Sicherheitslücke in der Autorisierungsprüfung von Exchange Server. Ein bereits angemeldeter Angreifer mit geringen Berechtigungen kann seine Rechte über das Netzwerk ausweiten und dadurch unter anderem auf Postfächer anderer Anwender innerhalb derselben Organisation zugreifen.
Die Schwachstelle erreicht einen CVSS-Wert von 8,8 und wird von Microsoft als „Important“ eingestuft. Eine aktive Ausnutzung wurde bislang nicht bestätigt. Trotzdem sollten Administratoren das neue Update zeitnah einplanen, denn Microsoft bewertet eine zukünftige Ausnutzung als wahrscheinlicher.
CVE-2026-96940 betrifft lokale Exchange Server
Bei CVE-2026-96940 handelt es sich um eine Schwachstelle in der Autorisierung von Microsoft Exchange Server. Für einen Angriff ist zwar bereits ein gültiges Benutzerkonto erforderlich, danach ist jedoch keine weitere Benutzerinteraktion notwendig.
Ein Angreifer könnte dadurch seine vorhandenen Berechtigungen überschreiten und unberechtigt auf Postfächer anderer Anwender derselben Exchange-Organisation zugreifen. Dazu können auch E-Mails und Anhänge gehören. Ein Zugriff über Organisations- oder Mandantengrenzen hinweg ist nach den derzeit veröffentlichten Informationen nicht möglich.
Das macht die Sicherheitslücke besonders interessant für Angreifer, die bereits Zugangsdaten erbeutet haben. Wie wertvoll ein einzelnes kompromittiertes Konto als Einstiegspunkt sein kann, zeigt auch unser Beitrag über EvilTokens und Angriffe auf Microsoft 365 Konten.
Microsoft veröffentlicht vier neue Exchange V2 Updates
Microsoft hat für die betroffenen Exchange-Versionen neue Sicherheitsupdates veröffentlicht. Auch wenn Du das ursprüngliche September-Update bereits installiert hast, benötigst Du die neue V2-Fassung, damit CVE-2026-96940 geschlossen wird.
| Exchange-Version | Update | Build nach dem Update |
|---|---|---|
| Exchange Server Subscription Edition RTM | KB5129955 | 15.2.2562.53 |
| Exchange Server 2019 CU15 | KB5129956 | 15.2.1748.53 |
| Exchange Server 2019 CU14 | KB5129957 | 15.2.1544.48 |
| Exchange Server 2016 CU23 | KB5129958 | 15.1.2507.75 |
Microsoft beschreibt die neue V2-Fassung ausführlich im offiziellen Exchange Team Blog.
Exchange Online ist bereits gegen CVE-2026-96940 geschützt
Unternehmen, die ausschließlich Exchange Online einsetzen, müssen für diese Schwachstelle kein eigenes Update installieren. Microsoft hat die notwendigen Änderungen bereits innerhalb des Cloud-Dienstes vorgenommen.
Anders sieht es bei Hybrid-Umgebungen aus. Befindet sich weiterhin ein lokaler Exchange Server im Unternehmen, muss dieser trotzdem aktualisiert werden. Das gilt auch dann, wenn die eigentlichen Benutzerpostfächer bereits in Exchange Online liegen.
Administrator-Arbeitsplätze mit installierten Exchange Management Tools sollten ebenfalls in die Bestandsaufnahme einbezogen werden.
Exchange Server 2016 und 2019 sind ein Sonderfall
Exchange Server 2016 und Exchange Server 2019 befinden sich regulär nicht mehr im Support. Neue Sicherheitsupdates erhalten diese Systeme deshalb nur noch über das Extended Security Update Programm.
Organisationen ohne entsprechende ESU-Berechtigung sollten den Wechsel auf die aktuelle Generation planen. Einen Überblick über Funktionen, Lizenzierung und Upgradewege findest Du in unserem Beitrag Microsoft Exchange Server SE: Funktionen und Lizenzierung.
Gerade ältere Serverprodukte sollten nicht dauerhaft ohne Sicherheitsupdates betrieben werden. Welche weiteren Microsoft-Produkte inzwischen ihr Supportende erreicht haben oder kurz davorstehen, zeigen wir in unserer Übersicht zum Support-Ende von Microsoft-Produkten 2026.
Warum CVE-2026-96940 trotz erforderlicher Anmeldung gefährlich ist
Auf den ersten Blick klingt die Voraussetzung eines gültigen Kontos beruhigend. In der Praxis ist genau das jedoch zunehmend problematisch. Zugangsdaten werden regelmäßig durch Phishing, infizierte Endgeräte, Token-Diebstahl oder kompromittierte Browser-Sitzungen erbeutet.
Hat ein Angreifer bereits ein normales Benutzerkonto übernommen, könnte CVE-2026-96940 den nächsten Schritt innerhalb der Exchange-Umgebung ermöglichen. Aus einem einzelnen kompromittierten Konto kann dadurch ein deutlich größeres Datenschutz- und Sicherheitsproblem entstehen.
Microsoft bewertet die Angriffskomplexität als niedrig. Eine zusätzliche Benutzerinteraktion ist nach der erfolgreichen Anmeldung nicht erforderlich.
Exchange Server gegen CVE-2026-96940 aktualisieren: Schritt für Schritt
Schritt 1: Exchange-Version und Build kontrollieren
Zuerst solltest Du feststellen, welche Exchange-Version tatsächlich auf Deinen Servern läuft. Über die Exchange Management Shell kannst Du beispielsweise folgenden Befehl verwenden:
Get-ExchangeServer | Format-List Name,Edition,AdminDisplayVersion
Bei mehreren Exchange Servern sollte jeder einzelne Server kontrolliert werden. Dokumentiere dabei Version, CU und vorhandenen Patchstand.
Schritt 2: Passendes V2-Update bestimmen
Vergleiche die installierte Version anschließend mit der Tabelle oben. Exchange Server SE benötigt KB5129955, während für Exchange Server 2019 und 2016 jeweils eigene Pakete vorgesehen sind.
Bei älteren Exchange-Versionen solltest Du zusätzlich prüfen, ob Deine Organisation für das ESU-Programm berechtigt ist. Ohne ESU steht für Exchange 2016 und 2019 kein regulärer Weg für neue Sicherheitsupdates mehr zur Verfügung.
Schritt 3: Update zuerst auf einem geeigneten System testen
In größeren Exchange-Umgebungen empfiehlt sich weiterhin ein kontrollierter Rollout. Prüfe vor der Installation unter anderem Mailflow, Datenbanken, Backups, Hybrid-Funktionen, Transportregeln und verwendete Drittanbieterprodukte.
Das grundsätzliche Vorgehen ähnelt anderen außerplanmäßigen Microsoft-Updates. Was dabei zu beachten ist, erklären wir ausführlicher in unserem Beitrag Out-of-Band Update: Was ist das und wann brauchst Du es?.
Schritt 4: Sicherheitsupdate installieren
Installiere das für Deine Exchange-Version vorgesehene V2-Paket mit administrativen Rechten. Während der Installation stehen Exchange-Dienste zeitweise nicht zur Verfügung. Bei mehreren Servern sollte deshalb eine geplante Reihenfolge verwendet werden.
Plane außerdem einen Neustart ein, falls das Setup diesen verlangt. In produktiven Umgebungen empfiehlt sich ein Wartungsfenster.
Schritt 5: Build nach der Installation erneut prüfen
Nach Abschluss der Aktualisierung solltest Du erneut die installierte Exchange-Version kontrollieren. Nur wenn der erwartete V2-Build angezeigt wird, ist sichergestellt, dass das neue Sicherheitsupdate tatsächlich installiert wurde.
PowerShell gehört bei solchen Prüfungen zu den wichtigsten Werkzeugen eines Administrators. Falls Du PowerShell selbst aktualisieren möchtest, findest Du unsere Anleitung unter PowerShell Download und PowerShell Update.
Schritt 6: Funktionstest durchführen
Kontrolliere anschließend den Mailflow intern und extern, den Zugriff auf Outlook und Outlook im Web sowie gegebenenfalls Hybrid-Funktionen. Zusätzlich sollten Exchange-Dienste, Datenbanken und Ereignisprotokolle auf Auffälligkeiten überprüft werden.
Aus der Administratorpraxis: Ein installiertes September-Update reicht nicht
Der wichtigste Punkt bei dieser Veröffentlichung ist die Bezeichnung V2. Wer das September-Sicherheitsupdate bereits im vergangenen Monat installiert hat, ist nicht automatisch gegen CVE-2026-96940 geschützt.
In der Praxis sollte deshalb nicht nur kontrolliert werden, ob auf einem Exchange Server ein September-Sicherheitsupdate vorhanden ist. Entscheidend ist die konkrete Buildnummer nach Installation der neuen Pakete.
Gerade bei mehreren Exchange Servern, getrennten Standorten oder Hybrid-Umgebungen lohnt sich eine kleine Inventarliste. So lässt sich nachvollziehen, welcher Server bereits aktualisiert wurde und wo noch Handlungsbedarf besteht.
Praxistipp: Kompromittierte Konten sind auch nach dem Update ein Risiko
Das Sicherheitsupdate beseitigt CVE-2026-96940, schützt aber nicht automatisch vor bereits gestohlenen Anmeldedaten. Auffällige Anmeldungen, ungewöhnliche Postfachzugriffe und verdächtige Änderungen an Berechtigungen sollten deshalb zusätzlich untersucht werden.
Auf Windows-Systemen bildet eine sauber konfigurierte Sicherheitsumgebung eine wichtige zusätzliche Schutzschicht. Einen Überblick über Defender, Firewall, SmartScreen und weitere Schutzfunktionen findest Du in unserem Beitrag Windows-Sicherheit richtig konfigurieren.
Wie wichtig schnelles Patchen bei Microsoft Serverprodukten sein kann, zeigte zuletzt auch die aktiv ausgenutzte SharePoint-Schwachstelle CVE-2026-65660.
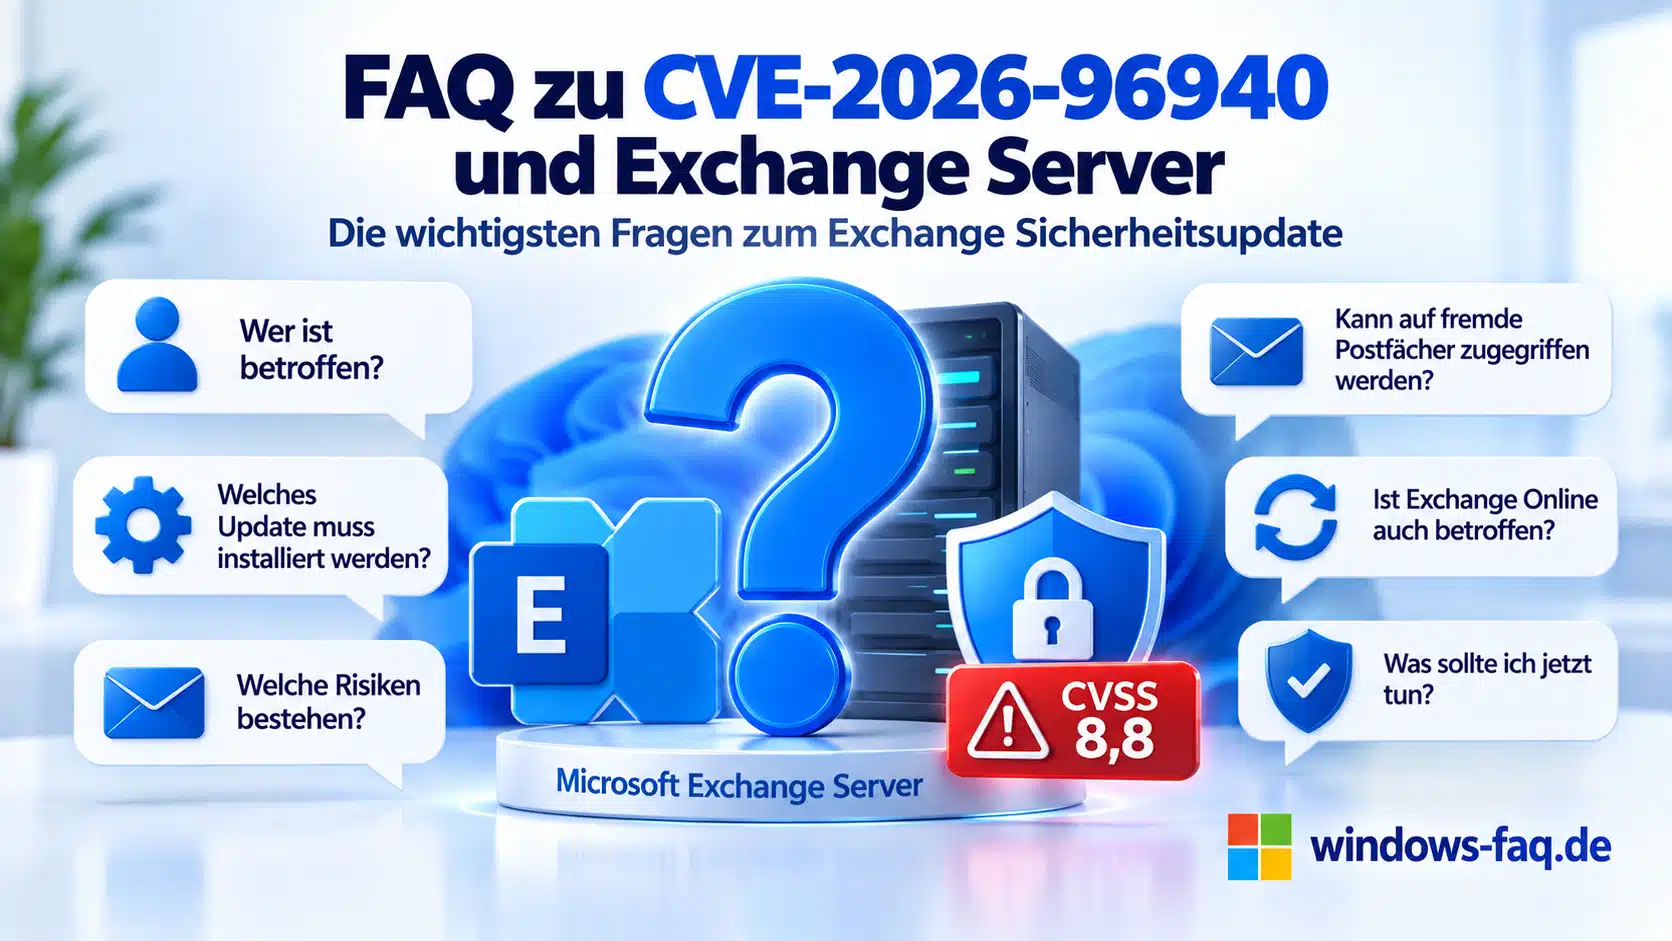
FAQ zu CVE-2026-96940 und Exchange Server
CVE-2026-96940 ist eine Sicherheitslücke in Microsoft Exchange Server. Ein authentifizierter Angreifer kann aufgrund einer fehlerhaften Autorisierung seine Berechtigungen erweitern und auf andere Postfächer innerhalb derselben Organisation zugreifen.
Microsoft bewertet CVE-2026-96940 mit einem CVSS-Basiswert von 8,8 und dem Schweregrad Important.
Zum Zeitpunkt der Veröffentlichung hat Microsoft keine aktive Ausnutzung bestätigt. Microsoft bewertet eine zukünftige Ausnutzung jedoch als wahrscheinlicher.
Nein. Exchange Online wurde von Microsoft bereits innerhalb des Cloud-Dienstes geschützt. Lokale Exchange Server und Exchange Management Tools müssen jedoch separat geprüft und gegebenenfalls aktualisiert werden.
Ja. CVE-2026-96940 wurde erst mit der neuen V2-Fassung der September-Sicherheitsupdates geschlossen. Ein bereits installiertes ursprüngliches September-Update reicht deshalb nicht aus.
Microsoft stellt V2-Updates für Exchange Server Subscription Edition RTM sowie Exchange Server 2019 CU15, Exchange Server 2019 CU14 und Exchange Server 2016 CU23 bereit. Für Exchange 2016 und 2019 gelten die ESU-Voraussetzungen.
Fazit zum neuen Exchange V2 Sicherheitsupdate
Mit CVE-2026-96940 schließt Microsoft eine ernstzunehmende Schwachstelle in lokalen Exchange Servern. Ein Angreifer benötigt zwar bereits ein gültiges Konto, könnte danach aber seine Berechtigungen erweitern und auf Postfächer anderer Anwender zugreifen.
Administratoren sollten deshalb nicht davon ausgehen, dass das bereits installierte September-Update ausreicht. Entscheidend ist die neue V2-Fassung vom 2. Oktober 2026. Exchange Online wurde von Microsoft bereits geschützt. Bei Exchange Server SE sowie Exchange Server 2016 und 2019 besteht dagegen durchaus kurzfristiger Handlungsbedarf.

Neueste Kommentare