Nach dem September-Sicherheitsupdate KB5124008 gibt es ein neues Problem für Administratoren von Windows-11-PCs in Active-Directory-Umgebungen. Mehrere Anwender berichten, dass Computer nach der Installation und einem Neustart plötzlich die Vertrauensstellung zur Domäne verlieren. Eine Anmeldung mit eigentlich korrekten Domänen-Zugangsdaten kann anschließend fehlschlagen.
Microsoft kennt die Berichte und untersucht das Verhalten. Eine bestätigte Ursache oder einen offiziellen Workaround gibt es derzeit noch nicht. Auffällig ist allerdings ein möglicher Zusammenhang mit Machine Identity Isolation und Windows Credential Guard.
KB5124008 kann Probleme mit der Domänen-Vertrauensstellung verursachen
KB5124008 wurde am 8. September 2026 als reguläres Sicherheitsupdate für Windows 11 Version 24H2 und 25H2 veröffentlicht. Windows 11 25H2 steigt damit auf Build 26200.9445 und Windows 11 24H2 auf Build 26100.9445.
Die technischen Informationen zum Update findest Du im offiziellen Microsoft Support-Beitrag zu KB5124008.
| Merkmal | Aktueller Stand |
|---|---|
| Update | KB5124008 |
| Veröffentlichung | 8. September 2026 |
| Windows 11 25H2 | Build 26200.9445 |
| Windows 11 24H2 | Build 26100.9445 |
| Problem | Domänen-Vertrauensstellung kann fehlschlagen |
| Betroffen | Vor allem domänengebundene Unternehmens-PCs |
| Microsoft Status | Untersuchung läuft |
| Bestätigte Ursache | Noch nicht bekannt |
Eine Übersicht über aktuelle und ältere Windows-Updates findest Du auch in unserer Windows 11 Update Übersicht.
Welche Fehlermeldung erscheint bei betroffenen Windows-11-PCs?
Bei betroffenen Geräten kann Windows nach einem Neustart die sichere Verbindung zwischen dem Computer und der Active-Directory-Domäne verlieren.
Typisch ist beispielsweise die Meldung:
Die Vertrauensstellung zwischen dieser Arbeitsstation und der primären Domäne konnte nicht hergestellt werden.Teilweise werden auch korrekte Benutzernamen oder Kennwörter plötzlich als ungültig zurückgewiesen.
Genau dieses Fehlerbild behandeln wir grundsätzlich bereits in unserer Anleitung Computer Vertrauensstellung überprüfen und erneuern.
Warum ist die Active-Directory-Vertrauensstellung so wichtig?
Ein domänengebundener Windows-PC besitzt in Active Directory ein eigenes Computerkonto mit einem Maschinenkennwort. Damit authentifiziert sich nicht nur der Benutzer, sondern auch der Computer selbst gegenüber einem Domain Controller.
Stimmen die lokal gespeicherten Informationen und die Daten im Active Directory nicht mehr überein, funktioniert dieser sichere Kanal nicht mehr zuverlässig.
Die Folge kann sein, dass sich Benutzer nicht mehr mit ihrem Domänenkonto anmelden können, obwohl Benutzername und Kennwort korrekt sind.
In modernen Windows-Netzen spielt dabei normalerweise Kerberos die wichtigste Rolle. Fällt diese Authentifizierung zurück, kann auch NTLM beteiligt sein. Welche Risiken und Abhängigkeiten dabei entstehen, erklären wir ausführlich im Beitrag NTLM Authentifizierung bei Windows.
Machine Identity Isolation könnte mit dem Problem zusammenhängen
Mehrere Administratoren haben einen möglichen Zusammenhang mit Machine Identity Isolation festgestellt. Microsoft hat diese Ursache bislang nicht offiziell bestätigt.
Machine Identity Isolation schützt die Anmeldedaten des Maschinenkontos mit Hilfe von Credential Guard und virtualisierungsbasierter Sicherheit. Dabei werden sensible Maschineninformationen stärker vom normalen Windows-System abgeschottet.
Die Technik erhöht grundsätzlich die Sicherheit, verändert aber auch den Umgang mit den Anmeldeinformationen des Computerkontos.
Wie Credential Guard arbeitet und welche Auswirkungen die Funktion auf Kerberos, NTLM und andere Anmeldeverfahren haben kann, zeigen wir in unserem Beitrag Windows Credential Guard verstehen und sicher aktivieren.
KB5124008 Domänenproblem Schritt für Schritt prüfen
Wenn nach dem September-Update plötzlich Domänenanmeldungen fehlschlagen, solltest Du nicht sofort Registry-Werte verändern oder den Rechner aus der Domäne entfernen.
Schritt 1: Secure Channel mit PowerShell prüfen
Öffne eine PowerShell mit Administratorrechten und führe folgenden Befehl aus:
Test-ComputerSecureChannel -VerboseAntwortet PowerShell mit True, funktioniert der sichere Kanal zur Domäne grundsätzlich.
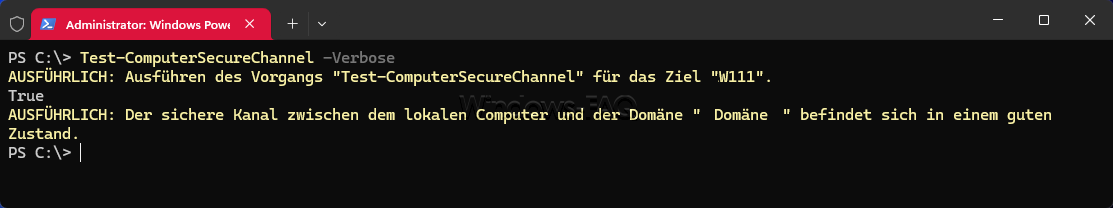
Bei False solltest Du genauer prüfen, warum die Vertrauensstellung nicht mehr funktioniert.
Schritt 2: Vertrauensstellung mit NLTEST kontrollieren
Alternativ kannst Du den Windows-Befehl NLTEST verwenden:
nltest /sc_verify:DEINEDOMAENEErsetze DEINEDOMAENE durch den Namen Deiner Active-Directory-Domäne.
Weitere Beispiele findest Du in unserer Anleitung zur Überprüfung der Windows Domänen-Vertrauensstellung.
Schritt 3: Machine Identity Isolation nur prüfen
Du kannst zunächst kontrollieren, ob auf dem PC eine entsprechende Konfiguration vorhanden ist.
reg query HKLM\SYSTEM\CurrentControlSet\Control\Lsa /v MachineIdentityIsolationÄndere den Wert nicht vorschnell. Gerade wenn Machine Identity Isolation zuvor aktiv genutzt wurde, kann eine unkontrollierte Deaktivierung weitere Probleme mit der Domänenauthentifizierung verursachen.
Schritt 4: Ereignisanzeige kontrollieren
Öffne:
eventvwr.mscKontrolliere anschließend insbesondere das Systemprotokoll auf Fehler von Netlogon sowie Meldungen rund um Kerberos und die Domänenauthentifizierung.
Schritt 5: Betroffene und funktionierende PCs vergleichen
In größeren Umgebungen solltest Du mindestens einen betroffenen und einen funktionierenden Windows-11-PC miteinander vergleichen.
Prüfe dabei:
- Windows-Version und Buildnummer
- Installierte Updates
- Credential-Guard-Konfiguration
- Machine Identity Isolation
- Gruppenrichtlinien
- Netlogon- und Kerberos-Ereignisse
Secure Channel mit PowerShell reparieren
Wenn eindeutig feststeht, dass der sichere Kanal beschädigt ist, kannst Du ihn unter bestimmten Voraussetzungen mit PowerShell reparieren.
Test-ComputerSecureChannel -Repair -Credential (Get-Credential)Du benötigst dafür ein Konto mit den erforderlichen Berechtigungen.
Führe diesen Schritt nicht automatisiert auf vielen PCs aus, solange die eigentliche Ursache nicht geklärt ist. Wenn eine Richtlinie oder Sicherheitsfunktion den Fehler erneut auslöst, kann die reparierte Vertrauensstellung nach dem nächsten Neustart wieder ausfallen.
Machine Identity Isolation nicht einfach deaktivieren
Aktuell kursiert als möglicher Workaround die Deaktivierung von Machine Identity Isolation. Davon solltest Du ohne vorherige Analyse Abstand nehmen.
Microsoft weist in seiner Dokumentation ausdrücklich darauf hin, dass das Abschalten der Funktion nach einer zuvor aktiven Enforcement-Konfiguration selbst dazu führen kann, dass die Domänenauthentifizierung nicht mehr funktioniert.
Im schlimmsten Fall musst Du den Rechner anschließend aus der Domäne entfernen und erneut aufnehmen.
Gerade deshalb ist es sinnvoll, zunächst die Konfiguration von Credential Guard und vorhandene Gruppenrichtlinien zu prüfen.
Solltest Du KB5124008 deinstallieren?
Eine pauschale Deinstallation würde ich derzeit nicht empfehlen. KB5124008 ist ein Sicherheitsupdate und beseitigt zahlreiche Schwachstellen.
Einige Administratoren berichten zwar, dass eine Deinstallation des Updates zusammen mit einer Reparatur der Domänen-Vertrauensstellung das Problem beseitigte. Microsoft empfiehlt diesen Weg bislang aber nicht offiziell.
Hinzu kommt, dass inzwischen mit KB5129195 ein neueres außerplanmäßiges Windows-11-Update erschienen ist. Dieses behebt unter anderem RDP-, Hyper-V- und Audio-Probleme des September-Patchdays. Ein offizieller Fix für das hier beschriebene Domänenproblem wurde bislang jedoch nicht dokumentiert.
Falls Windows Update selbst Probleme macht, findest Du mögliche Reparaturwege unter Windows Update reparieren.
Aus der Administratorpraxis: Updates zuerst in einem Testrring prüfen
Der aktuelle Fall zeigt sehr gut, warum Windows-Sicherheitsupdates in Unternehmensumgebungen nicht gleichzeitig auf alle Geräte verteilt werden sollten.
Bewährt hat sich eine gestaffelte Verteilung. Installiere neue Updates zunächst auf einigen repräsentativen Testclients. Prüfe danach Anmeldung, Gruppenrichtlinien, Netzlaufwerke, Kerberos, VPN und den sicheren Kanal zur Domäne.
Erst wenn nach mehreren Neustarts keine Auffälligkeiten auftreten, sollte der nächste Rollout-Ring folgen.
Gerade bei Änderungen an sicherheitsrelevanten Windows-Funktionen wie Credential Guard, LSA-Schutz oder virtualisierungsbasierter Sicherheit kann eine kleine Testgruppe viel Arbeit vermeiden.
Praxistipp: Lokalen Notfallzugang bereithalten
Bei domänengebundenen Geräten sollte ein kontrollierter lokaler Administrationsweg vorhanden sein. Wenn die Domänen-Vertrauensstellung ausfällt, benötigst Du unter Umständen lokale Administratorrechte zur Reparatur.
In Unternehmen eignet sich dafür beispielsweise Windows LAPS. Verlasse Dich nicht darauf, dass gecachte Domänenanmeldungen in jeder Situation verfügbar bleiben.
Vor größeren Änderungen kann außerdem ein Windows Wiederherstellungspunkt hilfreich sein.
Microsoft untersucht das KB5124008 Domänenproblem
Microsoft kennt die aktuellen Berichte und untersucht das Verhalten. Eine bestätigte Ursache oder einen offiziell freigegebenen Workaround gibt es derzeit noch nicht.
Auf der offiziellen KB5124008-Seite wird das Problem aktuell noch nicht als bekanntes Problem geführt.
Administratoren sollten deshalb derzeit besonders vorsichtig mit manuellen Änderungen an Machine Identity Isolation, Credential Guard und LSA umgehen.
FAQ zu KB5124008 und der Windows Domänen-Vertrauensstellung
Kann KB5124008 die Domänen-Vertrauensstellung beschädigen?
Es liegen aktuelle Berichte von Administratoren vor, nach denen Windows-11-PCs nach der Installation von KB5124008 und einem Neustart die Vertrauensstellung zur Active-Directory-Domäne verlieren. Microsoft untersucht diese Berichte.
Welche Windows-Versionen erhalten KB5124008?
KB5124008 wurde für Windows 11 Version 24H2 und 25H2 veröffentlicht. Die Builds steigen auf 26100.9445 beziehungsweise 26200.9445.
Was bedeutet die Meldung zur fehlenden Vertrauensstellung?
Sie bedeutet, dass der sichere Authentifizierungskanal zwischen dem Windows-PC und der Active-Directory-Domäne nicht mehr korrekt funktioniert.
Wie prüfe ich die Domänen-Vertrauensstellung?
Du kannst den sicheren Kanal mit Test-ComputerSecureChannel in PowerShell oder mit NLTEST überprüfen.
Ist Machine Identity Isolation die bestätigte Ursache?
Nein. Mehrere Administratoren sehen einen Zusammenhang mit Machine Identity Isolation und Credential Guard. Microsoft hat diese Ursache bislang aber nicht offiziell bestätigt.
Sollte ich Machine Identity Isolation deaktivieren?
Nicht ohne genaue Prüfung. Eine unkontrollierte Deaktivierung kann selbst die Domänenauthentifizierung beschädigen, wenn die Funktion zuvor im Enforcement-Modus aktiv war.
Sollte ich KB5124008 deinstallieren?
Eine pauschale Deinstallation ist nicht empfehlenswert, weil KB5124008 wichtige Sicherheitskorrekturen enthält. In Unternehmen sollte ein Rollback nur kontrolliert und nach einer Risikoabwägung erfolgen.
Hat Microsoft bereits einen Fix veröffentlicht?
Microsoft untersucht das Problem derzeit. Ein speziell für die beschädigte Domänen-Vertrauensstellung dokumentierter Fix wurde bislang nicht veröffentlicht.
Fazit zum KB5124008 Domänenproblem
Das neue Problem rund um KB5124008 ist vor allem für Unternehmen mit klassischem Active Directory wichtig. Wenn ein Windows-11-PC nach dem September-Update keine Domänenanmeldung mehr akzeptiert, solltest Du zuerst den Secure Channel überprüfen. Ändere aber die Machine Identity Isolation oder die Credential Guard nicht vorschnell. Gerade diese Sicherheitsfunktionen greifen tief in die Speicherung und Nutzung von Maschinenanmeldedaten ein.
Microsoft untersucht die aktuellen Berichte. Wir informieren darüber, wenn Microsoft das Problem beseitigt hat.


Neueste Kommentare