Auch bei Drupal gibt es gerade dringenden Handlungsbedarf. Das Drupal Security Team hat am 18. November 2026 die Schwachstelle CVE-2026-132165 veröffentlicht und mehrere Sicherheitsupdates bereitgestellt. Besonders kritisch: Unter bestimmten Voraussetzungen können Angreifer eine Drupal-Website übernehmen und eigenen Programmcode auf dem Webserver ausführen. Inzwischen gibt es sogar bestätigte Berichte über eine aktive Ausnutzung.
Laut Drupal Security Team wurden bereits am 19. November 2026 gegen 19:00 Uhr UTC erfolgreiche Angriffe auf produktive Websites beobachtet. Deshalb wird die Schwachstelle inzwischen mit 20 von 25 Punkten als besonders kritisch eingestuft. Wer eine Drupal-Website betreibt, sollte jetzt zügig prüfen, welche Version installiert ist, und möglichst schnell das passende Sicherheitsupdate einspielen.
Was ist CVE-2026-132165 in Drupal?
Drupal ist ein weit verbreitetes Content-Management-System, das unter anderem für Unternehmenswebsites, Behördenportale und größere Webanwendungen eingesetzt wird. Wie WordPress oder Joomla basiert Drupal auf PHP und verwendet eine Datenbank zur Verwaltung der Inhalte. Viele Installationen sind rund um die Uhr über das Internet erreichbar und verarbeiten teilweise sensible Informationen.
Die Schwachstelle CVE-2026-132165 steckt im Drupal-Installationsprogramm. Eigentlich braucht man das nur bei der ersten Einrichtung einer Website – doch die Datei core/install.php bleibt auch nach einer abgeschlossenen Installation im Drupal-Verzeichnis liegen.
Unter bestimmten Bedingungen können Angreifer diesen Installer missbrauchen und versuchen, Drupal erneut zu installieren. Das kann im schlimmsten Fall zur Übernahme der Website oder sogar zur Ausführung fremden PHP-Codes führen. Besonders unangenehm: Der Angriffsweg setzt grundsätzlich keine vorherige Anmeldung voraus. Ob er sich tatsächlich ausnutzen lässt, hängt allerdings von der jeweiligen Serverkonfiguration und weiteren Voraussetzungen ab.
Drupal bestätigt aktive Angriffe auf CVE-2026-132165
Die erste Sicherheitswarnung wurde am Mittwoch, dem 18. November 2026, veröffentlicht. Ursprünglich bewertete Drupal die Schwachstelle mit 18 von 25 Punkten als kritisch. Nachdem das Sicherheitsteam Hinweise auf erfolgreiche Angriffe erhalten hatte, wurde die Bewertung auf 20 von 25 Punkten angehoben.
Nach den inzwischen veröffentlichten Informationen wurde die Sicherheitslücke bereits am 19. November 2026 auf produktiven Websites ausgenutzt. Damit handelt es sich nicht mehr ausschließlich um eine theoretische Schwachstelle oder einen experimentellen Angriff. Welche Anzahl an Websites tatsächlich kompromittiert wurde und ob eine größere organisierte Angriffskampagne dahintersteht, ist aus der Herstellerwarnung nicht ersichtlich.
Wie gefährlich ist die Schwachstelle wirklich?
Drupal nutzt für seine Sicherheitsmeldungen ein eigenes Bewertungssystem, bei dem maximal 25 Punkte vergeben werden. Die aktuelle Einstufung von 20 Punkten bedeutet „Highly critical“ und unterstreicht, wie ernst die Lage ist. Wichtig: Dieser Wert ist nicht mit einem CVSS-Wert von 20 oder einer umgerechneten Bewertung von 8,0 gleichzusetzen. Das Hersteller-Advisory nennt keine offizielle CVSS-3.1- oder CVSS-4.0-Punktzahl.
Entscheidend ist ohnehin nicht allein die Bewertung, sondern die bestätigte Ausnutzung. Wenn Angreifer eine Website vollständig übernehmen können, drohen manipulierte Inhalte, gestohlene Daten oder zusätzliche Schadsoftware. Welche Folgen im konkreten Fall möglich sind, hängt von den Berechtigungen des Webserverprozesses und der betroffenen Anwendung ab.
Welche Drupal-Versionen sind betroffen?
Das Drupal Security Team hat für alle zum Veröffentlichungszeitpunkt unterstützten Versionszweige korrigierte Updates veröffentlicht. Welche Version benötigt wird, hängt von der bereits vorhandenen Drupal-Installation ab. Ein Wechsel auf eine neue Hauptversion ist für das unmittelbare Schließen der Sicherheitslücke bei unterstützten Versionszweigen nicht zwingend notwendig.
| Drupal-Version | Betroffene Releases | Sicherheitsupdate |
|---|---|---|
| Drupal 10.6 | Bis 10.6.21 | 10.6.22 |
| Drupal 11.3 | Bis 11.3.21 | 11.3.22 |
| Drupal 11.4 | Bis 11.4.12 | 11.4.13 |
| Ältere Versionen | Drupal 10.5 und älter, Drupal 11.2 und älter | Upgrade auf unterstützten Zweig notwendig |
Drupal 8 und Drupal 9 werden ebenfalls nicht mehr mit regulären Sicherheitsupdates versorgt. Wer solche Versionen weiterhin verwendet, sollte kurzfristig einen Wechsel auf einen unterstützten Versionszweig vorbereiten. Bei älteren Installationen reicht es nicht aus, einfach nur die Versionsnummer zu ändern oder einzelne Dateien aus einer neueren Version zu kopieren.
Warum ist die Datei install.php das Sicherheitsproblem?
Bei einer frischen Drupal-Installation übernimmt install.php die Einrichtung der Anwendung und ihrer grundlegenden Konfiguration – also unter anderem Datenbankverbindungen, Einstellungen und wichtige Verzeichnisse. Eigentlich sollte dieser Vorgang nach der ersten Installation abgeschlossen sein und nicht mehr von fremden Besuchern angestoßen werden können.
Genau hier setzt CVE-2026-132165 an: Unter besonderen Bedingungen kann ein Angreifer versuchen, das Installationsprogramm erneut auszuführen und so die bestehende Installation zu beeinflussen. Dabei spielt auch die Konfigurationsdatei settings.php eine wichtige Rolle.
Warum die Dateiberechtigungen entscheidend sind
Eine wichtige Schutzmaßnahme besteht darin, zu verhindern, dass der Webserver die Datei settings.php unkontrolliert verändern oder ihre Berechtigungen anpassen kann. Das Drupal Security Team bestätigt, dass dadurch einige bekannte Angriffswege eingeschränkt werden. Allerdings werden nicht sämtliche möglichen Varianten der Schwachstelle allein durch diese Maßnahme verhindert.
Deshalb empfiehlt Drupal ausdrücklich, sowohl das Sicherheitsupdate einzuspielen als auch den Zugriff auf das Installationsprogramm abzusichern. Eine zusätzliche Web Application Firewall oder eingeschränkte Dateiberechtigungen können das Risiko reduzieren, ersetzen jedoch keine korrigierte Drupal-Version. Ähnliche Sicherheitsfragen bei PHP-basierten Websites behandeln wir im Beitrag Kritische PHP-Sicherheitslücken und betroffene Webserver.
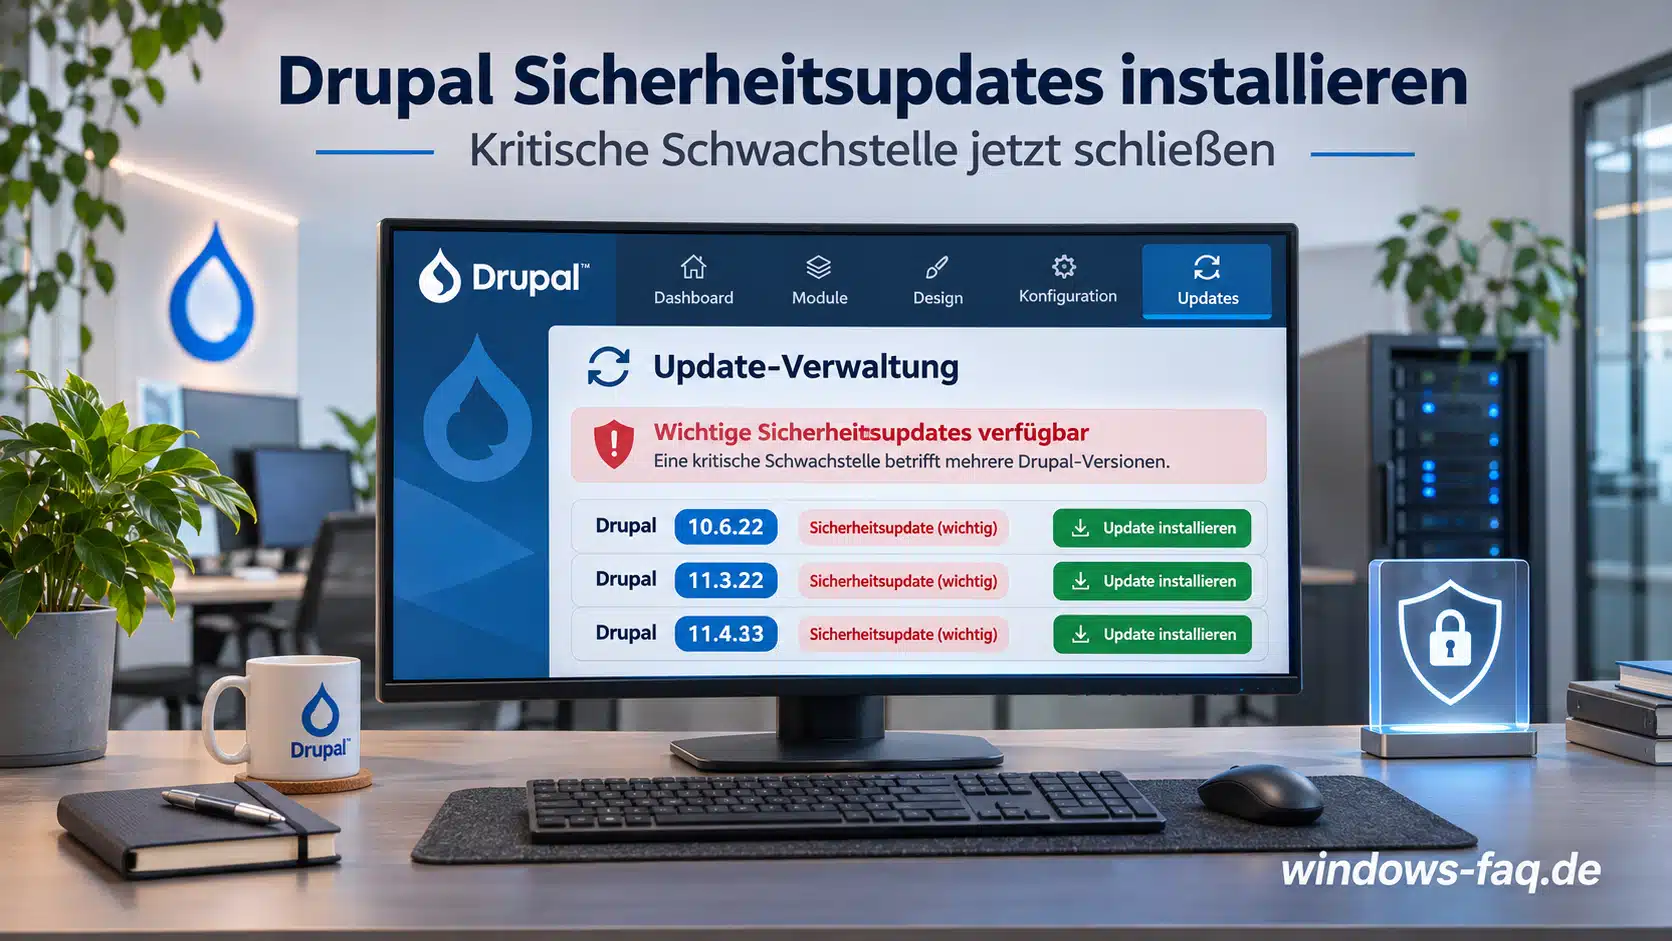
Drupal Sicherheitsupdate Schritt für Schritt installieren
Für Betreiber einer betroffenen Website ist die Aktualisierung die wichtigste Maßnahme. Drupal unterscheidet dabei zwischen Installationen, die über Composer verwaltet werden, und älteren beziehungsweise manuell gepflegten Installationen. Die folgenden Schritte beziehen sich vor allem auf moderne Drupal-Projekte mit Composer.
Schritt 1: Installierte Drupal-Version überprüfen
- Melde Dich bitte mit einem administrativen Benutzerkonto an Deiner Drupal-Website an.
- Öffne dann den Bereich Berichte und anschließend den Statusbericht.
- Alternativ kannst Du auch die Seite
/admin/reports/statusaufrufen. - Prüfe dann die installierte Drupal-Core-Version.
- Vergleiche diese Version danach mit der Tabelle der korrigierten Releases.
Wenn Du mehrere Drupal-Websites betreibst, solltest Du alle Installationen einzeln kontrollieren. Das gilt auch für Testsysteme, Entwicklungsumgebungen und zusätzliche Mandanten innerhalb einer Multisite-Konfiguration. Eine Übersicht der installierten Versionen erleichtert die anschließende Aktualisierung und Dokumentation.
Schritt 2: Vollständiges Backup erstellen
Bevor du Drupal aktualisierst, solltest du auf jeden Fall eine vollständige Sicherung der Website anlegen. Dazu gehören alle relevanten Programmdateien, individuelle Module, Themes, hochgeladene Dateien, Konfigurationen und die Datenbank. Wichtig ist vor allem, dass sich die Sicherung unabhängig von der produktiven Website wiederherstellen lässt – sonst hilft sie im Ernstfall wenig.
Bei geschäftskritischen Webseiten empfiehlt sich zusätzlich ein kurzer Wiederherstellungstest. Eine reine Kopie des Drupal-Programmverzeichnisses reicht normalerweise nicht aus, weil die eigentlichen Inhalte häufig in einer Datenbank liegen. Wie wichtig voneinander getrennte Backups sind, zeigt auch unser Beitrag zum UpdraftPlus-Sicherheitsvorfall mit manipulierten WordPress-Websites.
Schritt 3: Drupal mit Composer aktualisieren
Bei Composer-basierten Drupal-Installationen empfiehlt sich die Aktualisierung über den vorhandenen Paketmanager. Wechsle dafür in das Projektverzeichnis Deiner Drupal-Website und prüfe zunächst die dort verwendeten Composer-Pakete. Welche Version installiert werden soll, richtet sich nach dem unterstützten Versionszweig und den vorhandenen Abhängigkeiten.
Ein vom Drupal-Projekt dokumentierter Aktualisierungsbefehl lautet:
composer update "drupal/core-*" --with-all-dependenciesComposer orientiert sich dabei an den Versionsvorgaben aus deiner bestehenden Projektkonfiguration. Deshalb solltest du im Anschluss unbedingt prüfen, ob wirklich mindestens Drupal 10.6.22, 11.3.22 oder 11.4.13 installiert wurde. Hängt das Projekt noch an einer älteren Versionsreihe oder blockieren Abhängigkeiten das Update, musst du zuerst die Composer-Konfiguration unter die Lupe nehmen.
Schritt 4: Datenbank aktualisieren und Funktion prüfen
Nach einem erfolgreichen Drupal-Core-Update solltest Du die notwendigen Datenbankaktualisierungen ausführen. In einer Umgebung mit Drush lässt sich dafür der Befehl drush updatedb verwenden. Anschließend kann mit drush cache:rebuild der Drupal-Cache neu aufgebaut werden.
Prüfe danach die Startseite, die Anmeldung, wichtige Formulare und die administrativen Funktionen. Kontrolliere außerdem den Statusbericht und die Drupal-Protokolle auf neue Fehlermeldungen. Wenn Du zusätzlich einen NGINX-Webserver einsetzt, solltest Du auch dessen Sicherheitsstand regelmäßig überprüfen. Die aktuellen Informationen findest Du in unserem Beitrag NGINX Sicherheitslücke CVE-2026-123007.
Drupal install.php zusätzlich gegen Angriffe schützen
Drupal empfiehlt inzwischen ausdrücklich, den Installer nach abgeschlossener Installation über die Webserverkonfiguration zu sperren. So verhinderst du, dass fremde Besucher das Installationsprogramm erneut über das Internet aufrufen können. Sinnvoll ist das ohnehin – unabhängig von der aktuellen Schwachstelle –, denn auf einer fertig eingerichteten Website wird der Installer normalerweise nicht mehr gebraucht.
Beispiel für NGINX
Bei einem selbst verwalteten NGINX-Webserver kann der Zugriff innerhalb des passenden Serverblocks eingeschränkt werden. Die offizielle Drupal-Dokumentation empfiehlt dafür beispielsweise folgende Regel:
location ^~ /core/install.php {
    return 404;
}
Die Regel muss zur tatsächlichen Verzeichnisstruktur Deiner Website passen. Nach der Änderung solltest Du die Konfiguration mit nginx -t überprüfen und erst danach kontrolliert neu laden. Das verwendete ^~ ist wichtig, damit auch zusätzliche Pfadbestandteile hinter install.php nicht von einer anderen PHP-Regel verarbeitet werden.
Beispiel für Apache
Wenn Du Apache verwendest und Zugriff auf dessen Serverkonfiguration hast, kannst Du den Installer über eine Location-Regel blockieren:
<Location "/core/install.php">
    Require all denied
</Location>
Diese Regel gehört in die Apache-Serverkonfiguration beziehungsweise in den passenden Virtual Host und nicht unverändert in die Datei .htaccess. Vor dem Neuladen solltest Du die Syntax mit apachectl configtest prüfen. Bei einem Shared-Hosting-Angebot kann stattdessen eine geeignete Dateisperre in der .htaccess notwendig sein, die auch nach Composer-Aktualisierungen erhalten bleiben muss.
Kontrollieren, ob die Sperre funktioniert
Nach der Einrichtung sollte ein Aufruf von /core/install.php nur noch eine HTTP-Fehlermeldung wie 403 oder 404 liefern. Prüfe dabei auch mögliche zusätzliche Pfadbestandteile und Weiterleitungen – ein erfolgreicher Status 200 kann ein Hinweis darauf sein, dass der Zugriff noch nicht vollständig eingeschränkt ist.
Achte aber darauf, dass die Sperre nicht versehentlich andere Drupal-Funktionen blockiert. update.php ist ein separates Programm und darf nicht durch eine zu weit gefasste Regel mit ausgesperrt werden. Und bei Multisite-Installationen kann install.php für die Einrichtung neuer Websites möglicherweise noch gebraucht werden.
Weiteres Drupal-Sicherheitsproblem CVE-2026-132166 behoben
Zusammen mit CVE-2026-132165 hat Drupal am 18. November 2026 eine weitere Schwachstelle veröffentlicht. Diese trägt die Kennung CVE-2026-132166 und wird in der Sicherheitsmeldung SA-CORE-2026-018 beschrieben. Drupal bewertet sie mit 14 von 25 Punkten und stuft sie damit als moderat kritisch ein.
Der Fehler betrifft eine sogenannte Gadget Chain. Dabei handelt es sich um eine Kombination vorhandener Programmmethoden, die in Verbindung mit einer weiteren unsicheren Deserialisierung möglicherweise zur Ausführung fremden Codes verwendet werden kann. Laut Drupal ist diese Schwachstelle allein nicht direkt ausnutzbar, weil dafür zusätzlich ein anderer Fehler vorhanden sein muss.
| Schwachstelle | Drupal-Bewertung | Risiko |
|---|---|---|
| CVE-2026-132165 | 20 von 25 | Website-Übernahme oder fremde Codeausführung |
| CVE-2026-132166 | 14 von 25 | Gadget Chain bei zusätzlicher Deserialisierungslücke |
Die veröffentlichten Sicherheitsversionen beheben beide Probleme. Es ist deshalb nicht notwendig, zwei unterschiedliche Drupal-Core-Updates zu installieren. Auch für die zweite Schwachstelle gilt allerdings, dass eine bereits vorhandene Kompromittierung dadurch nicht automatisch rückgängig gemacht wird.
Bekannte Probleme nach dem Drupal-Sicherheitsupdate
Bei den neuen Sicherheitsversionen gibt es eine wichtige Besonderheit. Das Drupal-Projekt dokumentiert eine Regression in der Theme Registry, die bestimmte zusätzliche oder individuell entwickelte Module beeinträchtigen kann. Betroffen sein können unter anderem Installationen mit dem Search API Modul.
Unter bestimmten Bedingungen treten danach Fehlermeldungen wie Theme hook field not found oder Theme hook time not found auf. Drupal hat eine Korrektur für eine kommende Version 11.4.14 angekündigt. Zum Recherchestand vom 22. November 2026 ist diese Korrektur noch nicht als allgemein veröffentlichtes Sicherheitsupdate bestätigt.
Administratoren sollten solche möglichen Probleme vor dem Update berücksichtigen, das Sicherheitsupdate wegen der bestätigten Angriffe aber nicht unnötig verschieben. Bei betroffenen Websites kann eine Prüfung der eingesetzten Module und der vorgesehenen Upgradewege notwendig sein. Besonders bei älteren Drupal-Versionen sollte ein Wechsel auf einen unterstützten Versionszweig sorgfältig vorbereitet werden.
Was tun, wenn Deine Drupal-Website bereits angegriffen wurde?
Die Installation einer korrigierten Drupal-Version beseitigt die eigentliche Sicherheitslücke. Wenn Angreifer vorher bereits erfolgreich waren, können jedoch manipulierte Dateien, zusätzliche Benutzerkonten oder versteckte Schadsoftware zurückbleiben. Deshalb solltest Du bei auffälligem Verhalten nicht nur das Update installieren, sondern die gesamte Installation überprüfen.
- Sichere zuerst Webserver-, PHP- und Drupal-Protokolle für eine spätere Untersuchung.
- Kontrolliere dann auffällige Zugriffe auf
/core/install.phpund die dazugehörigen Zeitpunkte. - Prüfe unbedingt auf vorhandene Administratoren und kürzlich geänderte Benutzerberechtigungen.
- Untersuche danach unerwartete Änderungen an Modulen, Themes und PHP-Dateien.
- Überprüfe anschließend die Datenbankkonfiguration und andere sensible Zugangsdaten.
- Plane bei bestätigter Kompromittierung eine kontrollierte Bereinigung oder Wiederherstellung aus einem vertrauenswürdigen Backup.
Einzelne Zugriffe auf install.php sind noch kein Beweis für eine erfolgreiche Übernahme. Sie können aber ein Hinweis auf automatisierte Scans oder konkrete Angriffsversuche sein. Bei einer bestätigten Kompromittierung sollten Administratoren außerdem prüfen, welche weiteren Systeme über den betroffenen Webserver erreichbar waren.
Ähnliche Untersuchungen sind auch bei anderen Content-Management-Systemen notwendig. In unserem Beitrag WordPress 7.1.4 und Angriffe auf den Updateprozess beschreiben wir einen vergleichbaren Fall, bei dem die Verarbeitung von Installationsdateien missbraucht werden konnte.
Aus der Administratorpraxis: Websites dauerhaft absichern
In einer größeren Drupal-Umgebung würde ich zuerst alle öffentlich erreichbaren Installationen erfassen und ihre Versionsstände dokumentieren. Danach sollten die betroffenen Websites zügig ihre Sicherheitsupdates bekommen. Wichtig dabei: Auch Entwicklungssysteme und ältere, vermeintlich nicht mehr benötigte Testinstallationen nicht vergessen.
Zusätzlich sollte der Webserver grundsätzlich nur die Dateiberechtigungen erhalten, die für den normalen Betrieb erforderlich sind. Eine aktuelle Datensicherung, getrennte Administratorzugänge und regelmäßig überprüfte Sicherheitsprotokolle reduzieren die möglichen Schäden. Bei PHP-basierten Anwendungen muss außerdem die Laufzeitumgebung selbst aktuell bleiben. Die Hintergründe findest Du in unserem Beitrag PHP2Shell: Kritische Sicherheitsupdates für PHP.
Wer mehrere Websites betreibt, sollte außerdem einen festen Ablauf für Sicherheitsmeldungen und Updates einführen. Gerade bei einer bereits aktiv ausgenutzten Schwachstelle können wenige Tage Verzögerung entscheidend sein. Auch die aktuellen Sicherheitsupdates für WordPress 7.1.5 zeigen, wie wichtig regelmäßige Kontrollen von Content-Management-Systemen sind.
FAQ: Häufige Fragen zur Drupal-Sicherheitslücke CVE-2026-132165
Was ist CVE-2026-132165?
CVE-2026-132165 ist eine kritische Sicherheitslücke im Drupal-Installationsprogramm. Unter bestimmten Voraussetzungen können Angreifer ohne vorherige Anmeldung versuchen, Drupal erneut zu installieren. Dadurch kann es zur Übernahme der Website oder zur Ausführung fremden Programmcodes kommen.
Wird die Drupal-Sicherheitslücke bereits aktiv ausgenutzt?
Ja. Das Drupal Security Team bestätigt Berichte über eine Ausnutzung auf produktiven Websites seit dem 19. November 2026. Wie viele Websites tatsächlich kompromittiert wurden, ist bislang nicht abschließend bekannt.
Welche Drupal-Versionen sind gegen CVE-2026-132165 geschützt?
Die Sicherheitslücke wird durch Drupal 10.6.22, 11.3.22 und 11.4.13 geschlossen. Ältere, nicht mehr unterstützte Versionszweige benötigen ein Upgrade auf eine unterstützte Drupal-Version. Auch neuere passende Releases enthalten die Korrektur.
Kann eine Drupal-Website ohne Anmeldung gehackt werden?
Unter bestimmten Voraussetzungen ist das möglich. Die Schwachstelle kann über das Installationsprogramm ausgenutzt werden und setzt nicht zwingend ein bestehendes Benutzerkonto voraus. Entscheidend sind jedoch zusätzliche technische Voraussetzungen der betroffenen Installation.
Reicht es aus, install.php zu sperren?
Eine vollständige Zugriffssperre für das Installationsprogramm reduziert die Angriffsfläche erheblich. Drupal empfiehlt diese Maßnahme ausdrücklich auch für bereits aktualisierte Websites. Die zuverlässige Behebung der bekannten Schwachstelle erfolgt jedoch durch Installation einer korrigierten Drupal-Version.
Ist WordPress ebenfalls von CVE-2026-132165 betroffen?
Nein. Die Schwachstelle befindet sich im Drupal-Core und betrifft nicht den WordPress-Core. WordPress und dessen Erweiterungen haben eigene Sicherheitsprobleme, die unabhängig davon behandelt und aktualisiert werden müssen.
Gibt es bekannte Probleme mit den neuen Drupal-Updates?
Ja. Drupal dokumentiert eine mögliche Regression in der Theme Registry, die bestimmte Module und Themes beeinträchtigen kann. Betroffene Websites können Fehlermeldungen zu nicht gefundenen Theme Hooks anzeigen. Eine Korrektur ist für eine kommende Drupal-Version angekündigt.
Fazit: Drupal-Sicherheitsupdates jetzt installieren
CVE-2026-132165 ist eine ernst zu nehmende Sicherheitslücke – und sie wurde bereits auf produktiven Drupal-Websites ausgenutzt. Da Angreifer unter bestimmten Voraussetzungen die Kontrolle über eine Website übernehmen und fremden Code ausführen können, sollten Administratoren betroffene Installationen möglichst kurzfristig aktualisieren. Die nötigen Sicherheitskorrekturen stehen mit Drupal 10.6.22, 11.3.22 und 11.4.13 bereit.
Zusätzlich solltest du den Zugriff auf install.php absichern und die Berechtigungen von settings.php im Blick behalten. Wer ungewöhnliche Aktivitäten bemerkt, sollte auch eine bereits erfolgte Kompromittierung in Betracht ziehen. Eine aktuelle Drupal-Version, eingeschränkte Zugriffsrechte und funktionierende Backups sind zusammen eine solide Grundlage für den sicheren Betrieb einer Website.

Neueste Kommentare