Administratoren von Webservern sollten gerade besonders aufmerksamsein: Am 18. November 2026 hat F5 mehrere Sicherheitskorrekturen für NGINX Open Source und NGINX Plus veröffentlicht. Besonders kritisch sind Schwachstellen in der Verarbeitung von HTTP/2-Verbindungen. Unter bestimmten Voraussetzungen können Angreifer ohne Anmeldung Speicherfehler auslösen und möglicherweise sogar eigenen Programmcode auf dem Server ausführen.
Die beiden Schwachstellen CVE-2026-123007 und CVE-2026-123633 bewertet der Hersteller nach CVSS v4.0 mit jeweils 9,2 von 10 Punkten. Am 19. November haben auch weitere Sicherheitsbehörden entsprechende Warnungen herausgegeben. Besonders im Fokus stehen öffentlich erreichbare NGINX-Server, Reverse Proxys und bestimmte Anwendungen, in denen verwundbare NGINX-Versionen stecken. Die wichtigste Maßnahme: zeitnah aktualisieren.
Was ist bei NGINX2Root passiert?
Die aktuellen Schwachstellen werden teilweise unter dem Namen NGINX2Root zusammengefasst. Sicherheitsforscher haben mehrere Fehler in der Verarbeitung von Netzwerkverbindungen und internen Speicherstrukturen entdeckt. Besonders interessant für Angreifer sind dabei Funktionen, die NGINX bereits vor einer Anmeldung verarbeitet. Ein öffentlich erreichbarer Webserver kann dadurch grundsätzlich angegriffen werden, ohne dass der Angreifer ein Benutzerkonto benötigt.
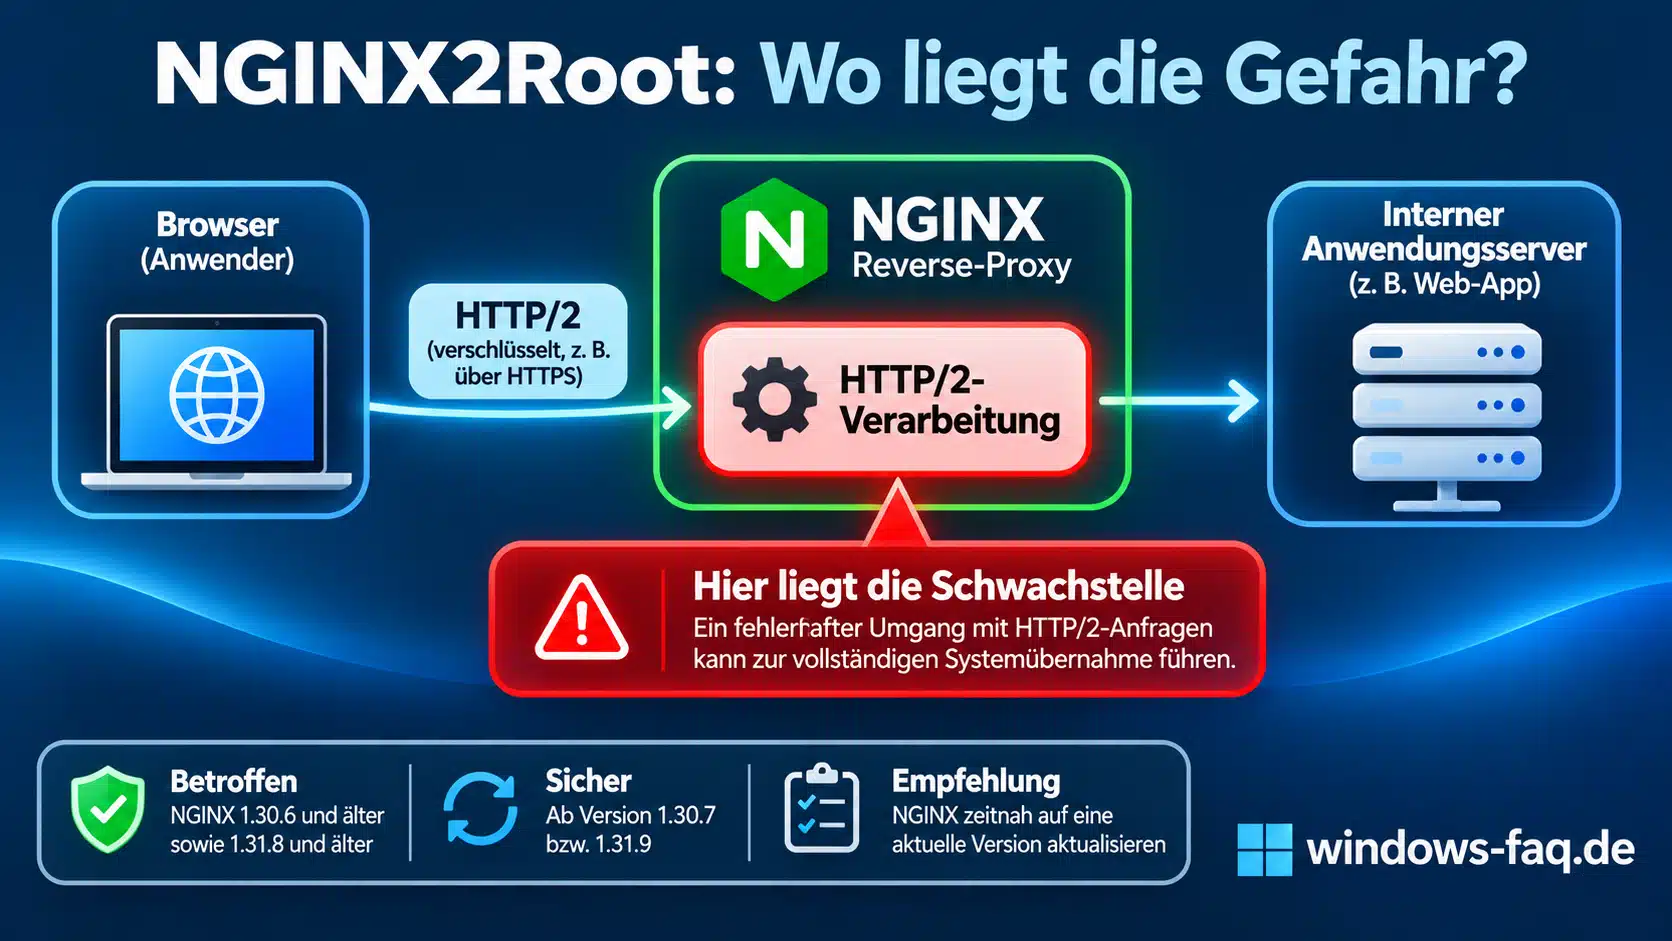
NGINX wird häufig als Reverse Proxy eingesetzt. Dabei nimmt der Webserver externe Verbindungen entgegen und leitet Anfragen an interne Anwendungen weiter. Gerade bei WordPress, Webanwendungen, Cloud-Diensten und Containerumgebungen ist diese Architektur verbreitet. Ein Sicherheitsproblem in NGINX kann deshalb auch dann gefährlich werden, wenn die eigentliche Anwendung bereits vollständig aktualisiert wurde.
CVE-2026-123007: Kritischer Speicherfehler in HTTP/2
Eine der wichtigsten Lücken trägt die Kennung CVE-2026-123007. Sie steckt in der Verarbeitung der HTTP/2-Flusskontrolle: Bei der Berechnung interner Speichergrenzen kann ein Fehler dazu führen, dass NGINX außerhalb des vorgesehenen Speicherbereichs schreibt. Solche Speicherfehler können das Programm zum Absturz bringen – und unter bestimmten Bedingungen sogar fremden Code ausführen.
Voraussetzung für diesen Angriffsweg ist eine betroffene NGINX-Version mit aktivierter HTTP/2-Unterstützung. Laut offizieller Sicherheitsübersicht betrifft die Schwachstelle NGINX Open Source ab Version 1.9.5 bis einschließlich 1.31.8, sofern die jeweilige Konfiguration den verwundbaren Programmteil nutzt. Die neuen Versionen 1.30.7 und 1.31.9 enthalten die Korrektur.
F5 bewertet CVE-2026-123007 nach CVSS v4.0 mit 9,2 Punkten und nach CVSS v3.1 mit 8,1 Punkten. Der Unterschied kommt durch die verschiedenen Bewertungsmodelle zustande – es handelt sich also nicht um eine nachträgliche Verschärfung derselben CVSS-Version.
CVE-2026-123633: Weitere Schwachstelle in HTTP/2
Auch CVE-2026-123633 betrifft HTTP/2. Hier liegt ein sogenannter Use-after-free-Fehler vor. Dabei greift ein Programm auf einen Speicherbereich zu, der bereits freigegeben wurde. Angreifer können unter bestimmten Bedingungen einen Absturz oder weitere Auswirkungen auf den Speicher des NGINX-Prozesses verursachen.
Für diesen Fehler müssen zusätzliche Bedingungen erfüllt sein, beispielsweise die Verwendung von HTTP/2 in Verbindung mit bestimmten Proxy-Abläufen. Betroffen sind NGINX-Versionen ab 1.19.7 bis einschließlich 1.31.8. Die Bewertung beträgt ebenfalls 9,2 Punkte nach CVSS v4.0 beziehungsweise 8,1 Punkte nach CVSS v3.1.
Weitere Sicherheitslücken in NGINX
Die Sicherheitsveröffentlichung vom 18. November beschränkt sich nicht auf die beiden HTTP/2-Probleme. Auch die DNS-Auflösung, HTTP/3, TLS-Verbindungen und bestimmte Proxy-Funktionen wurden korrigiert. Nicht jede Schwachstelle lässt sich auf jedem NGINX-Server ausnutzen, da die tatsächlich verwendeten Module und Einstellungen entscheidend sind.
| CVE | Betroffene Funktion | Mögliches Problem |
|---|---|---|
| CVE-2026-123007 | HTTP/2-Flusskontrolle | Speicherbeschädigung, mögliche Codeausführung |
| CVE-2026-123633 | HTTP/2 | Use-after-free |
| CVE-2026-121810 | HTTP/3 | Use-after-free |
| CVE-2026-123634 | DNS-Resolver | Use-after-free |
| CVE-2026-113425 | Mail-Proxy | Use-after-free |
| CVE-2026-118899 | TLS 1.3 | Endlosschleife bei der Verarbeitung von Anfragen |
| CVE-2026-125283 | alias und try_files | Buffer Overflow |
| CVE-2026-120967 | Stream-Modul | Umgehung der SNI-basierten Zertifikatsprüfung |
Zusätzlich wurden CVE-2026-123640 und in der Mainline-Version CVE-2026-120993 korrigiert. Die einzelnen Schwachstellen haben unterschiedliche Voraussetzungen und Schweregrade. Deshalb solltest du nicht allein anhand einer bestimmten CVE entscheiden, ob ein Server aktualisiert werden muss. Für produktive Systeme ist die Installation eines passenden korrigierten Pakets der zuverlässigste Weg.
Welche NGINX-Versionen sind betroffen?
Die genaue Betroffenheit hängt von der jeweiligen Schwachstelle ab. Der HTTP/2-Fehler CVE-2026-123007 betrifft beispielsweise einen anderen Versionsbereich als CVE-2026-123634 im DNS-Resolver. Für die aktuellen Open-Source-Versionszweige hat das NGINX-Projekt jedoch eindeutige korrigierte Releases bereitgestellt.
| NGINX-Zweig | Verwundbare Vorversion | Update |
|---|---|---|
| Stable | 1.30.6 | 1.30.7 |
| Mainline | 1.31.8 | 1.31.9 |
| NGINX Plus 37 LTS | Betroffene ältere 37.0-Pakete | PLS.37.0.8.1 |
| NGINX Plus 37 CR | Betroffene ältere 37.x-Pakete | PLS.37.3.0.1 |
Bei NGINX Plus müssen außerdem die Herstellerangaben zum jeweiligen Produktzweig berücksichtigt werden. NGINX Ingress Controller, WAF-Produkte und andere Anwendungen mit integrierten NGINX-Komponenten können separate Sicherheitsupdates benötigen. Auch ältere Linux-Pakete sind nicht automatisch verwundbar, wenn der jeweilige Distributor die Sicherheitskorrektur bereits als Backport integriert hat.
NGINX-Sicherheitslücke beheben: Schritt für Schritt
Wenn Du einen eigenen NGINX-Webserver betreibst, solltest Du zuerst den tatsächlichen Versionsstand ermitteln. Anschließend prüfst Du die verwendeten Module und den vom Betriebssystem beziehungsweise Hersteller angebotenen Updateweg. Auf produktiven Servern empfiehlt es sich, vor dem Eingriff eine aktuelle Sicherung der Konfiguration zu erstellen.
Schritt 1: Installierte NGINX-Version kontrollieren
Öffne bitte eine Konsole auf dem betroffenen Server. Unter Linux kannst Du die installierte NGINX-Version normalerweise mit folgendem Befehl anzeigen:
nginx -vMehr zu den verwendeten Kompilierungsoptionen verrät dir nginx -V. Aber Vorsicht: Der Befehl allein sagt noch nicht, welche Protokolle in der laufenden Serverkonfiguration tatsächlich aktiv sind. Und wenn du mit Containern arbeitest, solltest du die Version im tatsächlich laufenden Container prüfen – nicht nur irgendwo im Image.
Schritt 2: HTTP/2-Konfiguration prüfen
Für CVE-2026-123007 ist besonders wichtig, ob NGINX auf öffentlich erreichbaren Verbindungen HTTP/2 verarbeitet. Die entsprechenden Einstellungen befinden sich normalerweise in der NGINX-Konfiguration. Je nach eingesetzter Version kann HTTP/2 beispielsweise über eine separate Direktive oder ältere listen-Einstellungen aktiviert sein.
sudo nginx -T 2>&1 | grep -E 'http2|quic'Dieser Befehl hilft bei der Suche nach entsprechenden Konfigurationseinträgen. Er ersetzt allerdings keine vollständige Prüfung aller aktiven Serverblöcke. Die Ausgabe von nginx -T kann sensible Einstellungen enthalten und sollte deshalb nicht unkontrolliert weitergegeben werden.
Schritt 3: NGINX aktualisieren
Bei Debian- oder Ubuntu-basierten Servern kannst Du prüfen, ob die Paketverwaltung bereits ein korrigiertes Paket anbietet. Verwende dazu die regulären Sicherheitsrepositorys Deiner Distribution beziehungsweise die offiziell eingerichteten NGINX-Paketquellen.
sudo apt update
apt policy nginx
sudo apt install --only-upgrade nginx
Auf einem unterstützten Fedora- oder RHEL-System geht das Update zum Beispiel mit sudo dnf upgrade nginx. Dabei werden aber nur Pakete installiert, die in den eingerichteten Repos auch wirklich verfügbar sind. Schau deshalb anschließend nach, ob der installierte Paketstand die neuen Lücken tatsächlich schließt. Ist das Repo noch nicht aktualisiert, musst du eventuell warten, bis der Anbieter nachzieht – oder einen anderen offiziell unterstützten Updateweg nutzen.
Schritt 4: Konfiguration testen und NGINX neu starten
Bevor Du den Dienst neu startest, kannst Du die Konfiguration mit folgendem Befehl überprüfen:
sudo nginx -tFalls keine Fehler gemeldet werden, kannst Du den Dienst in einem geeigneten Wartungsfenster neu starten. Dadurch wird sichergestellt, dass die aktualisierten Programmdateien geladen werden. Ein Neustart kann bestehende Verbindungen kurzzeitig beeinträchtigen, weshalb er bei produktiven Systemen vorbereitet werden sollte.
sudo systemctl restart nginx
nginx -v
Prüfe anschließend die Erreichbarkeit Deiner Website, die Fehlerprotokolle und den tatsächlich geladenen Paketstand. Bei mehreren Webservern, Load Balancern oder Containerinstanzen muss jede betroffene Komponente separat berücksichtigt werden.
NGINX in Docker und anderen Containern aktualisieren
Auch Docker-Container kann es treffen, wenn das verwendete Image einen verwundbaren NGINX-Build enthält. Es reicht normalerweise nicht, nur das Host-Betriebssystem zu aktualisieren – die Programme im bereits erstellten Containerimage bleiben davon unberührt. Hol dir deshalb ein korrigiertes Image und stell die Anwendung anschließend kontrolliert neu bereit.
In unserer Anleitung Docker unter Windows einrichten zeigen wir bereits einen einfachen NGINX-Webserver als Containerbeispiel. Für produktive Containerumgebungen sollten Versionen oder Image-Digests dokumentiert und regelmäßig überprüft werden.
Falls Du Linux-Server von einem Windows-PC aus verwaltest, findest Du zusätzliche Hinweise in unserem Beitrag Windows und Linux-VPS sicher verbinden.
NGINX2Root: Gibt es bereits aktive Angriffe?
Sicherheitsforscher konnten die technische Ausnutzbarkeit von CVE-2026-123007 demonstrieren. Auch öffentlich verfügbare technische Informationen und Proof-of-Concept-Code wurden gemeldet. Bis zum aktuellen Recherchestand vom 20. November 2026 liegt jedoch keine verlässlich bestätigte breite Angriffskampagne gegen diese neuen NGINX-Schwachstellen vor.
Ein funktionierender Proof of Concept ist nicht mit einer bestätigten erfolgreichen Kompromittierung produktiver Systeme gleichzusetzen. Dennoch sollte die Warnung ernst genommen werden. Da NGINX häufig direkt aus dem Internet erreichbar ist, kann eine neu veröffentlichte Sicherheitskorrektur schnell zum Ausgangspunkt weiterer Untersuchungen durch Angreifer werden.
Welche Auffälligkeiten können auf Angriffsversuche hinweisen?
Bei den beschriebenen Speicherfehlern kann es passieren, dass NGINX-Worker-Prozesse unerwartet abstürzen. Solche Ereignisse findest du zum Beispiel im NGINX-Fehlerprotokoll oder im Systemjournal. Besonders wenn Abstürze wiederholt im Zusammenhang mit ungewöhnlichen HTTP/2-Anfragen auftreten, solltest du genauer hinschauen.
Ein abgestürzter Worker ist allerdings kein Beweis dafür, dass Code erfolgreich ausgeführt wurde. Umgekehrt heißt das Fehlen entsprechender Fehlermeldungen nicht automatisch, dass ein Server unangreifbar ist. Gibt es konkrete Hinweise auf eine Kompromittierung, solltest du zusätzlich Prozessstarts, Dateiänderungen und ungewöhnliche Netzwerkverbindungen untersuchen.
Was tun, wenn das NGINX-Update noch nicht verfügbar ist?
Wenn Du eine betroffene NGINX-Installation nicht sofort aktualisieren kannst, lässt sich das Risiko der beiden HTTP/2-Schwachstellen vorübergehend durch eine Deaktivierung von HTTP/2 reduzieren. CERT-EU nennt diese Maßnahme ausdrücklich als mögliche Entschärfung für CVE-2026-123007 und CVE-2026-123633. Je nach NGINX-Version erfolgt das über eine angepasste listen-Direktive oder die Einstellung http2 off;.
Wichtig ist dabei, dass eine solche Änderung nur die genannten HTTP/2-Angriffswege betrifft. Sie beseitigt nicht die zusätzlichen Fehler im DNS-Resolver, in HTTP/3 oder anderen Modulen. Außerdem können Anwendungen, die auf HTTP/2 angewiesen sind, von der Änderung beeinträchtigt werden. Teste deshalb die Auswirkungen und installiere anschließend weiterhin das passende Sicherheitsupdate.
Was bedeutet die Sicherheitslücke für WordPress-Websites?
WordPress selbst ist nicht die Ursache der aktuellen NGINX-Schwachstellen. Allerdings werden viele WordPress-Websites auf Servern betrieben, die NGINX als Webserver oder Reverse Proxy verwenden. Deshalb kann ein System gefährdet sein, obwohl WordPress und sämtliche Plugins auf dem neuesten Stand sind. Die unterschiedlichen Komponenten müssen unabhängig voneinander aktualisiert werden.
Ein ähnliches Prinzip gilt für die kürzlich behobenen PHP2Shell-Sicherheitslücken. Auch hier reicht ein WordPress-Update nicht aus, um die darunterliegende PHP-Laufzeit zu schützen. Weitere Informationen zur Absicherung einer WordPress-Installation findest Du in unserem Beitrag WordPress-Sicherheitslücke im Updateprozess.
Wenn Du Deine Website über einen Hosting-Anbieter betreibst, solltest Du nachfragen, ob NGINX 1.30.7, 1.31.9 oder ein entsprechender Sicherheitspatch bereits installiert wurde. Bei Problemen mit der Erreichbarkeit nach einem Update hilft Dir unsere Anleitung Domain nicht erreichbar: Ursachen und Lösungen. Setzt Du dagegen auf Microsoft IIS, ist die aktuelle NGINX-Schwachstelle nicht automatisch für Deinen Webserver relevant. Die Unterschiede erklären wir in WordPress auf Windows Server betreiben.
Praxistipp: Nicht nur die Versionsnummer prüfen
Bei solchen Sicherheitsmeldungen würde ich zuerst alle öffentlich erreichbaren NGINX-Instanzen zusammentragen. Gerade in größeren Umgebungen gibt es oft mehrere Reverse Proxys, Container und Anwendungen hinter einem gemeinsamen Load Balancer. Wenn nur der offensichtlichste Server aktualisiert wird, kann eine verwundbare Instanz trotzdem erreichbar bleiben. Deshalb sollten auch eingebettete NGINX-Komponenten und ältere Containerimages auf die Prüfliste.
Ebenso wichtig ist die Unterscheidung zwischen einem fehlenden Sicherheitsupdate und einem bereits erfolgten Angriff. Wie schwerwiegend eine Kompromittierung werden kann, zeigt der frühere cPGuard-Sicherheitsvorfall. Bei anderen Webserver- und Firewall-Angriffen, beispielsweise der aktiv ausgenutzten Check-Point-Schwachstelle, mussten Administratoren ebenfalls neben dem Patchstatus mögliche Angriffsspuren untersuchen.
FAQ: Häufige Fragen zu den NGINX-Sicherheitslücken
Was ist CVE-2026-123007?
CVE-2026-123007 ist eine Speicherbeschädigung in der HTTP/2-Verarbeitung von NGINX. Unter bestimmten Bedingungen kann ein nicht angemeldeter Angreifer einen Programmabsturz oder möglicherweise die Ausführung eigenen Codes verursachen.
Welche NGINX-Versionen schließen die Sicherheitslücken?
Für NGINX Open Source wurden am 18. November 2026 die Versionen 1.30.7 im Stable-Zweig und 1.31.9 im Mainline-Zweig veröffentlicht. Bei NGINX Plus stehen korrigierte Pakete für die jeweiligen unterstützten Versionszweige zur Verfügung.
Wie gefährlich ist die NGINX-Sicherheitslücke?
Die Schwachstellen CVE-2026-123007 und CVE-2026-123633 werden jeweils mit 9,2 Punkten nach CVSS v4.0 bewertet. Besonders kritisch ist die mögliche Codeausführung ohne Anmeldung. Die tatsächliche Ausnutzbarkeit hängt allerdings von der NGINX-Version und der verwendeten Konfiguration ab.
Sind auch Windows-Server von NGINX2Root betroffen?
Wenn auf einem Windows-Server eine verwundbare NGINX-Version betrieben wird, kann diese grundsätzlich betroffen sein. Die Schwachstellen befinden sich in NGINX und nicht im Windows-Betriebssystem selbst. Ein Windows-Sicherheitsupdate ersetzt deshalb kein NGINX-Update.
Reicht es aus, HTTP/2 zu deaktivieren?
Durch die Deaktivierung von HTTP/2 lassen sich die Angriffswege von CVE-2026-123007 und CVE-2026-123633 vorübergehend reduzieren. Gegen die weiteren aktuellen NGINX-Schwachstellen schützt diese Maßnahme nicht vollständig. Deshalb sollte trotzdem ein korrigiertes Update installiert werden.
Werden die NGINX-Sicherheitslücken bereits aktiv ausgenutzt?
Die technische Ausnutzbarkeit wurde demonstriert. Bis zum Recherchestand vom 20. November 2026 liegen jedoch keine verlässlich bestätigten Berichte über eine breite aktive Angriffskampagne gegen die neuen Schwachstellen vor. Ein zügiges Update ist trotzdem dringend zu empfehlen.
Muss ich NGINX bei einem Webhosting-Anbieter selbst aktualisieren?
Bei Managed Hosting übernimmt normalerweise der Anbieter die Pflege des Webservers. Du solltest dennoch kontrollieren lassen, ob die notwendigen Sicherheitskorrekturen installiert wurden. Auf einem selbst verwalteten Server bist Du beziehungsweise Deine IT-Abteilung für die Aktualisierung verantwortlich.
Fazit: NGINX-Sicherheitsupdates möglichst schnell installieren
Die NGINX-Sicherheitsmeldung vom 18. November 2026 gehört derzeit zu den wichtigsten Warnungen für alle, die öffentlich erreichbare Webserver betreiben. Vor allem CVE-2026-123007 und CVE-2026-123633 solltest du ernst nehmen – wegen der möglichen Folgen für die Speicherverwaltung und der denkbaren Ausführung fremden Codes. Auch wenn erfolgreiche Angriffe auf produktive Systeme bisher nicht allgemein bestätigt sind, solltest du betroffene Versionen nicht einfach unverändert weiterlaufen lassen.
Schau deshalb nach, ob NGINX auf deinen Servern, in Containern oder als eingebaute Komponente zum Einsatz kommt. Spiel die passenden korrigierten Versionen ein und prüf danach, ob wirklich alle produktiven Instanzen mit dem neuen Stand laufen. Wenn ein Update nicht sofort geht, können eingeschränkte Konfigurationsänderungen das Risiko vorübergehend senken – ein vollständiger Ersatz für den Sicherheitspatch sind sie aber nicht.

Neueste Kommentare