Microsoft warnt vor einer neu analysierten Windows-Schadsoftware namens NeedyMantis. Die Malware wird offenbar nicht für den ersten Einbruch in ein Netzwerk eingesetzt. Sie kommt dann zum Einsatz, nachdem der Angreifer bereits Zugriff auf eine Umgebung erhalten haben. Ziel ist es, den Angriff und Zugriff möglichst unauffällig aufrechtzuerhalten und weitere Aktionen vorzubereiten.
Für Administratoren ist NeedyMantis besonders interessant, weil die Malware mehrere bekannte Angriffstechniken miteinander kombiniert. Dazu gehören DLL-Sideloading, verschlüsselte Archive, verschleierte Windows-API-Aufrufe und eine modulare Architektur. Dadurch können Angreifer zusätzliche Funktionen nachladen und die Schadsoftware an unterschiedliche Ziele anpassen.
Was ist NeedyMantis?
NeedyMantis ist eine modulare Post-Compromise-Malware für Windows. Microsoft Threat Intelligence hat Aktivitäten der Schadsoftware bis mindestens Oktober 2025 zurückverfolgt und die technische Analyse am 28. September 2026 veröffentlicht. Beobachtet wurde NeedyMantis bislang nur in einer begrenzten Zahl gezielter Angriffe.
Betroffen waren unter anderem Telekommunikationsunternehmen, Universitäten, medizinische Non-Profit-Organisationen, internationale Organisationen und Regierungsdienstleister. Microsoft hat mindestens den Bedrohungsakteur Storm-3069 beim Einsatz der Malware beobachtet. Die Aktivitäten passen laut Microsoft teilweise zu Akteuren, die aus China operieren. Eine eindeutige Zuordnung aller NeedyMantis-Angriffe zu einem einzigen Akteur gibt es jedoch nicht.
Die vollständige technische Analyse mit Erkennungen und Indicators of Compromise findest Du im offiziellen Microsoft Security Blog zu NeedyMantis.
NeedyMantis nutzt legitime Programme für DLL-Sideloading
NeedyMantis nutzt dafür das sogenannte DLL-Sideloading. Dabei startet ein legitimes Programm und lädt eine manipulierte DLL-Datei aus seinem eigenen Verzeichnis. Für Windows sieht der gestartete Prozess zunächst unauffällig aus, obwohl im Hintergrund schädlicher Code ausgeführt wird.
Microsoft hat unter anderem legitime Programme wie Poedit, curl, Vim und TightVNC in Verbindung mit dieser Technik beobachtet. Die Malware tarnte sich außerdem mit Dateinamen, die nach Komponenten von Microsoft Office, Intel, Broadcom oder NVIDIA aussehen.
Wenn Du genauer verstehen möchtest, warum DLL-Dateien für Windows so wichtig sind, findest Du die Grundlagen in unserem Beitrag DLL Datei: Aufgabe und Funktion. Auch unsere Anleitung zum Registrieren und Deregistrieren von DLL-Dateien erklärt, wie eng solche Bibliotheken mit Windows-Anwendungen verbunden sind.
So funktioniert die NeedyMantis-Malware
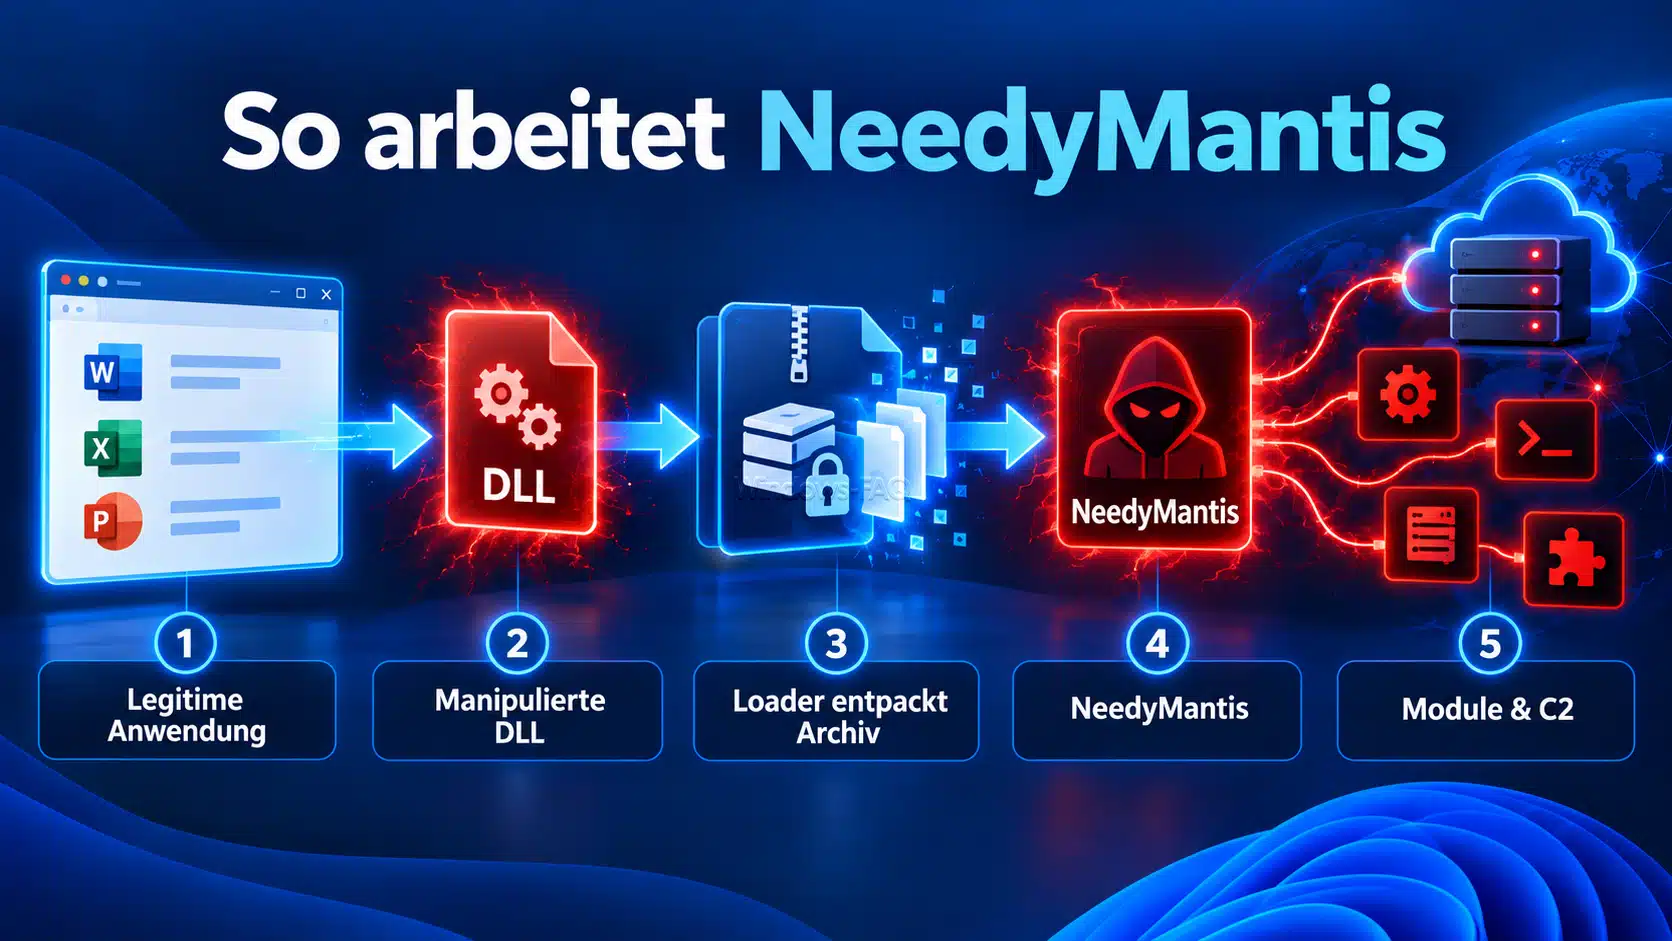
NeedyMantis besteht aus mehreren Stufen. Zunächst wird über das legitime Programm eine manipulierte DLL geladen. Diese erste Stufe öffnet ein speziell präpariertes Dateiarchiv und startet daraus die nächste Komponente. Die Archive verwenden ein eigenes verschlüsseltes und komprimiertes Format, wodurch klassische Dateianalysen erschwert werden.
Eine von Microsoft untersuchte zweite Stufe trug beispielsweise den Namen encryptbase64.ps1. Trotz der PowerShell-Endung enthielt die Datei keinen normalen PowerShell-Code, sondern x64-Shellcode. Dieser entpackte anschließend die eigentliche NeedyMantis-Komponente.
| Komponente | Aufgabe |
|---|---|
| Legitime Anwendung | Startet die manipulierte DLL über DLL-Sideloading |
| Erster Loader | Entpackt die nächste Angriffsstufe aus einem eigenen Archiv |
| Zweiter Loader | Entschlüsselt und dekomprimiert die Hauptkomponente |
| NeedyMantis | Kommuniziert mit dem Command-and-Control-Server |
| Zusatzmodule | Können weitere Funktionen nachladen |
NeedyMantis kann Funktionen nachträglich erweitern
Die Hauptkomponente übernimmt unter anderem die Kommunikation mit der Infrastruktur der Angreifer. Die Verbindung läuft über HTTPS beziehungsweise WebSockets. Die Malware kann neue Module laden, bereits vorhandene Module entfernen und Daten zwischen diesen Komponenten und dem Command-and-Control-Server austauschen.
Gerade diese modulare Architektur macht NeedyMantis gefährlich. Die eigentliche Grundkomponente muss nicht jede Angriffsfunktion bereits enthalten. Ein Angreifer kann benötigte Fähigkeiten später ergänzen. Microsoft hat die Funktionen sämtlicher möglicher Zusatzmodule bislang nicht vollständig bestätigt.
Warum NeedyMantis für Administratoren wichtig ist
NeedyMantis ist kein typischer Massen-Trojaner, der wahllos Millionen private PCs angreift. Die bisherigen Beobachtungen sprechen für einen gezielten Einsatz in bereits kompromittierten Netzwerken. Das macht die Malware insbesondere für Unternehmen, öffentliche Einrichtungen und Administratoren größerer Windows-Umgebungen relevant.
Besonders wichtig ist dabei die Erkenntnis, dass ein laufender Virenscanner allein nicht genügt. Wenn ein Angreifer bereits Zugriff auf das Netzwerk besitzt, müssen auch auffällige Prozesse, Dateipfade, Netzwerkverbindungen und dauerhafte Startmechanismen erkannt werden.
Für die Prozessanalyse eignet sich beispielsweise der Microsoft Process Explorer. Verdächtige Autostartpunkte, Dienste und geplante Aufgaben kannst Du zusätzlich mit Autoruns unter Windows 11 untersuchen.
NeedyMantis Schritt für Schritt prüfen
Schritt 1: Microsoft Defender aktualisieren
Prüfe zuerst, ob Microsoft Defender Antivirus und seine Schutzinformationen aktuell sind. Microsoft erkennt NeedyMantis unter anderem als TrojanDropper:Win64/NeedyMantis und Behavior:Win64/NeedyMantis. Eine veraltete Defender-Plattform kann die Erkennung neuer Bedrohungen unnötig verzögern.
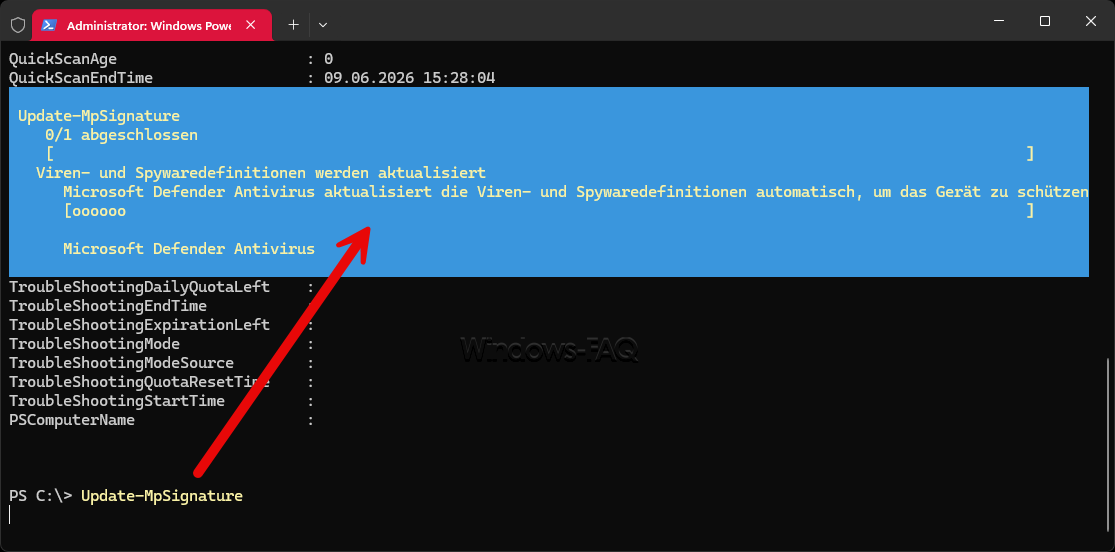
Wie Du Plattform und Schutzinformationen kontrollierst, erklären wir ausführlich in unserem Beitrag zum Windows Defender Download und den aktuellen Schutzupdates.
Schritt 2: Auffällige DLL-Dateien untersuchen
Microsoft beobachtete NeedyMantis unter anderem in Verzeichnissen von Poedit, Vim, TightVNC sowie unter verschiedenen Ordnern in ProgramData. Verdächtig sind vor allem DLL-Dateien, die neu angelegt wurden, keinen nachvollziehbaren Herausgeber besitzen oder neben einer legitimen Anwendung auftauchen, ohne zu deren normaler Installation zu gehören.
Lösche eine unbekannte DLL nicht sofort. Prüfe zunächst Zeitstempel, digitale Signatur, Dateihash, übergeordneten Prozess und Installationszusammenhang. Eine falsch gelöschte Bibliothek kann eine legitime Anwendung unbrauchbar machen.
Schritt 3: Laufende Prozesse analysieren
Kontrolliere Prozesse, die ungewöhnliche DLLs laden oder aus verdächtigen Verzeichnissen gestartet wurden. Process Explorer zeigt Dir unter anderem den vollständigen Pfad, den Herausgeber und geladene Module eines Prozesses.
Ein vertraut klingender Prozessname allein ist kein Beweis dafür, dass ein Programm ungefährlich ist. Angreifer verwenden bewusst Dateinamen, die nach bekannten Windows- oder Herstellerkomponenten aussehen.
Schritt 4: Netzwerkverbindungen überprüfen
Microsoft nennt in seiner aktuellen Analyse die Command-and-Control-Domain corp.tripswithengine[.]com. Prüfe Firewall-, Proxy- und EDR-Protokolle auf entsprechende ausgehende Verbindungen.
Auf einzelnen Windows-Systemen kannst Du zusätzlich untersuchen, welche Prozesse Netzwerkverbindungen geöffnet haben. Unsere Anleitung Welches Programm belegt welchen Port? zeigt Dir dafür mehrere Möglichkeiten mit Windows-Bordmitteln.
Schritt 5: Defender for Endpoint und EDR prüfen
Microsoft empfiehlt für Unternehmensumgebungen unter anderem EDR im Blockmodus, Netzwerkschutz und automatische Angriffsunterbrechung in Microsoft Defender XDR. Zusätzlich können ASR-Regeln die Ausführung unbekannter oder verschleierter Dateien erschweren.
Kontrolliere deshalb, ob alle vorgesehenen Clients und Server korrekt in Defender for Endpoint eingebunden sind. Falls das Onboarding wegen einer veralteten Defender-Plattform scheitert, hilft unsere Anleitung zum Defender for Endpoint Setup-Fehler.
Aus der Administratorpraxis: Nicht nur nach dem Malware-Namen suchen
Bei gezielten Angriffen ist es wenig sinnvoll, ausschließlich nach einer bestimmten Datei oder einem Malware-Namen zu suchen. Dateien können umbenannt, Varianten verändert und zusätzliche Module nachgeladen werden. Aussagekräftiger ist häufig das Verhalten des Systems.
Achte deshalb auf ungewöhnlich geladene DLLs, neue Dateien in ProgramData, unbekannte Netzwerkverbindungen, neu angelegte Dienste und auffällige geplante Aufgaben. Auch Änderungen an Autostartmechanismen und plötzlich auftretende Prozesse sollten untersucht werden.
Grundsätzlich solltest Du mehrere Sicherheitsebenen kombinieren. Unser Beitrag zur Windows-Sicherheit zeigt, warum Virenschutz, Patchmanagement, Berechtigungen und Überwachung gemeinsam betrachtet werden müssen.
Praxistipp: Anmeldedaten nach einem Einbruch mit absichern
NeedyMantis wird eingesetzt, nachdem ein Angreifer bereits Zugriff auf ein Netzwerk besitzt. Deshalb sollte sich die Untersuchung nicht nur auf die Schadsoftware selbst beschränken. Prüfe auch administrative Konten, Service Accounts und ungewöhnliche Anmeldungen.
Auf geeigneten Windows-Systemen kann Windows Credential Guard bestimmte Domänenanmeldedaten zusätzlich schützen. Die Funktion verhindert zwar keine NeedyMantis-Infektion, erschwert Angreifern aber typische Versuche, NTLM-Hashes oder Kerberos-Tickets aus einem kompromittierten System auszulesen.
Microsoft Defender erkennt NeedyMantis bereits
Microsoft Defender for Endpoint besitzt Erkennungen für verdächtig geladene DLL-Dateien, ungewöhnliche Decode-Vorgänge und Aktivitäten mit dem Impacket-Toolkit. Defender Antivirus erkennt zusätzlich konkrete NeedyMantis-Komponenten.
Unternehmen, die bereits Microsoft Defender XDR einsetzen, sollten entsprechende Incidents deshalb nicht isoliert betrachten. Microsoft verbindet Endpunkt-, Identitäts- und Netzwerksignale zunehmend zentral. Einen Überblick über diese Entwicklung findest Du auch in unserem Beitrag zum Microsoft Defender ISOC.
FAQ zu NeedyMantis
Was ist NeedyMantis?
NeedyMantis ist eine modulare Windows-Schadsoftware, die nach einer bereits erfolgten Kompromittierung eingesetzt wird, um langfristigen Zugriff auf ein Netzwerk aufrechtzuerhalten.
Wie gelangt NeedyMantis auf einen Windows-PC?
Microsoft hat keinen einzelnen Zugangsweg festgestellt. Die Malware wird eingesetzt, nachdem Angreifer bereits Zugriff auf die Umgebung besitzen. Eine beobachtete Methode nutzt DLL-Sideloading über legitime Anwendungen.
Ist NeedyMantis ein Massenangriff auf private Windows-PCs?
Nach aktuellem Kenntnisstand nicht. Microsoft beobachtet die Malware bislang in einer begrenzten Anzahl gezielter Angriffe auf Organisationen.
Erkennt Microsoft Defender NeedyMantis?
Ja. Microsoft Defender Antivirus und Defender for Endpoint besitzen bereits mehrere Erkennungen für NeedyMantis und damit verbundene Angriffstechniken.
Was ist DLL-Sideloading?
Beim DLL-Sideloading lädt ein legitimes Programm eine manipulierte DLL-Datei aus einem Verzeichnis, in dem Windows oder die Anwendung nach benötigten Bibliotheken sucht.
Warum ist die modulare Architektur gefährlich?
Die Malware kann zusätzliche Module nachladen. Dadurch können Angreifer Funktionen später erweitern, ohne die komplette Schadsoftware austauschen zu müssen.
Was sollten Administratoren jetzt tun?
Defender und EDR sollten aktuell sein. Zusätzlich sollten auffällige DLL-Dateien, Prozesse, Netzwerkverbindungen, Autostartmechanismen und die von Microsoft genannten Indicators of Compromise geprüft werden.
Fazit zu NeedyMantis
NeedyMantis zeigt sehr deutlich, wie gezielte Windows-Angriffe nach einem erfolgreichen Einbruch weitergeführt werden können. Die Kombination aus DLL-Sideloading, verschlüsselten Archiven, verschleierten Komponenten und nachladbaren Modulen erschwert eine Erkennung.
Für Administratoren ist deshalb sehr wichtig, nicht nur auf einzelne Malware-Dateien zu reagieren. Aktuelle Defender-Komponenten, EDR, Netzwerküberwachung und die Analyse ungewöhnlicher Prozesse und Startmechanismen gehören ebenfalls dazu. Wer Malware wie NeedyMantis frühzeitig erkennen möchte, muss alle Ebenen im Blick haben.

Neueste Kommentare