Google Chrome hat erneut ein dringendes Sicherheitsupdate bekommen – und der Anlass ist ernst: Eine Schwachstelle in der XML-Verarbeitung des Browsers wird nach Angaben von Google bereits in freier Wildbahn ausgenutzt. Die Lücke läuft unter der Kennung CVE-2026-125350 und wurde erst am 6. November 2026 an Google gemeldet.
Bereits am 9. November hat Google reagiert und neue Chrome-Versionen veröffentlicht. Insgesamt beseitigt das Update neun Sicherheitslücken. Für Windows stehen Chrome 157.0.8103.50 und 157.0.8103.51 bereit. Wir erklären, was hinter der Zero-Day-Schwachstelle steckt, welche Versionen betroffen sind und wie Du Deinen Browser sofort aktualisieren kannst.
Chrome Zero-Day CVE-2026-125350: Was ist passiert?
Google hat am Montag, dem 9. November 2026, ein außerplanmäßiges Sicherheitsupdate innerhalb der Chrome-157-Generation veröffentlicht. Der Hersteller behebt damit neun neu dokumentierte Schwachstellen.
Im Mittelpunkt steht CVE-2026-125350: ein Use-after-Free-Fehler in der XML-Komponente von Chrome. Google bestätigt in den offiziellen Release Notes, dass dafür bereits ein Exploit in freier Wildbahn existiert. Das hebt die aktuelle Warnung von gewöhnlichen Sicherheitsupdates ab, bei denen eine Ausnutzung bislang nur theoretisch denkbar wäre.
| Merkmal | Information |
|---|---|
| Sicherheitslücke | CVE-2026-125350 |
| Hersteller | |
| Betroffene Komponente | XML-Verarbeitung in Chrome |
| Fehlertyp | Use After Free |
| Schweregrad | High nach Google-Einstufung |
| CVSS-Basiswert | Im Google-Advisory nicht angegeben |
| Erstmeldung an Google | 6. November 2026 |
| Veröffentlichung des Updates | 9. November 2026 |
| Exploit-Status | Exploit in freier Wildbahn von Google bestätigt |
| Behobene Sicherheitslücken | 9 |
| Windows-Firmwarestand | Chrome 157.0.8103.50 oder 157.0.8103.51 |
Eine wichtige Einschränkung gibt es allerdings. Google nennt bisher weder die betroffenen Opfer noch die genaue Angriffsmethode. Auch darüber, welche Angreifer hinter den Exploits stehen, liegen keine bestätigten Angaben vor.
Google Chrome Sicherheitsupdate herunterladen
Google hat am 9. November 2026 ein wichtiges Sicherheitsupdate veröffentlicht. Es behebt neun Schwachstellen, darunter die bereits ausgenutzte Zero-Day-Lücke CVE-2026-125350.
157.0.8103.51
Chrome direkt aktualisieren
1. Öffne Google Chrome.
2. Gib chrome://settings/help in die Adressleiste ein.
3. Warte, bis das Update installiert ist.
4. Starte den Browser neu.
5. Kontrolliere die Versionsnummer.
Kostenloser Download direkt bei Google
Für Administratoren: Verwaltete Chrome-Installationen und Enterprise-Pakete stellt Google über chromeenterprise.google/download/ bereit.
Hinweis: Google verteilt das Update schrittweise. Die Downloadseite bietet den jeweils aktuellen Softwarestand und kein festes Archivpaket der genannten Versionen. Dateigröße und Architektur hängen vom Installationspaket ab. Eine Microsoft-KB-Nummer ist nicht vorhanden.
Wie gefährlich ist CVE-2026-125350?
Die neue Chrome-Schwachstelle gehört zur Kategorie Use After Free. Solche Programmierfehler entstehen, wenn eine Anwendung auf Speicher zugreift, der zuvor bereits freigegeben wurde.
Normalerweise darf ein Programm einen solchen Speicherbereich nicht einfach weiterverwenden. Geschieht das trotzdem, können Abstürze, Speicherbeschädigungen oder unter geeigneten Bedingungen auch schwerwiegendere Sicherheitsprobleme entstehen.
Bei Browsern sind solche Fehler besonders problematisch, weil sie regelmäßig Inhalte aus fremden und möglicherweise manipulierten Quellen verarbeiten müssen.
Kann ein Angreifer dadurch Schadsoftware ausführen?
Use-after-Free-Schwachstellen lassen sich grundsätzlich für die Ausführung von Schadcode missbrauchen. Ob und unter welchen Bedingungen das bei CVE-2026-125350 konkret gelingt, beschreibt Google in der aktuellen Veröffentlichung allerdings nicht vollständig.
Deshalb wäre es unseriös zu behaupten, schon der bloße Besuch irgendeiner manipulierten Webseite führe zuverlässig zur vollständigen Übernahme eines Windows-PCs.
Bestätigt ist dagegen: Für die Schwachstelle existiert ein Exploit, und Google hat eine korrigierte Browserversion bereitgestellt. Das allein ist Grund genug, das Update nicht auf die lange Bank zu schieben.
Chrome 157 schließt insgesamt neun neue Sicherheitslücken
Die aktive Ausnutzung von CVE-2026-125350 steht im Mittelpunkt. Das Update beseitigt aber weitere Probleme, die beispielsweise die Grafikverarbeitung, die JavaScript-Engine und die Dateiverarbeitung betreffen.
| CVE | Komponente | Schweregrad |
|---|---|---|
| CVE-2026-125350 | XML, Use After Free | High, Exploit bestätigt |
| CVE-2026-125346 | XML, Use After Free | High |
| CVE-2026-125344 | V8, Type Confusion | High |
| CVE-2026-125348 | GPU, Out-of-Bounds Write | High |
| CVE-2026-125343 | Compositing, Buffer Overflow | High |
| CVE-2026-125345 | WebGL, nicht initialisierte Ressource | High |
| CVE-2026-125347 | FileSystem, fehlerhafte Autorisierung | High |
| CVE-2026-125349 | GPU, nicht initialisierte Ressource | Medium |
| CVE-2026-125342 | GPU, nicht initialisierte Ressource | Medium |
Google stuft sieben der neun Schwachstellen als hoch und zwei als mittelschwer ein. Konkrete numerische CVSS-Basiswerte nach CVSS v3.1 oder v4.0 nennt der Hersteller in dieser Veröffentlichung nicht.
Wichtig ist außerdem, dass die neun neuen Korrekturen nicht mit den bereits am 3. November veröffentlichten 213 Sicherheitskorrekturen von Chrome 157 verwechselt werden dürfen. Es handelt sich um ein zusätzliches Sicherheitsupdate innerhalb derselben Browsergeneration.
Über eine frühere Updatewelle haben wir bereits im Beitrag Chrome 156 schließt 52 Sicherheitslücken berichtet. Die aktuelle Zero-Day-Schwachstelle ist davon unabhängig.
Welche Google-Chrome-Version ist jetzt sicher?
Google stellt die korrigierten Versionen seit dem 9. November 2026 bereit. Die automatische Verteilung erfolgt schrittweise über die kommenden Tage beziehungsweise Wochen.
| System und Kanal | Korrigierte Version |
|---|---|
| Windows, Stable | 157.0.8103.50 oder .51 |
| macOS, Stable | 157.0.8103.50 oder .51 |
| Linux, Stable | 157.0.8103.50 |
| Windows und macOS, Extended Stable | 156.0.8078.96 |
| Android, Chrome 157 | 157.0.8103.50 |
Der Extended-Stable-Kanal wird vor allem in verwalteten Umgebungen eingesetzt. Seine Versionsnummer kann niedriger sein als die der regulären Stable-Version – trotzdem sind die nötigen Sicherheitskorrekturen enthalten.
Besondere Vorsicht ist bei Vorabversionen wie Early Stable angebracht: Eine höhere Hauptversionsnummer allein heißt nicht, dass eine erst später veröffentlichte Sicherheitskorrektur schon drinsteckt. Hier solltest Du den zugehörigen Release-Stand prüfen.
Google Chrome unter Windows 11 sofort aktualisieren
Die einfachste Möglichkeit ist die integrierte Updatefunktion. Du musst dafür normalerweise keine Installationsdatei herunterladen oder vorhandene Browserprofile löschen.
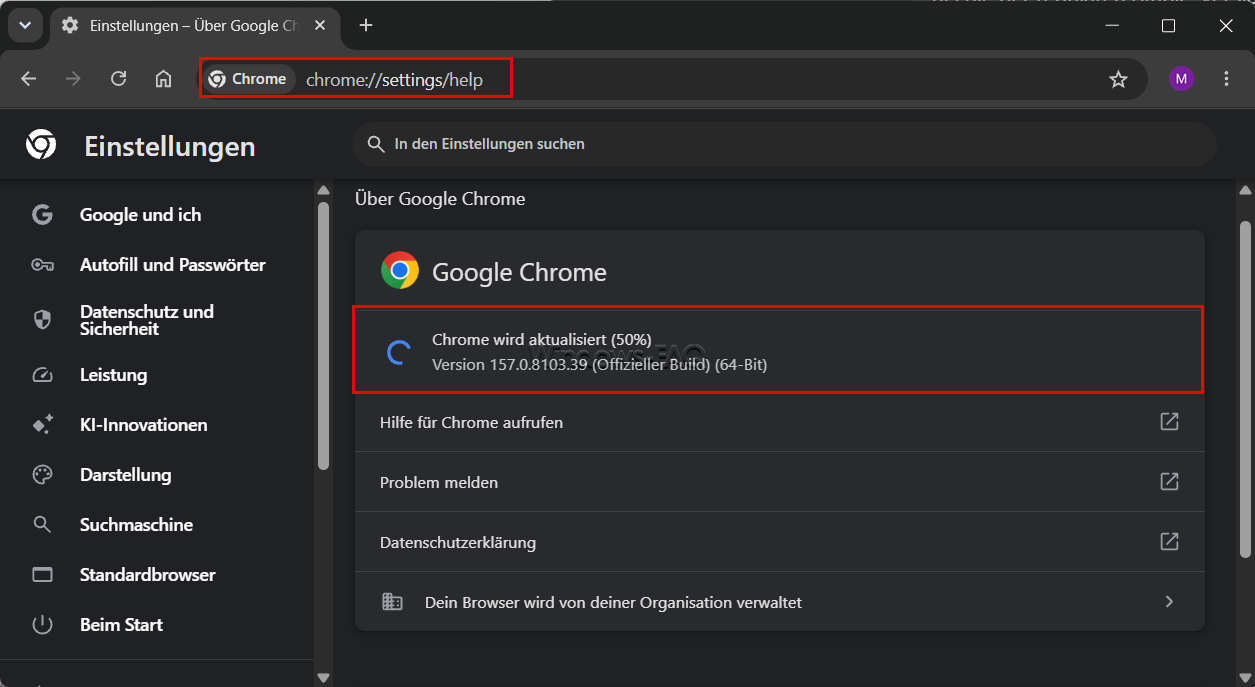
Schritt 1: Chrome-Version anzeigen
- Öffne den Google Chrome Browser auf Deinem Windows-PC.
- Gib in die Adressleiste
chrome://settings/helpein. - Dann bitte Enter drücken.
- Chrome zeigt Dir die installierte Versionsnummer an und prüft automatisch auf verfügbare Updates.
- Wenn eine Aktualisierung gefunden wird, lasse sie vollständig installieren.
Alternativ kannst Du das Menü mit den drei Punkten öffnen und über Hilfe den Eintrag Über Google Chrome aufrufen.
Eine ausführliche Beschreibung mit den einzelnen Schritten findest Du in unserer Anleitung Google Chrome aktualisieren unter Windows.
Schritt 2: Browser vollständig neu starten
Nach der Installation fordert Chrome Dich möglicherweise zum Neustart des Browsers auf. Klicke auf Neu starten und warte, bis Chrome wieder geöffnet wurde.
Dieser Schritt ist wichtig, weil die heruntergeladenen Browserdateien erst nach dem vollständigen Neustart aller relevanten Chrome-Prozesse verwendet werden.
Kontrolliere anschließend unter chrome://settings/help, ob die korrigierte Version angezeigt wird.
Schritt 3: Was tun, wenn kein Update angeboten wird?
Findet Chrome trotz älterer Versionsnummer kein Update, prüfst Du zuerst, ob die Internetverbindung überhaupt steht. Danach alle Chrome-Fenster schließen und den Browser neu öffnen.
Auf einem privat verwalteten Rechner kannst Du Dir die aktuelle Installationsdatei notfalls direkt bei Google herunterladen. Bevor Du neu installierst, solltest Du allerdings kontrollieren, ob Lesezeichen, Passwörter und andere Profildaten ausreichend gesichert sind.
Wenn nach der Aktualisierung Webseiten nicht mehr korrekt angezeigt werden, kann ein veralteter Browsercache eine Rolle spielen. Unsere Anleitung Chrome Cache leeren zeigt Dir, wie Du temporäre Daten entfernen kannst. Das Leeren des Caches ist allerdings keine Sicherheitskorrektur für CVE-2026-125350.
Chrome in Unternehmen aktualisieren: Was Administratoren beachten sollten
In Unternehmen reicht es nicht, sich allein auf die automatische Aktualisierung zu verlassen. Je nach vorhandenen Richtlinien kann die Verteilung von Chrome-Updates verzögert werden.
Administratoren sollten deshalb prüfen, wie viele Computer noch mit einer älteren Version laufen. Besonders wichtig sind Arbeitsplätze mit Zugriff auf interne Webanwendungen, Cloud-Dienste und sensible Unternehmensdaten.
Für zentral verwaltete Computer empfiehlt sich ein kontrollierter Rollout. Teste die korrigierte Version zuerst auf ausgewählten Geräten und prüfe anschließend den tatsächlichen Versionsstand der übrigen Installationen.
Vergiss dabei nicht: Ein bereits heruntergeladenes Update wartet möglicherweise noch auf einen Neustart des Browsers. Eine erfolgreiche Paketverteilung heißt also nicht automatisch, dass alle laufenden Chrome-Prozesse schon die korrigierte Version verwenden.
Auch andere Chromium-basierte Browser können ähnliche Programmkomponenten enthalten. Ob Microsoft Edge, Brave, Opera oder Vivaldi die betreffende Schwachstelle ebenfalls enthalten und bereits geschlossen haben, muss anhand der jeweiligen Herstellerhinweise geprüft werden. Eine Chrome-Versionsnummer lässt sich nicht direkt auf diese Browser übertragen.
Weitere Sicherheitsaspekte bei Chromium-basierten Browsern erklären wir im Beitrag Microsoft Edge Security Baseline. Auch unser Artikel Microsoft Edge 156 behebt Sicherheitslücken und Startfehler zeigt, wie wichtig eine regelmäßige Browserwartung ist.
Aus der Praxis: Warum automatische Chrome-Updates nicht immer ausreichen
Viele Anwender gehen davon aus, dass Chrome automatisch aktuell ist. Grundsätzlich funktioniert der Aktualisierungsmechanismus zuverlässig, allerdings können noch geöffnete Browserprozesse oder zentral konfigurierte Updatevorgaben die tatsächliche Aktivierung verzögern.
Gerade auf Firmencomputern laufen Browser häufig über viele Tage, weil dort ständig Cloud-Anwendungen und interne Portale geöffnet sind.
Deshalb würde ich bei einer kritischen Browser-Sicherheitslücke nicht nur die Verteilung prüfen, sondern auch sicherstellen, dass Chrome anschließend tatsächlich neu gestartet wurde.
Zusätzliche Schutzmaßnahmen wie aktuelle Virenscanner und eine sichere Windows-Konfiguration bleiben sinnvoll. Sie ersetzen jedoch nicht die Aktualisierung des verwundbaren Browsers.
Wenn eine Webseite nach dem Update ungewöhnliche Probleme verursacht, solltest Du außerdem zwischen einem Sicherheitsproblem und gewöhnlichen Browserfehlern unterscheiden. Unser Ratgeber Fehler beim Aktualisieren von Webseiten beheben hilft Dir bei der Fehlersuche.
FAQ: Häufige Fragen zu Chrome CVE-2026-125350
Was ist CVE-2026-125350?
CVE-2026-125350 ist eine Use-After-Free-Sicherheitslücke in der XML-Verarbeitung von Google Chrome. Google bestätigt, dass bereits ein Exploit in freier Wildbahn existiert.
Wird die Chrome-Sicherheitslücke bereits ausgenutzt?
Google hat am 9. November 2026 bestätigt, dass ein Exploit für CVE-2026-125350 in freier Wildbahn existiert. Über die konkreten Angriffe und betroffenen Opfer wurden bisher keine vollständigen Informationen veröffentlicht.
Welche Chrome-Version schützt vor CVE-2026-125350?
Für die reguläre Windows-Stable-Version wurden Chrome 157.0.8103.50 und 157.0.8103.51 veröffentlicht. Für Extended Stable steht 156.0.8078.96 zur Verfügung. Auch spätere Versionen müssen die betreffende Korrektur ausdrücklich enthalten.
Wie kann ich Chrome sofort aktualisieren?
Öffne Google Chrome und gib chrome://settings/help in die Adressleiste ein. Der Browser prüft automatisch auf verfügbare Updates. Nach der Installation solltest Du Chrome vollständig neu starten und die Versionsnummer erneut kontrollieren.
Sind auch andere Browser betroffen?
Andere Chromium-basierte Browser verwenden teilweise gemeinsame Programmkomponenten. Ob sie von CVE-2026-125350 betroffen sind, muss anhand der jeweiligen Herstellerinformationen beurteilt werden. Die Google-Chrome-Versionsnummern gelten nicht automatisch für Microsoft Edge, Brave oder Opera.
Muss ich Windows 11 aktualisieren, um die Schwachstelle zu schließen?
Nein. Die Korrektur wird über ein Google-Chrome-Update bereitgestellt und benötigt kein spezielles Windows-Sicherheitsupdate. Windows sollte unabhängig davon auf dem aktuellen Sicherheitsstand bleiben.
Fazit: Chrome wegen CVE-2026-125350 jetzt aktualisieren
Die neue Chrome-Lücke CVE-2026-125350 ist vor allem deshalb so relevant, weil Google bereits einen Exploit in freier Wildbahn bestätigt hat. Damit hebt sich die aktuelle Warnung deutlich von gewöhnlichen Browserupdates ab, bei denen keine Ausnutzung bekannt ist.
Für Anwender ist die wichtigste Maßnahme simpel: Chrome öffnen, unter chrome://settings/help die Version prüfen, das Sicherheitsupdate installieren und den Browser anschließend vollständig neu starten.
Unternehmen sollten zusätzlich kontrollieren, ob wirklich alle verwalteten Installationen den korrigierten Stand erreicht haben. Entscheidend ist dabei, dass laufende Browserprozesse nach dem Update auch tatsächlich neu gestartet wurden.

Neueste Kommentare