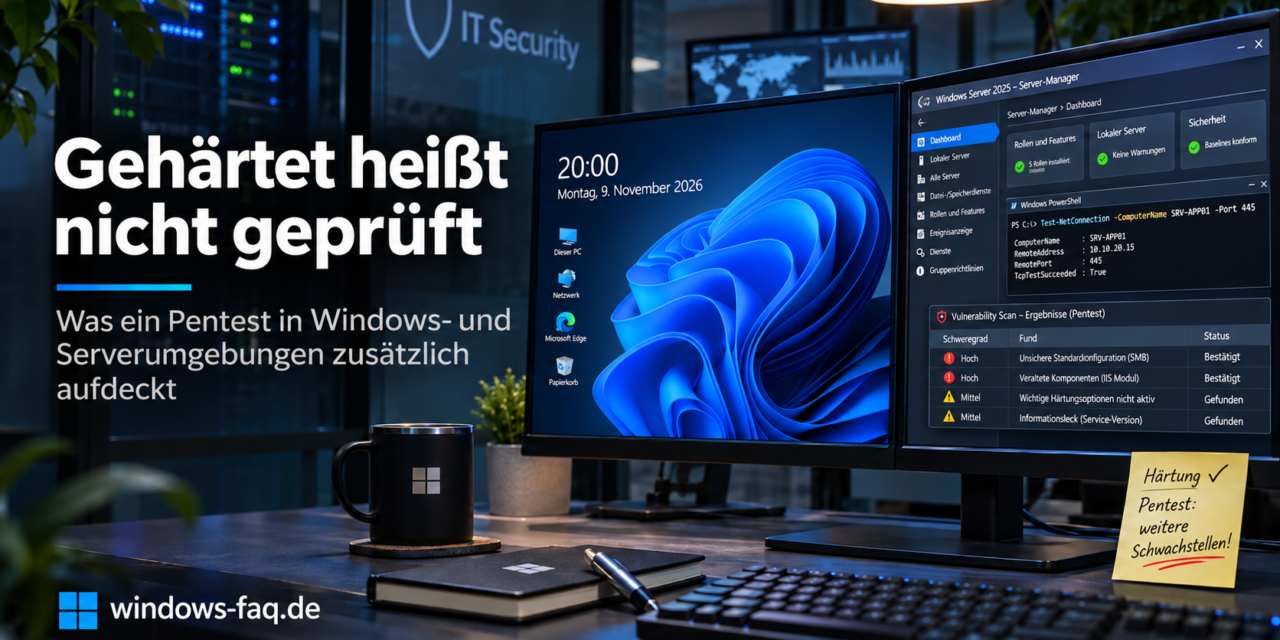
Die Gruppenrichtlinien sind gesetzt, die Microsoft Security Baselines gerollt und der CIS Benchmark für Windows Server abgearbeitet. Auf dem Papier sieht die Umgebung gut gehärtet aus. Penetrationstests in solchen Netzwerken zeigen aber regelmäßig Wege auf, wie ein Angreifer von einem einfachen Benutzerkonto bis zum Domänenadmin gelangt. Das liegt selten an einer einzelnen vergessenen Einstellung. Vielmehr ist es das Zusammenspiel vieler Komponenten, die für sich genommen allesamt gut konfiguriert sind. Das ist auch der Grund, warum es für Admins und IT-Verantwortliche lohnenswert ist, genau zu wissen, wo Härtung aufhört und wo der Pentest anfängt.
Härtung und Pentest suchen nach unterschiedlichen Antworten
Härtung fragt, ob ein System dem definierten Sollzustand entspricht. Tools wie das Microsoft Security Compliance Toolkit mit dem Policy Analyzer oder CIS-CAT vergleichen Konfigurationen mit einer Vorlage und zeigen Abweichungen an. Im deutschen Raum werden dazu meist die IT-Grundschutz-Bausteine des BSI zu Rate gezogen, etwa für Windows Server SYS.1.2.3 oder für Active Directory Domain Services APP.2.2. Das Ergebnis ist letztlich eine Checkliste: Einstellung gesetzt oder nicht gesetzt.
Ein Penetrationstest fragt etwas anderes. Er untersucht, was ein Angreifer in Besitz der vorhandenen Rechte, Dienste und Vertrauensverhältnisse wirklich erreichen kann. Hier zählt die Kette, nicht die einzelne Einstellung. Ein Dienstkonto mit altem Passwort, eine zu großzügige Berechtigung auf einem Gruppenobjekt, dazu ein Server, auf dem sich privilegierte Konten anmelden können, das ergibt zusammen einen Angriffspfad. Kein Baselinescan erkennt ihn als solchen.
Wer diese Lücke schließen will, muss die eigene Windows-Infrastruktur mit einem Pentest prüfen und so feststellen, ob die Härtungsmaßnahmen auch unter realistischen Angriffszuständen halten. Härtung bleibt die Basis. Der Test zeigt auf, wo sie nicht reicht.
Typische Befunde, die Baselines nicht abdecken
Manche Schwachstellen kommen in Windows-Domänen so häufig vor, dass sie zum Standardrepertoire jedes Pentests gehören:
- Kerberoasting: Jeder authentifizierte Benutzer kann zu jedem Account mit Service Principal Name ein Kerberos-Ticket anfordern. Ist das Ticket mit RC4 verschlüsselt und das Passwort schwach, kann man es offline knacken. Dienstkonten mit Passwörtern aus der Zeit vor der aktuellen Richtlinie sind dafür ein beliebtes Ziel.
- AS-REP Roasting: Konten mit deaktivierter Kerberos-Vorauthententifizierung liefern verschlüsselte Daten aus, ohne dass vorher ein Passwort angefordert wird.
- Berechtigungsketten im Active Directory: Rechte wie GenericAll, WriteDacl oder AddMember auf Objekten erlauben Schritt für Schritt eine Rechteausweitung. Tools wie BloodHound stellen solche Pfade als Graph dar.
- Fehlkonfigurierte Zertifikatsdienste: Bei Active Directory Certificate Services kann man es so konfigurieren, dass die Zertifikatvorlagen erlauben, dass der Antragsteller den Subject Alternative Name selbst setzen kann. Diese und weitere Muster werden seit 2021 unter ESC1, ESC2 und so weiter eingeordnet und führen gerne direkt zu Domänenadminrechten.
- NTLM-Relay: Wenn sowohl SMB-Signierung fehlt als auch LDAP Channel Binding nicht aktiv ist, kann man die erzwungenen Authentifizierungen eines Servers zu anderen Diensten weiterleiten.
- Anmeldedaten in Freigaben: In den Skripten, die man im SYSVOL-Verzeichnis findet, sind nicht selten Klartextpasswörter enthalten. Die alten Group Policy Preferences mit dem Feld cpassword kennt man seit dem Sicherheitsupdate MS14-025 und finden sich heute auch noch in hochgewachsenen Umgebungen.
- Identische lokale Administratorkennwörter: Bei Fehlen von LAPS kann man sich nach Kompromittierung eines Clients durch das ganze Netz hindurch seitlich bewegen. Windows LAPS ist seit April 2023 direkt in den unterstützten Windows-Versionen eingebaut, aber längst nicht überall genutzt.
Viele dieser Punkte widersprechen keiner Baseline. Sie rühren aus Altlasten, aus Ausnahmen für die eine oder andere Anwendung oder von Rechten, die vor vielen Jahren einmal vergeben und seitdem nie wieder entzogen worden sind.
Und so läuft das in einem Pentest bei Windows-Netzen ab
Am Anfang steht das Scoping, also die Festlegung, welche Systeme, welche Domänen, von welchem Standort alles geprüft werden soll, welche Systeme ausgeschlossen bleiben sollen, in welchem Zeitfenster getestet wird. Ein Notfallkontakt auf beiden Seiten gehört dazu, ebenso wie die schriftliche Beauftragung.
Für Windows-Netze hat sich der Assumed-Breach-Ansatz bewährt. Die Tester bekommen ein ganz normales Benutzerkonto und einen Client im internen Netz. Damit wird ein realistisches Szenario nachgebildet, beispielsweise ein erfolgreicher Phishing-Angriff. Daneben kann auch gleich noch die Sichtung der aus dem Internet erreichbaren Dienste erfolgen. Da gibt es dann Exchange, VPN-Zugänge, Remote Desktop Gateways und so weiter.
Am Ende steht der Bericht. Darin enthalten sind jede Schwachstelle mit Nachweis, eine Risikobewertung, meist nach CVSS und konkrete Empfehlungen zur Behebung. Die seriösen Anbieter dokumentieren den Angriffsweg so, dass er intern auch nachvollzogen werden kann. Und wenn alles behoben worden ist, folgt der Retest, der nachweisen soll, dass die Maßnahmen auch wirklich wirken.

Neueste Kommentare