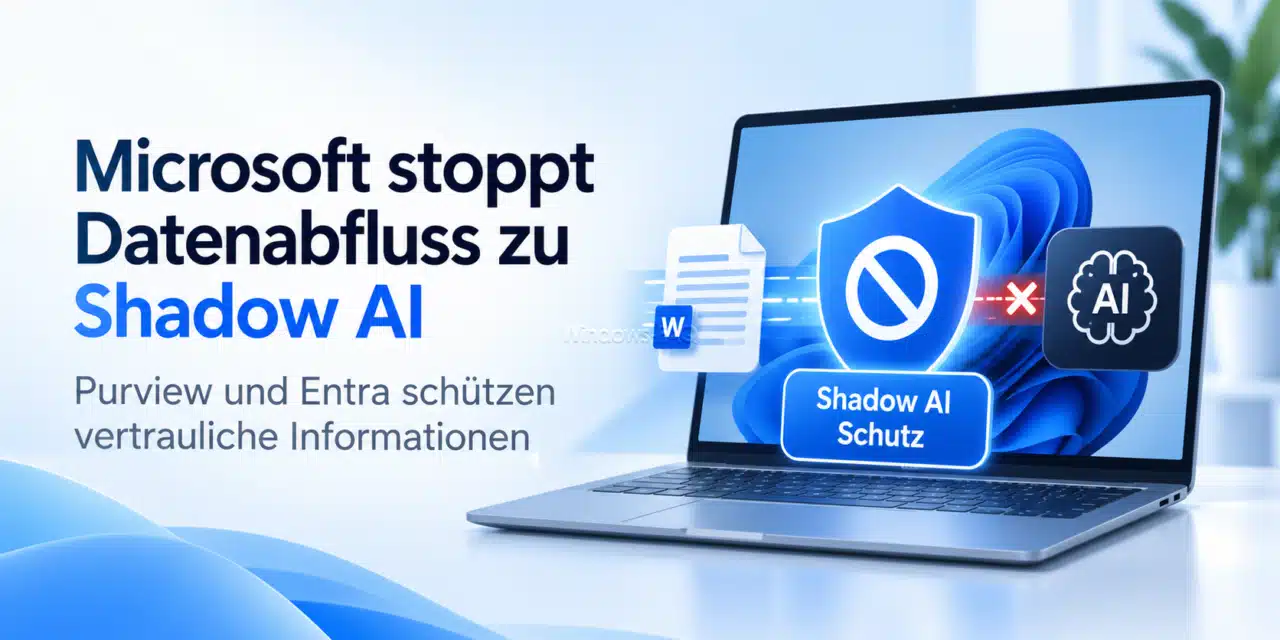
Microsoft erweitert den Schutz sensibler Unternehmensdaten um einen wichtigen Bereich. Microsoft Purview und Microsoft Entra Global Secure Access können Daten jetzt bereits während der Übertragung im Netzwerk prüfen und verhindern, dass vertrauliche Informationen an nicht freigegebene KI Dienste gelangen. Damit reagiert Microsoft auf ein Problem, das in vielen Unternehmen zunehmend sichtbar wird: Mitarbeiter nutzen öffentliche KI Werkzeuge, obwohl diese von der eigenen IT nicht freigegeben wurden.
Microsoft bezeichnet dieses Szenario als Shadow AI. Besonders kritisch wird es, wenn Benutzer Dokumente, Kundendaten, interne Projektinformationen oder Quelltexte in solche Dienste hochladen. Laut Microsoft können Purview Richtlinien und Entra Global Secure Access diese Vorgänge inzwischen in Echtzeit erkennen und die Übertragung stoppen, bevor die Daten das Unternehmensnetz verlassen.
Microsoft Purview und Entra sollen Shadow AI stoppen
Microsoft hat die Neuerung am 24. September 2026 im Rahmen seiner aktuellen Security Updates vorgestellt. Die Kombination aus Microsoft Purview und Microsoft Entra Global Secure Access ist dafür gedacht, Datenschutzrichtlinien nicht nur innerhalb von Microsoft 365 durchzusetzen, sondern auch auf Netzwerkebene. Dadurch kann eine Richtlinie beispielsweise erkennen, dass ein Benutzer versucht, ein vertrauliches Dokument zu einem nicht genehmigten KI Dienst hochzuladen.
Die technische Grundlage bildet die Klassifizierung von Microsoft Purview. Dateien und Texte können anhand ihres Inhalts oder bereits vorhandener Kennzeichnungen als sensibel erkannt werden. Entra Global Secure Access übernimmt anschließend die Durchsetzung der Richtlinie während der Netzwerkkommunikation. Microsoft beschreibt die neue Funktion im offiziellen Microsoft Security Blog zu den September Neuerungen 2026.
Was bedeutet Shadow AI?
Shadow AI beschreibt KI Dienste, die Mitarbeiter ohne Freigabe oder Kontrolle der eigenen IT verwenden. Das können öffentliche Chatbots, Übersetzungsdienste, Code Assistenten oder andere generative KI Anwendungen sein. Das Problem ist nicht zwangsläufig der KI Dienst selbst, sondern die fehlende Kontrolle darüber, welche Daten dort eingegeben oder hochgeladen werden.
Ein Mitarbeiter kann beispielsweise eine Excel Datei mit Kundendaten hochladen und um eine Analyse bitten. Ebenso könnte ein Entwickler Quellcode oder eine interne Konfigurationsdatei an einen öffentlichen KI Dienst übermitteln. Sind solche Vorgänge nicht durch technische Richtlinien eingeschränkt, können vertrauliche Informationen das Unternehmen verlassen, ohne dass die IT davon erfährt.
Grundlegende Überlegungen zum Schutz von Unternehmensdaten findest Du auch in unserem Beitrag zur Cloud Sicherheit in Unternehmen. Dort erklären wir unter anderem, warum Identitäten, Berechtigungen und Datenkontrolle bei Cloud Diensten besonders wichtig sind.
So funktioniert der neue Microsoft Shadow AI Schutz
Die neue Schutzfunktion verbindet die Datenklassifizierung von Microsoft Purview mit der Netzwerksteuerung von Microsoft Entra. Dadurch entsteht eine zusätzliche Schutzschicht zwischen dem Benutzer und externen Internetdiensten.
| Komponente | Aufgabe |
|---|---|
| Microsoft Purview | Erkennt und klassifiziert sensible Daten und wendet Datenschutzrichtlinien an |
| Microsoft Entra Global Secure Access | Kontrolliert die Netzwerkverbindung und setzt die Richtlinie durch |
| Benutzer oder KI Agent | Versucht Daten an einen externen Dienst zu übertragen |
| Richtlinienprüfung | Analysiert Datei oder Text während der Übertragung |
| Blockierung | Verhindert bei einem Richtlinienverstoß die Übertragung |
Interessant ist dabei, dass Microsoft nicht nur klassische Benutzeraktionen berücksichtigt. Auch sogenannte OBO Agenten werden einbezogen. OBO steht für „On Behalf Of“ und bezeichnet KI Agenten, die im Auftrag eines Benutzers Aktionen durchführen. Damit versucht Microsoft, seine Sicherheitsarchitektur bereits auf eine Zukunft vorzubereiten, in der KI Systeme selbstständig auf Daten zugreifen und Aufgaben erledigen.
Warum klassische Websperren nicht ausreichen
Eine einfache Sperrliste für Webseiten löst das Problem nur teilweise. Unternehmen könnten zwar bekannte KI Dienste blockieren, müssten dafür aber ständig neue Domains ergänzen. Gleichzeitig kann es durchaus sinnvoll sein, bestimmte KI Werkzeuge zu erlauben, solange keine vertraulichen Daten übertragen werden.
Genau hier liegt der Vorteil eines inhaltsbezogenen Schutzes. Statt ausschließlich die Zieladresse zu bewerten, wird geprüft, welche Informationen übertragen werden sollen. Ein normaler Text kann erlaubt sein, während eine Datei mit Kundendaten, Personalinformationen oder vertraulichen Kennzeichnungen blockiert wird.
Ein ähnliches Problem zeigte sich zuletzt bei der geplanten Domain Steuerung für Microsoft 365 Copilot. Microsoft hatte die Funktion später wieder zurückgezogen. Unsere Hintergründe dazu findest Du im Beitrag Microsoft zieht Copilot Domain Exclusion zurück.
Microsoft Shadow AI Schutz Schritt für Schritt vorbereiten
Schritt 1: Verwendete KI Dienste erfassen
Bevor Du technische Regeln definierst, solltest Du herausfinden, welche KI Dienste im Unternehmen tatsächlich verwendet werden. Dabei solltest Du nicht nur Microsoft Copilot berücksichtigen. Auch öffentliche Chatbots, Übersetzungsdienste, Bildgeneratoren und Programmierassistenten können sensible Informationen verarbeiten.
Sprich außerdem mit den Fachabteilungen. Viele Shadow AI Anwendungen entstehen nicht aus böser Absicht, sondern weil Mitarbeiter eine Aufgabe schneller erledigen möchten und keine offiziell freigegebene Alternative kennen.
Schritt 2: Sensible Daten definieren
Lege anschließend fest, welche Informationen besonders geschützt werden müssen. Dazu können Kundendaten, personenbezogene Informationen, Verträge, Personalunterlagen, Finanzdaten, Zugangsdaten, technische Dokumentationen oder Quellcode gehören.
Je genauer diese Klassifizierung erfolgt, desto besser lassen sich spätere Richtlinien anwenden. Zu breit gefasste Regeln können den Arbeitsalltag unnötig behindern, während zu lockere Regeln wichtige Daten ungeschützt lassen.
Schritt 3: Microsoft Purview Richtlinien prüfen
Unternehmen, die Microsoft Purview einsetzen, sollten bestehende Klassifizierungen und Data Loss Prevention Richtlinien überprüfen. Achte besonders darauf, ob wichtige Dokumenttypen und sensible Informationstypen bereits zuverlässig erkannt werden.
Auch Microsoft 365 Berechtigungen spielen dabei eine wichtige Rolle. Copilot und andere Dienste können nur dann sicher eingesetzt werden, wenn Benutzer nicht ohnehin auf zu viele Informationen zugreifen können.
Schritt 4: Global Secure Access in einer Pilotgruppe testen
Neue Netzwerkregeln solltest Du zunächst mit einer kleinen Benutzergruppe testen. Wähle dabei unterschiedliche Arbeitsplätze und typische Anwendungen aus. So erkennst Du frühzeitig, ob legitime Dateiübertragungen oder Webanwendungen unbeabsichtigt blockiert werden.
Dokumentiere während dieser Phase genau, welche Richtlinien ausgelöst werden. Erst wenn die Ergebnisse zuverlässig sind, solltest Du die Konfiguration auf größere Benutzergruppen ausweiten.
Schritt 5: Freigegebene KI Dienste klar kommunizieren
Technische Schutzmaßnahmen funktionieren besser, wenn Benutzer wissen, welche Dienste erlaubt sind. Stelle deshalb eine übersichtliche Liste freigegebener KI Anwendungen bereit und erkläre, welche Daten dort verarbeitet werden dürfen.
Wenn Microsoft Copilot im Unternehmen nicht eingesetzt werden soll, lässt sich die Funktion beispielsweise auch gezielt in Office Anwendungen abschalten. Unsere Anleitung zeigt Dir, wie Du den Copilot in Microsoft Word deaktivieren kannst.
Aus der Administratorpraxis: Erst Daten klassifizieren, dann blockieren
Ein häufiger Fehler bei Sicherheitsprojekten besteht darin, sofort möglichst viele Dienste zu sperren. Das kann kurzfristig funktionieren, führt aber oft dazu, dass Benutzer nach anderen Wegen suchen. Sinnvoller ist es, zunächst zu verstehen, welche Daten besonders schützenswert sind und welche Anwendungen tatsächlich benötigt werden.
Bewährt hat sich ein abgestuftes Vorgehen. Zunächst werden sensible Informationen klassifiziert, anschließend die wichtigsten Risikobereiche identifiziert und danach passende Schutzregeln getestet. Auf diese Weise entsteht eine kontrollierte Umgebung, ohne den Arbeitsalltag unnötig einzuschränken.
Praxistipp: KI Richtlinien und Benutzerrechte gemeinsam prüfen
Der Schutz vor Shadow AI sollte nicht isoliert betrachtet werden. Wenn ein Benutzer ohnehin Zugriff auf große Mengen vertraulicher Daten besitzt, kann auch eine gute KI Richtlinie nur einen Teil des Risikos reduzieren. Prüfe deshalb regelmäßig SharePoint Freigaben, Teams Gruppen, OneDrive Berechtigungen und Zugriffsrechte in Microsoft 365.
OneDrive ist beispielsweise eng mit Windows und Microsoft 365 verzahnt. In unserer Anleitung Was ist OneDrive? erklären wir, wie der Microsoft Cloudspeicher funktioniert und welche Sicherheitsmaßnahmen bei der Nutzung wichtig sind.
Was bedeutet die Neuerung für normale Windows 11 Nutzer?
Für private Windows 11 Anwender ändert sich durch die neue Funktion zunächst wenig. Microsoft Purview und Entra Global Secure Access richten sich hauptsächlich an Unternehmen und verwaltete Microsoft 365 Umgebungen. Trotzdem gilt auch privat die gleiche Grundregel: Vertrauliche Dokumente, Zugangsdaten oder persönliche Informationen sollten nicht unüberlegt in öffentliche KI Dienste kopiert werden.
Ein aktuelles Windows System und der integrierte Microsoft Defender bleiben ebenfalls wichtige Grundlagen. Eine Übersicht der vorhandenen Schutzmechanismen findest Du in unserem Beitrag Windows Sicherheit richtig konfigurieren.
FAQ zum Microsoft Shadow AI Schutz
Was bedeutet Shadow AI?
Shadow AI bezeichnet KI Dienste und Anwendungen, die Mitarbeiter ohne offizielle Freigabe oder Kontrolle der eigenen IT verwenden.
Was ist neu bei Microsoft Purview und Entra?
Microsoft Purview Richtlinien können zusammen mit Entra Global Secure Access sensible Dateien und Texte während der Netzwerkübertragung erkennen und den Transfer zu riskanten oder nicht freigegebenen Diensten blockieren.
Kann Microsoft den Upload zu öffentlichen KI Diensten verhindern?
Ja. Wenn eine passende Richtlinie eingerichtet wurde und sensible Informationen erkannt werden, kann die Übertragung laut Microsoft gestoppt werden, bevor die Daten das Unternehmen verlassen.
Werden auch KI Agenten kontrolliert?
Ja. Microsoft berücksichtigt neben normalen Benutzeraktionen auch Datenverkehr von KI Agenten, die im Auftrag eines Benutzers handeln.
Ist die Funktion bereits verfügbar?
Microsoft hat die Kombination aus Purview und Entra Global Secure Access für diesen Anwendungsfall im September 2026 als allgemein verfügbar angekündigt.
Reicht es aus, nicht erlaubte KI Webseiten zu sperren?
Eine reine Websperre kann helfen, berücksichtigt aber nicht den Inhalt einer Datenübertragung. Inhaltsbasierte Richtlinien können gezielter entscheiden, welche Informationen übertragen werden dürfen.
Betrifft die Funktion private Windows 11 PCs?
Die neue Schutzfunktion richtet sich hauptsächlich an Unternehmen mit entsprechenden Microsoft 365, Purview und Entra Sicherheitsdiensten.
Fazit zum Schutz vor Shadow AI
Mit der neuen Verbindung von Microsoft Purview und Entra Global Secure Access geht Microsoft einen wichtigen Schritt beim Schutz sensibler Unternehmensdaten. Statt ausschließlich Anwendungen oder Webseiten zu blockieren, können Richtlinien direkt prüfen, welche Informationen das Unternehmen verlassen sollen.
Gerade durch den schnellen Einsatz generativer KI gewinnt dies an Bedeutung. Unternehmen sollten deshalb nicht nur entscheiden, welche KI Werkzeuge erlaubt sind. Mindestens ebenso wichtig ist die Frage, welche Daten Benutzer und automatisierte Agenten überhaupt an externe Dienste übertragen dürfen.


Neueste Kommentare